記事公開日
SIEM(シーム)とは?仕組み・導入メリット・EDRやSOARとの違いをわかりやすく解説


💡 30秒でわかる本記事の要点
- SIEM(シーム)とは:社内のあらゆる機器からログを集約・相関分析し、単体では見えない「潜伏した攻撃や異常の兆候」を炙り出すセキュリティ管理の仕組みです。
- 多くの企業が陥る「知られざる限界」:導入しても成果が出ない最大の理由は、ログが集まらない「監視の死角(持ち込み端末・USBなど)」の存在と、膨大なアラートによる現場の疲弊にあります。
- 失敗を防ぐ「運用の絶対条件」:SIEMの導入効果を最大化するには、ログの集計範囲を広げるだけでなく、分析エンジンに無駄な火種を入れない「ある対策(水際での接続制御)」との組み合わせが不可欠です。
近年、サイバー攻撃は高度化・巧妙化の一途を辿っており、単一のセキュリティ対策(ファイアウォールやウイルス対策ソフトなど)だけでは侵入を完全に防ぐことが難しくなっています。そこで、組織全体のセキュリティログを統合作業・監視するソリューションとして注目されているのが「SIEM(Security Information and Event Management:シーム)」です。
SIEM(シーム)とは?言葉の定義と基本的な仕組み
SIEM(シーム)とは、Security Information Management(SIM:安全情報管理)とSecurity Event Management(SEM:安全イベント管理)を統合したセキュリティ管理システムです。
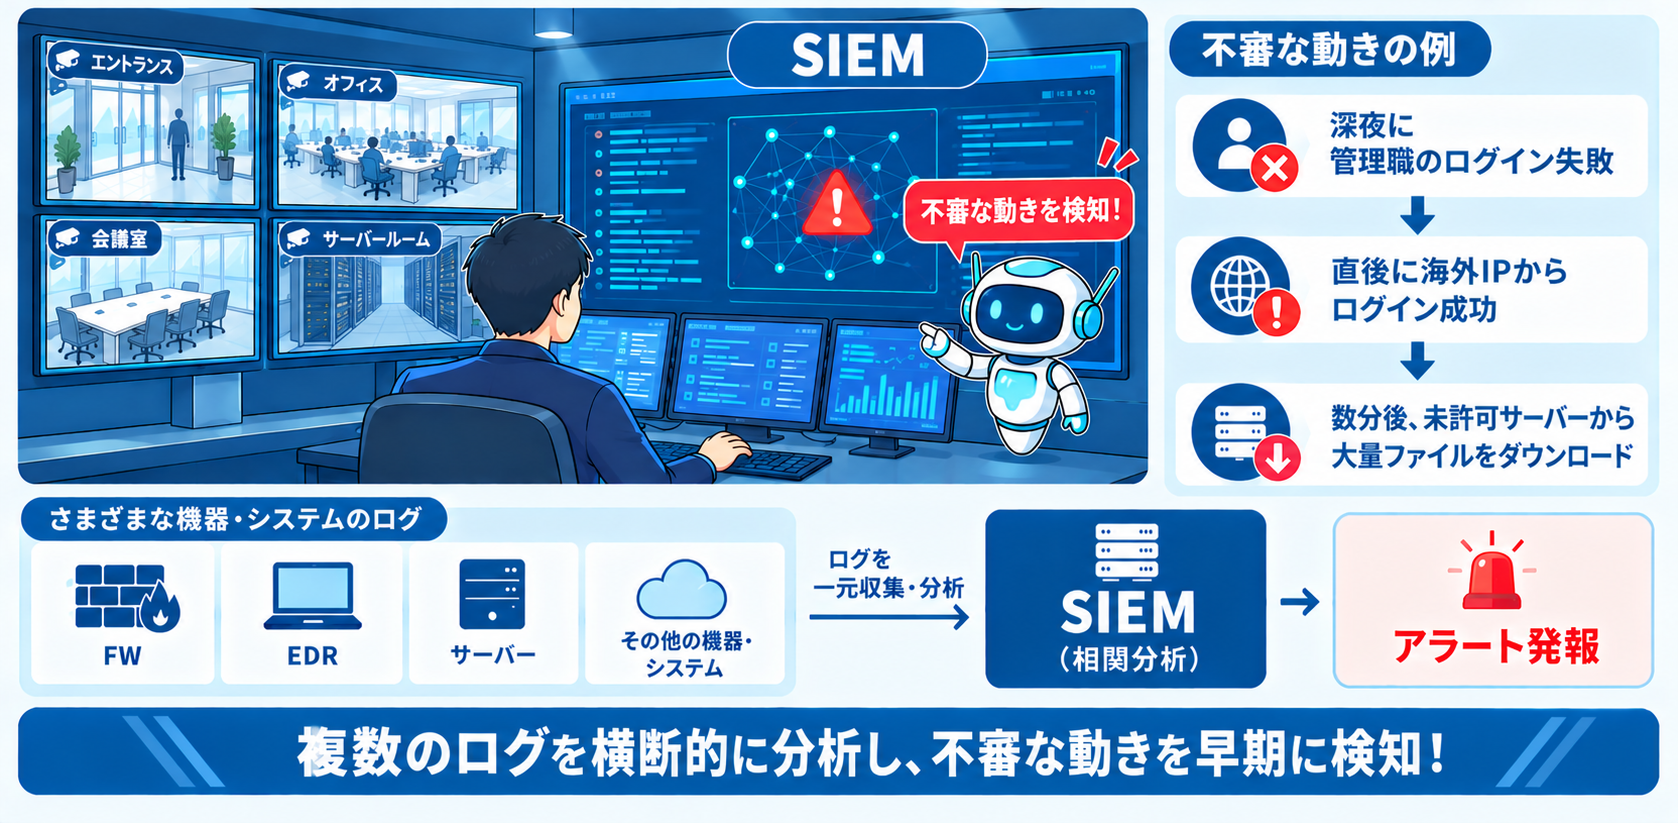
社内ネットワークに存在するさまざまな機器やシステムからログをリアルタイムで一元的に収集・保管し、それらのデータを横断的に分析(相関分析)することで、サイバー攻撃や不正利用の兆候を早期に発見します。
💡 たとえば「オフィスの防犯システム」で例えると…
SIEMの役割は、「オフィス全域の防犯カメラやセンサーを一手に監視する、防犯カメラルームのAI監視員」に例えられます。
- 個別の機器(FWやEDRなど):それぞれの部屋(サーバーやPCなど)を見守る単体カメラやドアセンサー。
- SIEM:各部屋のカメラ映像やセンサーログを一箇所に集め、「深夜に受付を通っていない人物が、なぜか金庫室の前にいる」といった複数の出来事を組み合わせた不審な動きを自動で見つけ出し、警報を鳴らす仕組み。
なぜ今、SIEMが必要とされているのか?
従来のセキュリティ対策は「入口で防ぐ」ことが主流でした。しかし、侵入を100%防ぐことが不可能な現代においては、「侵入されたことを前提とし、いかに早く異常を検知して対処するか(内部対策・潜伏脅威の早期発見)」が重視されています。
企業内で運用されるIP機器やクラウドサービスが激増した結果、各機器のログを人間が個別にチェックすることは不可能になりました。膨大なログデータから意味のある脅威情報を炙り出す「分析の自動化エンジン」として、SIEMが不可欠となっているのです。
SIEMの主な機能と相関分析(Correlation Analysis)の重要性
SIEMが提供する主な機能は、大きく分けて以下の4つです。
| 機能 | 概要・詳細 |
|---|---|
| ログの一元収集・統合 | サーバー、ルーター、ファイアウォール、プロキシ、Active Directory、クラウドサービス(SaaS/IaaS)など、異種のシステムからログを自動集約。 |
| 相関分析(Correlation Analysis) | 単体のログでは判断できない「複数の微小な異常」を組み合わせて解析し、高度な脅威(APT攻撃や内部不正)を自動判定。 |
| リアルタイムアラート | 規定した分析ルールや閾値に抵触した際、即座に管理者やSOCへ通知を発報。 |
| レポート出力・監査対応 | PCI DSSやISMSなどの各種要件に応じたログ保管と、監査用レポートの自動生成。 |
SIEMの核心:「相関分析」とは?
SIEMの最大の強みは「相関分析」にあります。
たとえば、「あるアカウントがログインに1回失敗した(ログA)」という事象だけでは、単なる打ち間違いかもしれません。また、「深夜に大容量のファイル送信が行われた(ログB)」という事象も、バックアップ処理かもしれません。
しかし、SIEMは以下のように異なる機器のログを時間軸で紐付けて判定します。
【相関分析の例】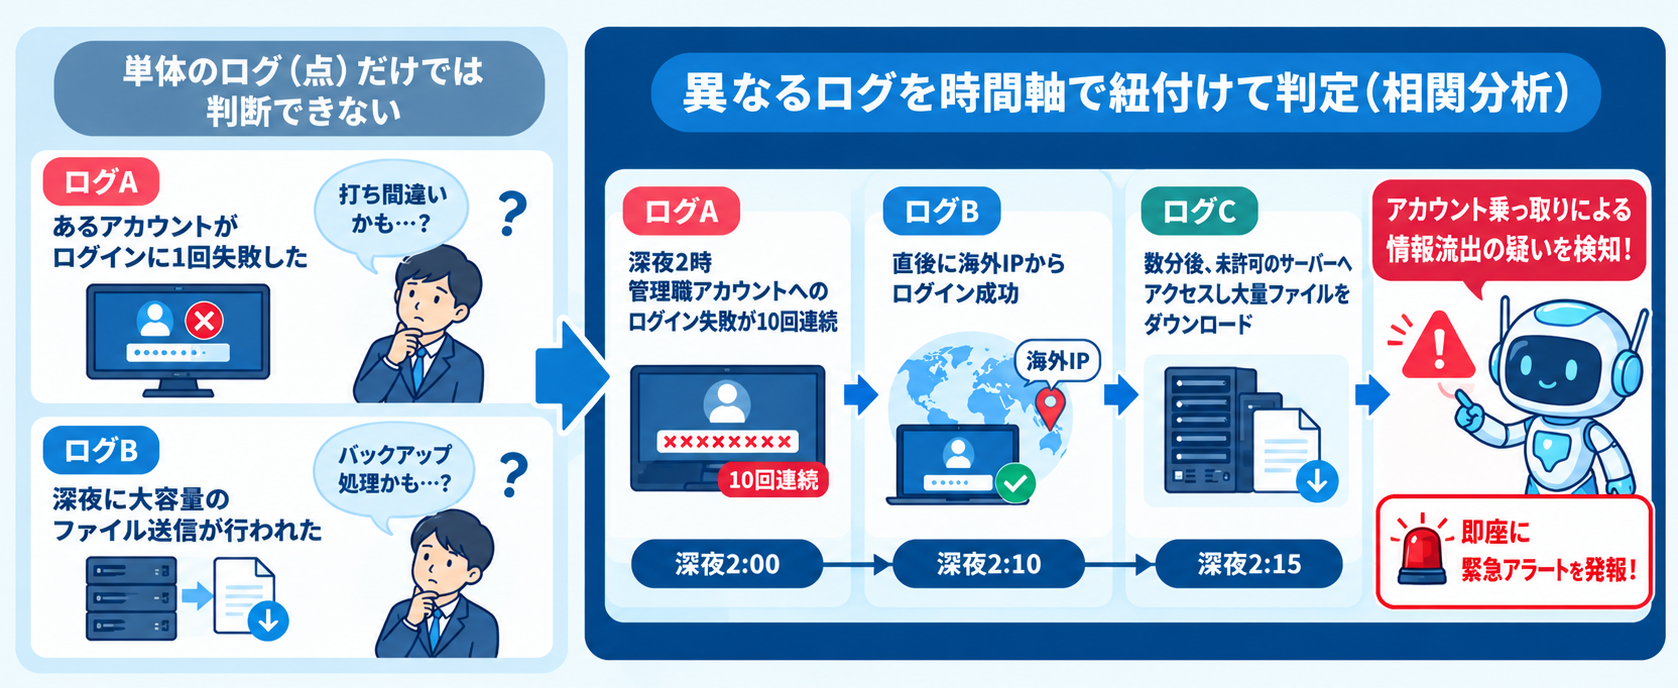
「深夜2時に管理職アカウントへのログイン失敗が10回連続(ログA)」+「直後に海外IPからログイン成功(ログB)」+「数分後に未許可のサーバーへアクセスし大量ファイルをダウンロード(ログC)」
➔ SIEMが「アカウント乗っ取りによる内部情報の流出攻撃」と特定し、即座に緊急アラートを発報!
このように、点と点として散らばっていたログを線で結び、脅威を可視化するのがSIEMの仕組みです。
SIEMと類似用語(EDR・SOAR・SOC)の違い
セキュリティ担当者を悩ませるのが、用語の複雑さです。SIEMと混同されやすい主要なソリューション・概念との違いを整理します。
① EDR(Endpoint Detection and Response)との違い
- EDR:PCやサーバーといった「エンドポイント(端末)」の内部挙動に特化して常時監視し、不審なプロセスの実行を検知・隔離するシステムです。
- SIEM:エンドポイントだけでなく、ネットワーク機器、クラウド、認証サーバーなど「組織全体のログ」を幅広く俯瞰して分析します(EDRのログもSIEMに取り込まれます)。
② SOAR(Security Orchestration, Automation and Response)との違い
- SOAR:主な領域は「対処の自動化」です。SIEMなどが発報したアラートを受けて、「端末を孤立させる」「アカウントを停止する」といったワークフロー(プレイブック)を自動実行します。
- SIEM:主な領域は「分析・検知」です。脅威を見つけることに特化しています。
③ SOC(Security Operations Center)との違い
- SOC:システムではなく、セキュリティ監視やログ分析・判断を行う「専門の組織・人(アナリスト)」のことです。
- SIEM:SOCのアナリストたちが脅威を監視・分析するために使用する「メインツール(道具)」がSIEMです。
SIEM導入で得られる3つのメリット
SIEMを導入・適切に運用することで、組織は以下のメリットを享受できます。
① 潜伏型攻撃・未知の脅威の早期発見
数ヶ月間にわたり静かに潜伏する標的型攻撃や、権限を悪用した内部不正など、従来のアンチウイルスでは見抜けない「正常な操作を装った異常」を発見できます。
② インシデント対応の迅速化(MTTD/MTTRの短縮)
ログ確認作業が自動化・一本化されるため、脅威の検知にかかる時間や、影響範囲特定にかかる調査時間を劇的に削減できます。
③ コンプライアンス遵守とログ改ざん防止
収集されたログは改ざん不可能な状態で長期保管されるため、セキュリティ監査や万が一のインシデント発生時の原因調査(フォレンジック)をスムーズに行えます。
導入前に知っておくべき「SIEMの限界」と運用の壁
非常に強力なSIEMですが、「導入すればすべてのセキュリティ問題が解決する魔法のツール」ではありません。 実際に導入した企業の多くが、以下のような運用の壁に直面しています。
① 「ログが届かない死角」が存在する
SIEMは「集められたログ」しか分析できません。
例えば、社内LANに持ち込まれた未許可の私物PC(野良PC)や、保守ベンダーが持ち込む作業用PC、あるいはオフライン環境で挿入されたウイルス入りUSBメモリなどは、ログ自体が送られないためSIEMの「完全な死角」となります。
② アラート過多による「SOC・監視担当者の疲弊(アラート疲れ)」
SIEMの分析ルール設計やチューニングが不十分だと、正常な業務通信まで異常として検知(誤検知)してしまいます。毎日何百件〜何千件ものアラートが発報されると、SOCアナリストやセキュリティ担当者は確認・切り分け作業に追われ、本当に対処すべき深刻なアラートを見落としたり、放置してしまうリスク(アラート疲弊)が高まります。 ※実際、大手セキュリティベンダーの調査でも、SOCが受信するアラートの数割が確認しきれず放置されている実態が報告されています。
③ 異常を「検知」できても、自動で「物理遮断」はできない
SIEMの基本機能はあくまで「異常の発見と通知」です。危険な端末をネットワークから物理的に切り離したり、接続をブロックしたりする制御権限までは持っていないケースが多く、検知してから管理者が手動で対処するまでに被害が広がってしまうリスクがあります。
まとめ:SIEMの真価を引き出すには「水際対策」との組み合わせが必須
SIEMは、組織のセキュリティ状況を全般的に把握し、隠れた脅威を炙り出すための非常に優れた「目」です。しかし、その「目」を正しく機能させるためには、「SIEMの死角になる危険な端末やUSBを、最初から社内ネットワークに入れない水際対策(端末検疫)」をセットで設計することが重要です。
接続前のオフライン環境で端末の安全性を検査・制御する仕組みを導入しておけば、SIEMに無駄な異常ログやアラートが届かなくなり、SIEM本来の高度な分析能力を最大限に発揮できるようになります。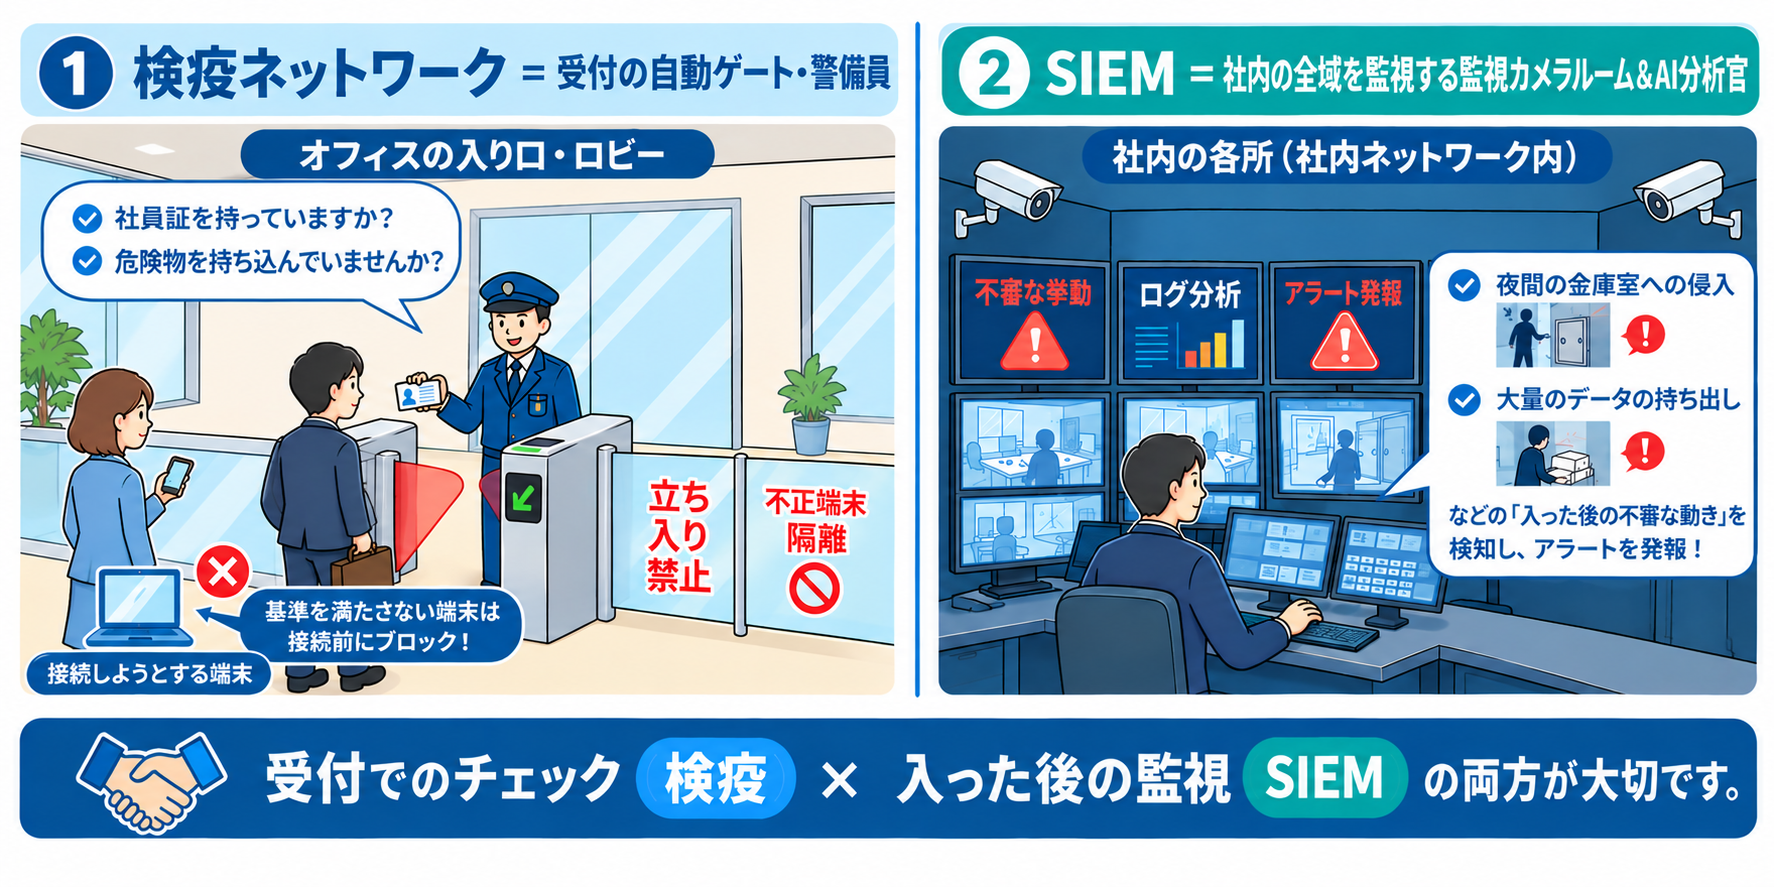
SIEMの監視領域をクリーンに保つ「PC検疫 けんちくん®」
「SIEMを導入・検討しているが、持ち込みPCやUSBの死角を塞ぎたい」「SIEMのアラート発生数そのものを水際で抑えたい」という企業におすすめなのが、システムサポートが提供する「PC検疫 けんちくん®」です。
- SIEMの盲点「持ち込み機器」を接続『前』に自動点検
外部ベンダーの作業用PCや私物端末、持ち込みUSBメモリなど、自社の管理ソフト(エージェント)を入れられない機器をネットワーク接続「前」のオフライン環境でチェック。OSパッチやウイルス対策ソフトの適用状態を数十秒で判定し、未対策の端末を物理的にシャットアウトします。 - エージェントレスで相手のPC環境に影響を与えない
事前に専用ソフトをインストールさせる必要がないため、協力会社や外部業者のPCであっても、プライバシーを侵害せず水際で安全性を証明させることができます。 - 「アラート疲れ」の防止とSOC運用コストの削減
危険な端末やウイルス入りメディアがそもそも社内LANに持ち込まれないため、SIEMが検知すべき「内部での異常挙動ログ」の発生数そのものが減ります。SOCアナリストや情シス担当者は無駄なアラートのノイズ処理や一次対応から解放され、本質的なセキュリティ運用に集中できます。
SIEMの導入や見直しをご検討の際は、ログ監視の強化だけでなく、ぜひ「PC検疫 けんちくん®」による水際での接続制御アプローチも併せてご検討ください。
あわせて読みたい!
「PC検疫 けんちくん®はウイルス対策ソフト?役割の違いと「併用」すべき理由」
▶ 【無料】「PC検疫 けんちくん®」製品資料をダウンロードする
▶ 【デモ機貸出】「PC検疫 けんちくん®」運用相談・お見積りはこちら
ビジネス情報番組「ええじゃない課Biz」にて、「PC検疫 けんちくん®」が紹介されました!
4分の短い動画で番組の様子をご覧いただけるので、ぜひチェックしてみてください👀✨
管理外機器の検疫システム
「PC検疫 けんちくん®」