記事公開日
海外拠点のPCセキュリティ管理手法|野良PC・シャドーITを防ぐ仕組み


海外工場や国内外の拠点を展開する企業において、本社IT部門の目が届かない端末からのウイルス感染や情報漏洩トラブルが急増しています。
「現地の社員が基準を満たさない私物PCを社内LANに接続している」
「古くなったOSのまま放置されたPCが野良PC化している」
といった問題は、時差や言語の壁がある海外拠点ほど深刻化しやすいのが現実です。
海外拠点のPCセキュリティ管理を成功させる鍵は、現地のユーザーや管理者の運用管理作業に依存せず、不適切な端末を自動的に検出してネットワークから隔離する仕組み(PC検疫・証明書認証など)の導入にあります。
本記事では、海外拠点のPC管理で野良PCやシャドーITが蔓延する原因を整理したうえで、情シスの管理工数を増やさずに全社レベルでセキュリティガバナンスを強化するための具体的な解決策と導入手順を詳しく解説します。
海外拠点のPCセキュリティ管理が直面する3つの根本課題
海外拠点の端末管理には、国内拠点とは異なる特有の難しさがあります。情シス部門が現地PCの状況を把握できなくなる主な理由は、次の3点です。
1. 時差・言語・文化の壁による本社統制の形骸化
日本本社からのセキュリティポリシーや通知が、現地スタッフへ正確に伝わらないケースは少なくありません。時差があるためリアルタイムでの指示や確認が難しく、言語や文化の違いからセキュリティ管理の重要性が理解されにくい傾向があります。その結果、本社が提示したルールが現場で形骸化し、管理の抜け漏れが発生します。
2. 現地IT担当者の不在・スキル不足による手動管理の限界
多くの海外拠点では、専任のIT担当者が置かれていないか、他部門との兼務であることが一般的です。専門知識が不足している現場担当者に、OSのパッチ適用状態やセキュリティソフトの稼働確認を台帳などで手動管理させようとしても、業務負担が大きく限界を迎えます。報告漏れや確認の不備が常態化する要因となります。
3. 本社の目が届かない「野良PC」や「シャドーIT」の横行
管理が届かない環境では、現地スタッフが業務効率化のために私物PCや未許可のWi-Fiルーター、中古の旧型PCを独断で社内ネットワークに接続する「シャドーIT」が頻発します。本社が把握していない「野良PC」が拠点LAN内に放置されることで、企業全体のセキュリティホールが形成されます。
セキュリティ対策を放置することで発生する重大リスク
海外拠点のセキュリティ管理不全は、単なる現地の問題にとどまらず、企業グループ全体を揺るがす深刻なインシデントへと発展します。
未適用OSや野良PCを経由したランサムウェアの全社感染
セキュリティパッチが適用されていないPCや対策ソフトが無効化された野良PCがランサムウェアに感染した場合、拠点間のVPN回線などを経由して日本本社のネットワークへ一気に感染が拡大します。1台の端末の不備が、グループ全体の基幹システム停止につながるリスクを潜ませています。
サプライチェーン攻撃による取引先被害と社会的信用の失墜
近年、セキュリティが手薄な海外拠点を標的とし、そこから親会社や取引先大手のネットワークへ侵入する「サプライチェーン攻撃」が多発しています。自社が攻撃の中継地点となり、取引先の機密情報漏洩や工場ラインの停止を引き起こした場合、巨額の損害賠償請求や社会的信用の失墜につながります。
あわせて読みたい!
「サプライチェーン攻撃の脅威と対策」
本記事では、サプライチェーン攻撃の恐ろしい実態から、自社の現状チェック、そして「検疫」という不可欠な対策までを徹底解説します。
管理工数を増やさずに海外拠点のPCセキュリティを強化する解決策
海外拠点のPCセキュリティを改善するためには、「人の手による管理」から「システムによる自動的な統制」へ切り替える必要があります。本社情シスの工数を最小限に抑えつつ、安全性を担保する代表的な技術的アプローチを紹介します。
| 管理手法 | 仕組み | 海外拠点管理でのメリット | 注意点・適した用途 |
|---|---|---|---|
| PC検疫(検疫LAN) | 社内LAN接続時にOS状態やソフト適用を自動診断し、不合格端末を即座に隔離・補正する | 現地ユーザーの手間をかけず、基準違反端末の社内網進入を確実に防げる | ネットワーク機器との連携や検疫サーバーの設置・運用設計が必要 |
| デジタル証明書認証 | 許可された端末のみに電子証明書を配布し、未許可端末の接続を遮断する | 厳格な端末特定が可能で、私物PC(BYOD)の不正接続を根絶できる | 証明書の配布・更新管理の仕組みを整える必要がある |
| クラウド型MDM / EDR | クラウド経由で端末の設定統合や不審な挙動の検知・遠隔隔離を行う | インターネット環境があれば世界中の端末状態をリアルタイムに把握できる | 社内LANへの物理的な「接続そのもの」を遮断する機能は限定的 |
ネットワーク自動検疫(PC検疫)による危険端末の自動隔離
PC検疫システム(検疫LAN)は、PCが社内ネットワークに接続した瞬間に、OSのセキュリティパッチ適用状況、ウイルス対策ソフトのバージョン、指定ソフトのインストール有無などを自動的に診断します。
基準を満たしていないPCを発見した場合、ネットワークから即座に隔離し、必要なアップデートを実行させる「手当て」までを自動で完結させます。現地スタッフの判断や操作に依存せず、安全な端末のみを接続させる環境を構築できます。
デジタル証明書を活用した未許可端末の接続遮断
会社が許可した社域PCだけに「デジタル証明書」をインストールし、ネットワーク機器(Wi-Fiアクセスポイントや認証スイッチ)側で証明書の有無をチェックする手法です。証明書が入っていない私物PCや無許可の端末は、LANケーブルを挿したりWi-Fiパスワードを入力したりしてもネットワークに接続できません。これにより野良PCの接続を物理的に阻止できます。
クラウド型MDM・EDRによる遠隔からのポリシー適用と監視
クラウド型のMDM(モバイルデバイス管理)やEDR(エンドポイント検出・対応)を活用することで、日本本社のダッシュボードから海外拠点のPC状態を一元監視できます。不審な挙動を検知した際には、本社から遠隔操作で該当PCをネットワークから論理隔離することが可能です。
自動検疫と接続制御を両立する「PC検疫 けんちくん®」による解決アプローチ
海外拠点のセキュリティ統制において、「未許可PCの接続を排除したい」「OSやソフトの未更新によるリスクを防ぎたい」という双方の課題を低コストかつ少ない運用負荷で解決する選択肢として、株式会社システムサポートが提供する「PC検疫 けんちくん®」があげられます。
「PC検疫 けんちくん®」の主な機能と特徴
「PC検疫 けんちくん®」は、社内ネットワークに接続される端末のセキュリティ状態を診断・検疫・隔離するソリューションです。
完全オフライン&特許技術のQRコード判定:
- ネットワーク接続「前」の独立した環境で点検を実施。持ち込みPCに専用USBを挿し、画面に表示されたQRコードを読み取るだけ(特許第6915183号)で、OSのパッチ適用状況やウイルス対策ソフトの稼働状態を数十秒で客観判定します。基準未達の端末は接続前に物理的にはじくため、脅威を社内 LAN に一切持ち込ませません。
相手のPC環境に影響を与えない「完全エージェントレス」:
- 対象PCに事前ソフト(監視エージェント)を常駐させる必要がありません。保守ベンダーや協力会社の作業用PC、学生・教員の私物PCなど、自社の管理ソフトを入れられない持ち込み端末であっても、プライバシーを保護しながら安全性を客観証明できます。
大がかりなネットワーク改修なしで導入可能:
- 認証スイッチや検疫VLANなどの複雑なネットワーク改修は一切不要です。守衛所、受付、情報センターなどに端末を設置するだけで即日運用を開始でき、現場のIT担当者の立ち会いコストや管理負担を大幅に削減します。
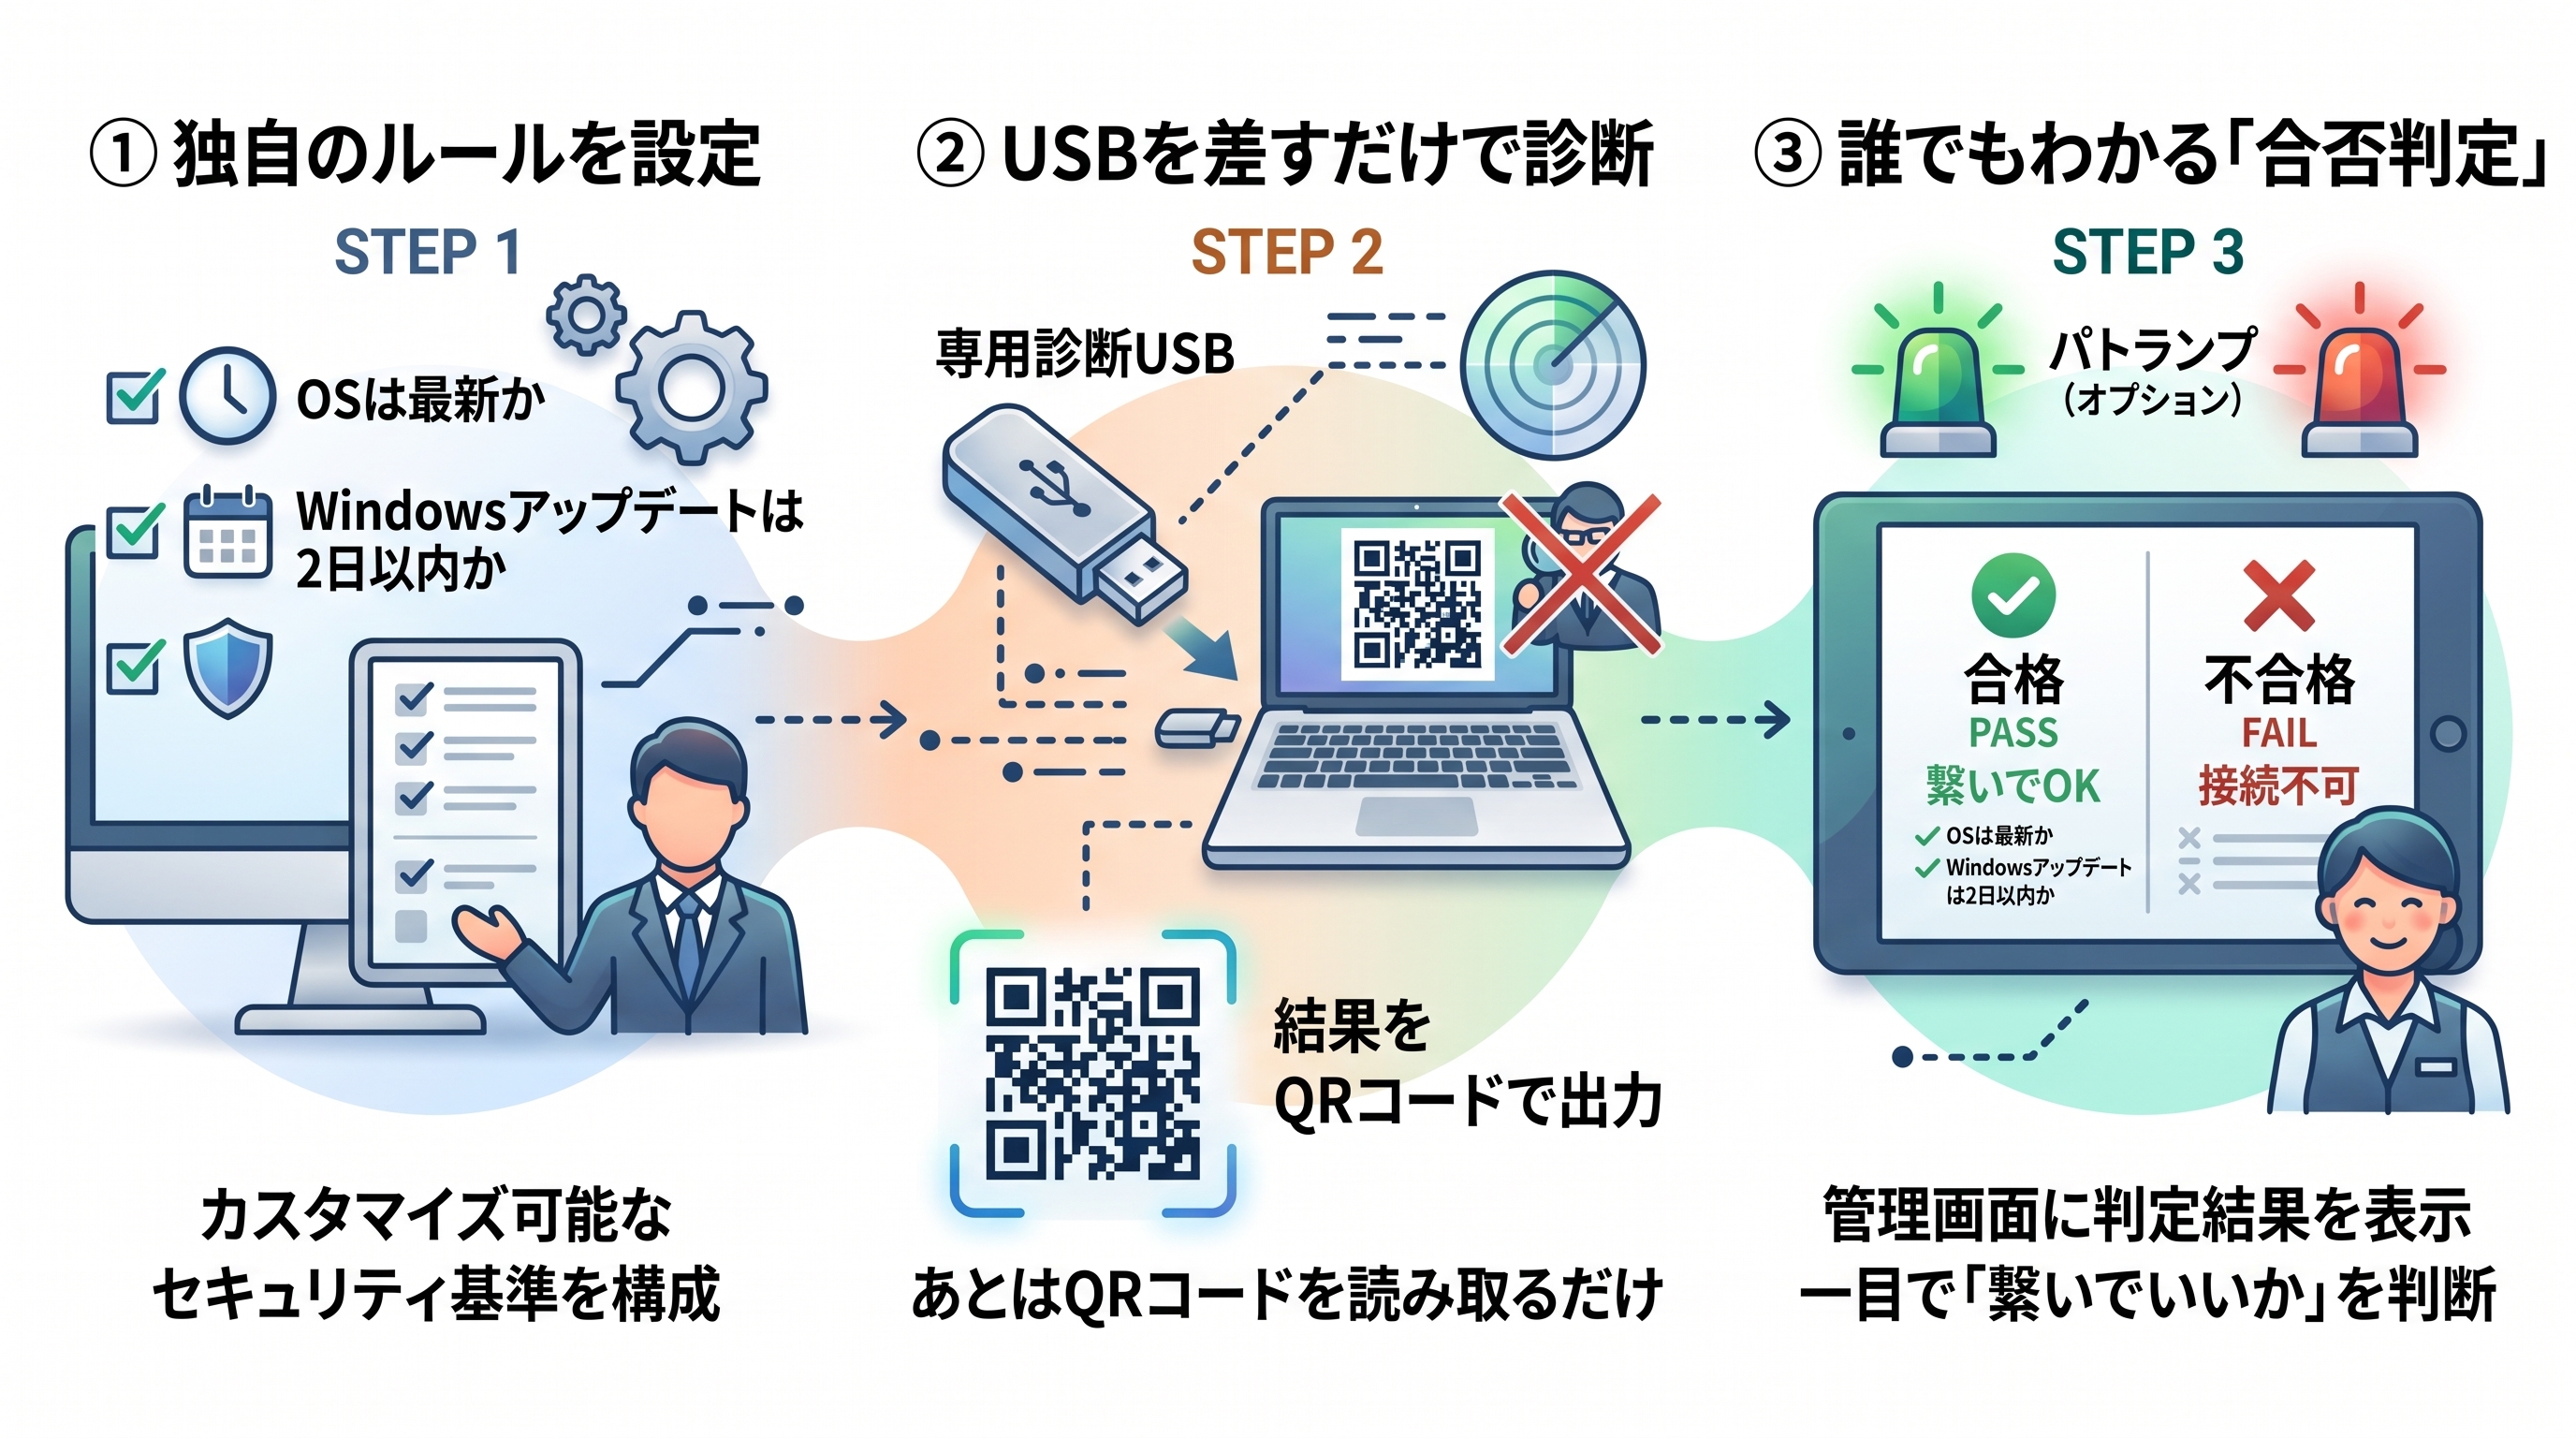
海外拠点・小規模拠点の管理に向いている理由
一般的な検疫システムは、拠点ごとに高価な専用サーバーや複雑なネットワーク機器の改修が必要になるケースが多く、海外拠点への展開が困難でした。
「PC検疫 けんちくん®」はエージェント型・ネットワーク監視型などの柔軟な構成に対応しており、現地に高度なサーバーインフラや専門のIT知識を持つスタッフがいなくても導入・運用が可能です。本社の管理画面から一括で診断ポリシーを設定できるため、海外拠点における野良PC対策やOS未適用PCの野放し状態を最小限の工数で解消できます。
海外拠点のPCセキュリティ統制を成功させる4ステップ
海外拠点へのセキュリティシステム導入をスムーズに進めるための標準的な手順を解説します。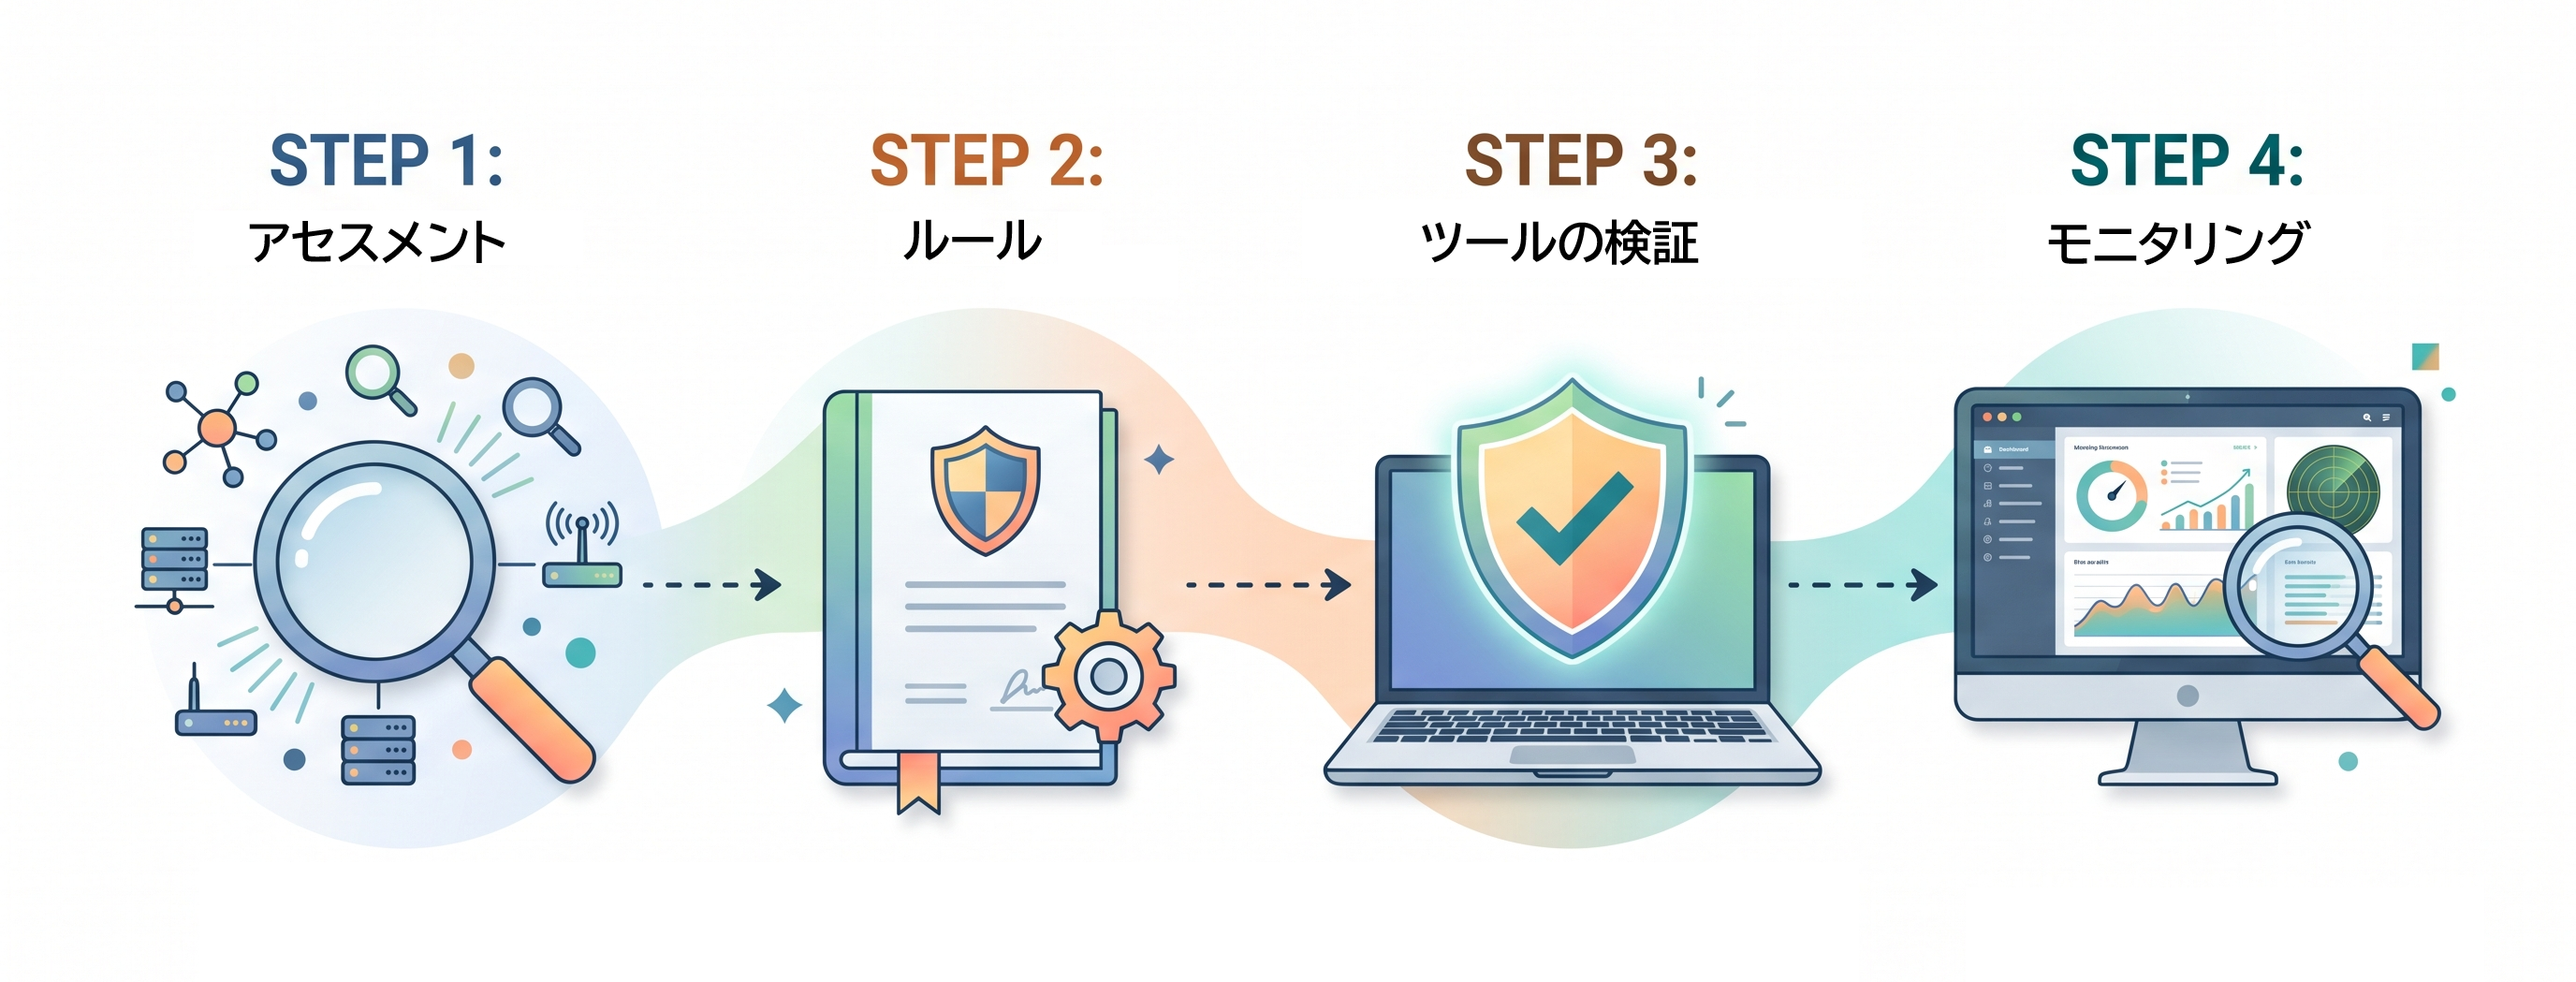
ステップ1:現地アセスメントによる全端末とネットワーク状態の可視化
最初に行うべきは、現地の現状把握です。海外拠点に現在存在するPCの台数、OSの種類、IPアドレスの割り当て状況、接続されているネットワーク機器を調査します。この段階で、台帳に記載されていない不明な端末がないかを確認することが重要です。
ステップ2:身の丈に合ったグローバルセキュリティルールの策定
日本本社の厳しいルールをそのまま適用しようとすると、現地の業務が止まり反発を招きます。「OSの自動更新を許可する」「指定のウイルス対策ソフトを常時稼働させる」など、技術的に自動チェック可能な項目を中心に、現地でも実行できる現実的なガイドラインを策定します。
ステップ3:現地の運用負担を減らす検疫・認証ツールの選定と検証
策定したルールを適用・検証できるツールを選定します。本番展開の前に、特定の海外拠点をテスト環境として選定し、診断や隔離動作が既存の業務アプリケーションと競合しないかを事前検証(PoC)します。
ステップ4:定期的なモニタリングとインシデント時の緊急対応体制の整備
ツール導入後は、本社の管理ダッシュボードから定期的に診断ログや隔離実績を確認します。万が一、検疫をすり抜けた異常や、未知の攻撃が検知された場合の緊急連絡フロー(現地のLANケーブルを抜く、アカウントを停止するなど)を明確にしておきます。
海外拠点向けセキュリティツールを選ぶ際の選定基準
ツール選定時に確認しておくべき具体的な判断ポイントを整理します。
現地のネットワーク環境(回線品質・帯域)に負荷をかけないか
海外拠点によっては、日本国内に比べてインターネット回線や拠点間VPNの帯域が細く、通信が不安定な場合があります。大容量のパッチを一斉配信したり、常時大量のログ通信を行ったりするツールはネットワークを圧迫します。通信帯域を考慮した設計ができるかを確認しましょう。
現地の従業員でも迷わず使える言語対応とシンプルな操作性か
隔離画面や診断画面が日本語しか表示されない場合、現地スタッフはパニックに陥り、業務が停止します。画面の英語化や現地の言葉に対応しているか、ユーザーが直感的に修復作業を行えるシンプルなUIであるかが運用の成否を分けます。
本社の情シスが遠隔から一元管理・監視できる統合運用性か
各拠点の管理画面が独立していると、本社情シスの確認手間が増えてしまいます。クラウド統合管理や、中央集中型の管理サーバーによって、世界各国の拠点端末のコンプライアンス状況を日本から一目で把握できる構成を選びましょう。
海外拠点のPC管理に関するよくある質問(FAQ)
海外拠点のセキュリティ管理に関して、情報システム部門からよく寄せられる疑問とその回答をまとめました。
Q1. 現地にIT担当者がいない小規模拠点でも検疫システムの導入は可能ですか?
可能です。 管理者不要で動作するクラウド型サービスや、本社の管理サーバーから遠隔で設定変更が完了するアプライアンス/エージェント型の製品を選択することで、現地の保守要員なしで運用を開始できます。現地での作業は「指定のプログラムをPCに導入するだけ」「機器を接続するだけ」で済む構成を計画することが推奨されます。
Q2. 海外拠点の持ち出しPC(テレワーク端末)も検疫の対象にできますか?
エージェント型の検疫ツールやクラウド連携を活用することで対応可能です。 社内LAN接続時だけでなく、VPN接続時やインターネット接続時にセキュリティ診断を実施し、基準を満たさない場合は社内リソースへのアクセスを自動遮断する仕組みを構築できます。
Q3. 現地スタッフがルールを守らず私物PCを接続してしまう場合の解決策は?
人の注意に頼るのではなく、技術的に接続できない仕組み(MACアドレス制限、証明書認証、検疫LANなど)を導入するのが最も効果的です。 ルールの周知徹底だけでは限界があるため、未許可端末がLANに挿された瞬間に検知・遮断するシステムを導入することで、シャドーITを確実に防止できます。
まとめ|検疫と技術的統制で海外拠点のリスクを根本解決
海外拠点におけるPCセキュリティ管理の失敗は、言語や文化の壁ではなく、「手動での運用管理に頼りすぎていること」が最大の原因です。時差や距離がある海外拠点だからこそ、人の判断や作業を排し、システムによって危険端末を検知・隔離する仕組みが必要不可欠となります。
- 野良PCや私物PCの接続は、デジタル証明書やネットワーク検疫で物理的に遮断する
- OS未適用などの危険端末は検疫・隔離する
- 日本本社の情シスが遠隔から一括監視できる仕組みを取り入れる
自社の拠点規模やネットワーク環境に適した「自動検疫・接続制御ソリューション」を活用し、情シスの工数を増やすことなく、全社レベルで強固なセキュリティガバナンスを確立させましょう。
ビジネス情報番組「ええじゃない課Biz」にて、「PC検疫 けんちくん®」が紹介されました!
4分の短い動画で番組の様子をご覧いただけるので、ぜひチェックしてみてください👀✨