記事公開日
ランサムウェアの社内感染経路と対策|未隔離端末の横展開を防ぐ制御法とは?

💡 30秒でわかる本記事の要点
- 侵入経路の8割は「VPNとRDP」: 入口対策をすり抜け、社内LAN内を一瞬で広がる「横展開(ラテラルムーブメント)」の脅威とは?
- 手動対応の限界: 海外拠点や持ち込みPC(BYOD)の感染時に「LANケーブルを抜く」運用が、被害を最悪化させる理由
- 情シスの負担ゼロで自動隔離: 既存ネットワークを変更せず、危険な不適格端末を水際で弾く「検疫基盤」の導入ステップを解説
ランサムウェア被害における最大の脅威は、1台の端末への侵入が引き金となり、社内ネットワークを通じて複数のサーバーや拠点へと被害が広がる「社内感染(横展開)」です。警察庁などの公的機関が公表しているデータによれば、ランサムウェアの侵入経路の8割以上は「VPN機器の脆弱性」と「リモートデスクトップ(RDP)からの突破」が占めています。
さらに現場のインフラ管理者や情報システム担当者を困惑させているのが、海外拠点や国内子会社から接続されるセキュリティ基準未満の端末、あるいは社員が社内に持ち込む未許可・未対策の私物PC(BYOD)を介した感染拡大です。これら「不適格端末」が一度ネットワークに繋がれば、どれほど強固な入口対策を施していても、社内感染を防ぎきることは困難です。
本記事では、社内インフラ・セキュリティ管理者の皆さまに向けて、ランサムウェアが社内に侵入・拡大する主要な経路と仕組みを整理したうえで、人手や運用負荷を増やさずに不適格端末を検知し、自動で隔離する根本的なネットワーク制御手法を分かりやすく解説します。
ランサムウェアの社内感染経路と拡大(横展開)のメカニズム
ランサムウェアによる甚大な被害(重要データの暗号化や身代金要求)は、単に1台のPCがウイルスに感染しただけで発生するわけではありません。初期侵入を果たした攻撃者が、社内ネットワーク内を自由に動き回り、重要なサーバーやバックアップシステムへとアクセス権限を広げていく「横展開(ラテラルムーブメント)」によって深刻化します。
まずは攻撃者がどこから侵入し、どのように社内へ被害を拡大させるのか、その主要な経路とプロセスの全体像を把握することが重要です。
初期侵入で最も狙われる主要な3つの経路
ランサムウェアの初期侵入経路は、かつて主流だった「不審なメールの添付ファイル」から、現在では「ネットワーク機器やリモートアクセスの隙を突いた侵入」へと変化しています。主な侵入経路は以下の3点に集約されます。
| 侵入経路 | 主な攻撃手法と発生要因 | 被害の特徴・リスク |
|---|---|---|
| VPN機器・ネットワーク機器 | 機器のOS・ファームウェアの脆弱性を放置、または認証情報の漏洩 | 認証を突破されると、最初から社内LAN内部へ直接アクセスを許してしまう |
| リモートデスクトップ(RDP) | インターネットに公開されたRDPポートへのブルートフォース(総当たり)攻撃など | 管理者権限が奪われやすく、端末の制御や不正ツールの実行が容易になる |
| 電子メール・Webサイト | 業務連絡を装ったフィッシングメール、悪意ある添付ファイル(Emotet等) | 従業員のうっかりミスを誘発し、マルウェア(ドロッパー)を端末内で起動させる |
特にVPN機器やRDPの隙を突いた侵入は、認証を一度破られると「正規のアクセス」としてネットワーク内部へ入られてしまうため、従来の境界防御型セキュリティだけでは検知が遅れる原因となります。
社内ネットワーク侵入後に被害が広がる「横展開(ラテラルムーブメント)」の仕組み
攻撃者は初期侵入に成功すると、すぐにはランサムウェアを実行しません。潜伏しながら以下のような段階を踏んで社内ネットワーク内を移動します。
- 内部情報の調査(スカウティング): 感染端末を起点に、ネットワーク内の他のIPアドレス、ドメインコントローラー、共有ファイルサーバーの存在を探索します。
- 管理者権限の奪取(特権昇格): 端末内に残されたキャッシュ情報やセキュリティの脆弱性を悪用し、ドメイン管理者などの上位権限を取得します。
- 他の端末・サーバーへの侵入(横展開): 取得した権限を用いて、ネットワークで繋がっている他のPCやサーバーへ次々とアクセスし、監視の目を盗んで攻撃用ツールを設置します。
- 一斉暗号化と身代金要求: 内部のバックアップデータや重要サーバーを網羅した段階で、一斉にランサムウェアを発動させ、業務を停止に追い込みます。
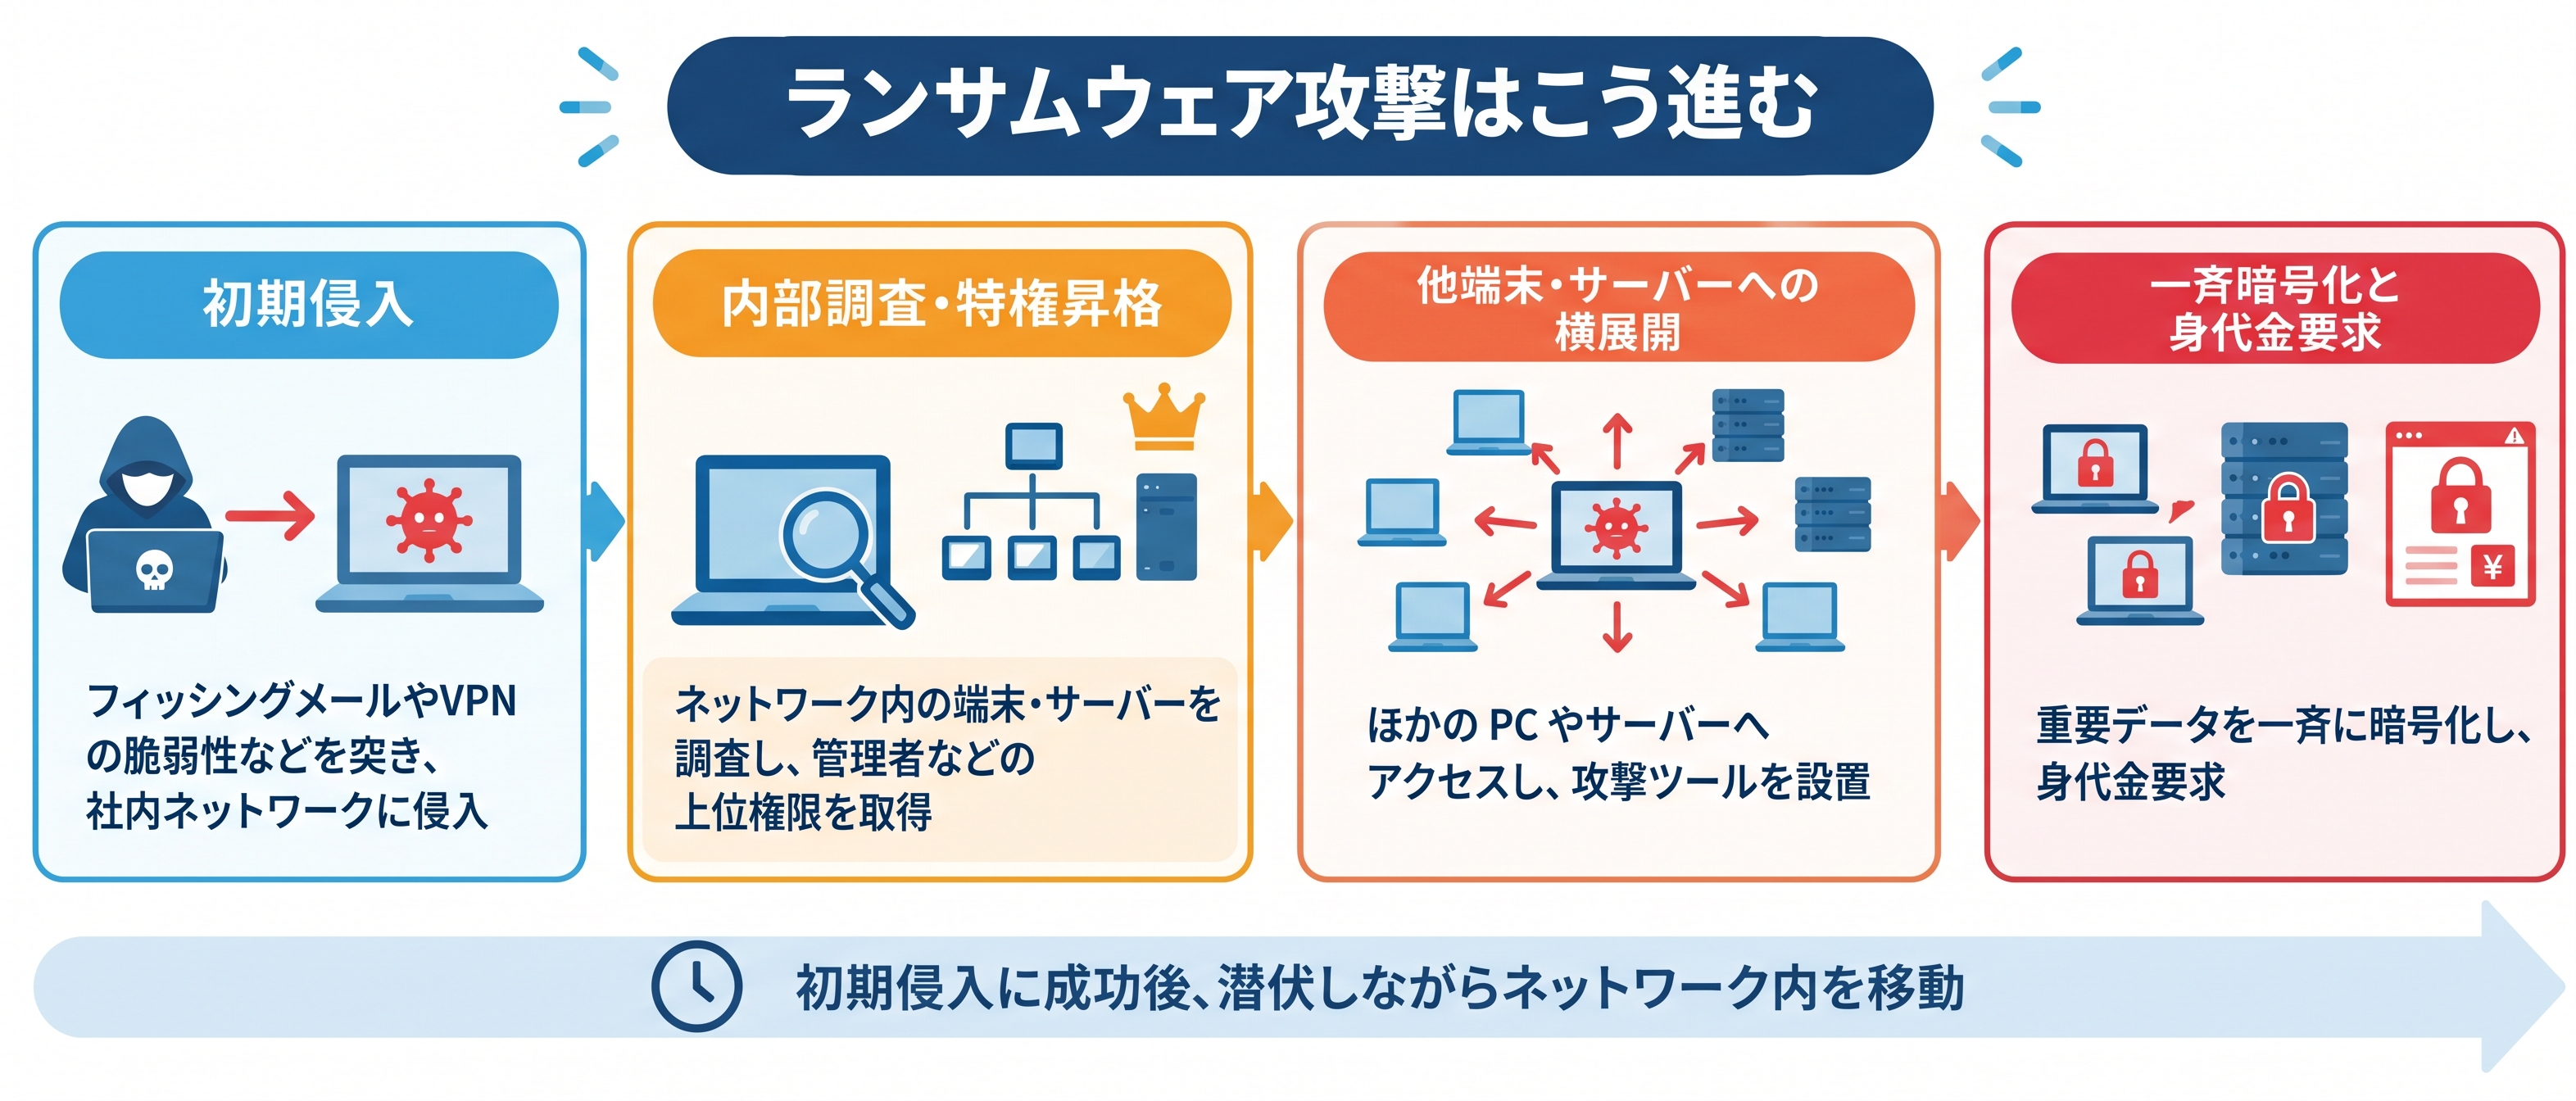
この横展開の段階で端末同士の通信が制限されていない場合、数時間から数日のうちに社内の大半のシステムへ感染が及ぶことになります。
海外拠点や拠点間ネットワークを経由した二次感染のリスク
近年、中堅・大手製造業を中心に増えているのが、本社ではなく「海外工場」や「グループ子会社」「委託先の拠点」を標的としたサプライチェーン攻撃です。
本社のセキュリティ対策が堅固であっても、拠点側のルーターやVPN機器の運用管理が甘く、セキュリティパッチの適用漏れや旧式PCの放置がある場合、攻撃者はまずその弱小な拠点から侵入します。その後、拠点間を結ぶWANやVPN回線を「安全な内部通信」として悪用し、本社のコアネットワークへと侵入・二次感染を引き起こします。拠点ごとのセキュリティ格差が、企業グループ全体の致命的な脆弱性となっているのが実情です。
社内インフラ管理者を悩ませる「セキュリティの盲点」
ランサムウェアの侵入経路が多角化するなか、社内インフラ管理者の大きな負担となっているのが「管理の目が届きにくい端末」の存在です。どれほどセキュリティポリシーを定めても、運用面での抜け漏れが発生する構造的な課題が存在します。
セキュリティ基準を満たさない私物端末(BYOD)や旧式PCの接続
工場や営業拠点において、業務の利便性を優先するあまり、個人の私物スマートフォンや持ち込みPC(BYOD)、あるいはOSのサポートが切れた旧式端末が社内Wi-Fiや有線LANに接続されるケースが見られます。
これらの不適格端末は、ウイルス対策ソフトが未導入であったり、定義ファイルが古かったり、重大なOS脆弱性が放置されていることが多く、一度接続されるとネットワーク内における「感染の入り口」として極めて高いリスクとなります。
海外拠点・協力会社の管理が行き届かないシャドーITの存在
現地法人のシステム管理者が兼任であったり、専門知識を持つ人材が不足している海外拠点などでは、本社のIT部門へ無断で機器やサービスを導入する「シャドーIT」が横行しやすい傾向にあります。
本社側で全端末のMACアドレスやOS状態を把握しようとしても、現地の運用実態が見えず、把握していない端末が社内ネットワークに野放しで接続されているケースが少なくありません。
手動でのLANケーブル抜線(物理切断)・検疫対応における限界とタイムラグ
異常や感染の疑いが発生した際、従来の運用では「該当の拠点に連絡し、現場の担当者にLANケーブルを抜いてもらう」「Wi-Fiを切断してもらう」といった手動対応が主流でした。
しかし、夜間や休日、あるいは言葉の壁がある海外拠点で異常が発生した場合、連絡や現場での作業にタイムラグが生じます。ランサムウェアの横展開は極めて迅速に行われるため、手動の切り離し対応では被害の拡大速度に追いつけず、結果として広範囲な感染を許してしまうことになります。
ランサムウェアの社内感染・被害拡大を防ぐ根本対策
ランサムウェアの被害を防ぐには、「侵入されないための対策(入口対策)」と「侵入された場合に被害を広げないための対策(横展開防止・自動制御)」の二段階で多層防御を講じることが不可欠です。
【侵入防止】入口対策としての脆弱性修正と多要素認証(MFA)の適用
まず行うべきは、攻撃者の初期侵入コストを上げることです。
- ネットワーク機器の緊急パッチ適用: VPNルーターやファイアウォールの脆弱性情報を常時確認し、修正プログラムを速やかに適用します。
- リモートアクセスの多要素認証(MFA)化: ID・パスワードの奪取だけでログインされないよう、ワンタイムパスワードやアプリ承認などのMFAを必須化します。
- RDPの直接公開停止: インターネットから直接アクセスできる状態のRDPポートを閉鎖し、必ず安全なアクセス経路を経由させます。
【横展開防止】ネットワーク分離・セグメンテーションによる被害の局限化
仮に1台の端末や1つの拠点が侵入されたとしても、ネットワーク全体に被害が及ばないよう構造を分断します。
社内ネットワークを「本社VLAN」「工場VLAN」「海外拠点VLAN」「ゲスト用Wi-Fi」などに論理的に細分化(セグメンテーション)し、セグメント間の不要な通信をファイアウォールで遮断します。これにより、攻撃者が横展開を試みても、別のセグメントへ容易に侵入できない環境を作ります。
【自動検知・隔離】不適格端末の接続を自動で拒否・検疫するネットワーク認証基盤の構築
侵入防止とセグメンテーションを行っても、「社内LANに安全でない端末が直接接続されるリスク」は残ります。これを根本解決するのが、社内ネットワークへの接続時に端末の安全性を検査し、条件を満たさない端末を即座に自動隔離する「検疫ネットワーク(ネットワーク認証基盤)」の導入です。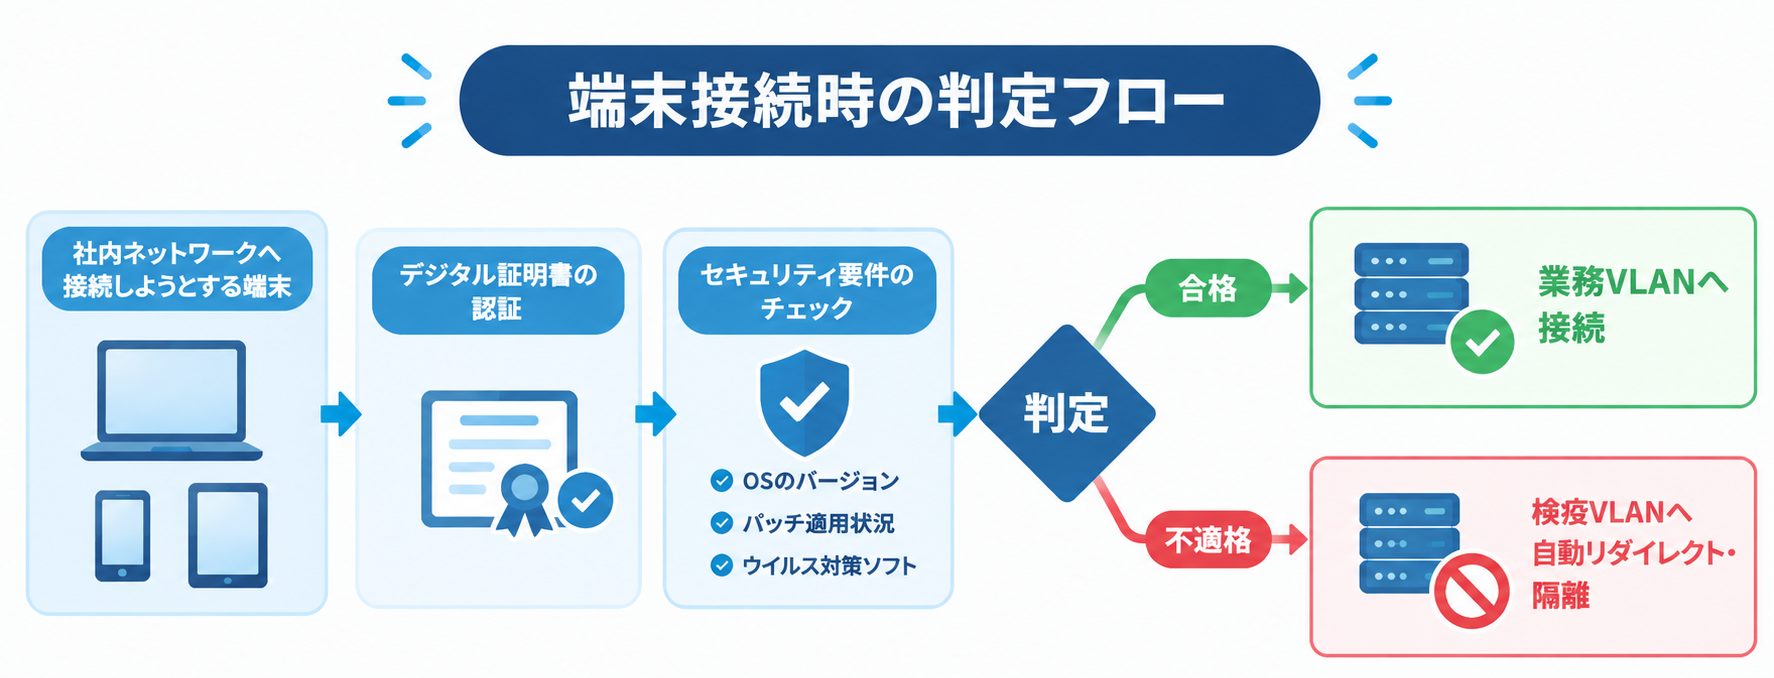
デジタル証明書を用いた厳格な端末認証
MACアドレス偽装などの抜け道を防止するため、会社が許可した端末だけに「デジタル証明書」を発行・インストールします。ネットワーク接続時、証明書の有無を自動検証することで、未許可の私物PCや持ち込み端末の接続を水際で確実に拒否します。
セキュリティ要件(OS・ウイルス対策ソフト等)のポリシー強制チェック
会社支給の端末であっても、OS更新が滞っていたり、ウイルス対策ソフトが無効化されている状態では接続を許可しません。接続時に「OSのバージョン」「パッチ適用状態」「セキュリティソフトの作動状態」を自動判定し、不適格であれば通信を隔離用のセグメント(検疫VLAN)へ自動でリダイレクトさせ、手当て(アップデート等)を完了させるまで業務ネットワークへのアクセスを遮断します。
【緊急対応】万が一ランサムウェア感染が疑われた場合の初動プロトコル
自動制御の仕組みを構築中、あるいは運用下において万が一感染の疑いが発生した際、被害を最小限に留めるために、以下の初動対応プロトコル(手順)を事前に周知しておくことが重要です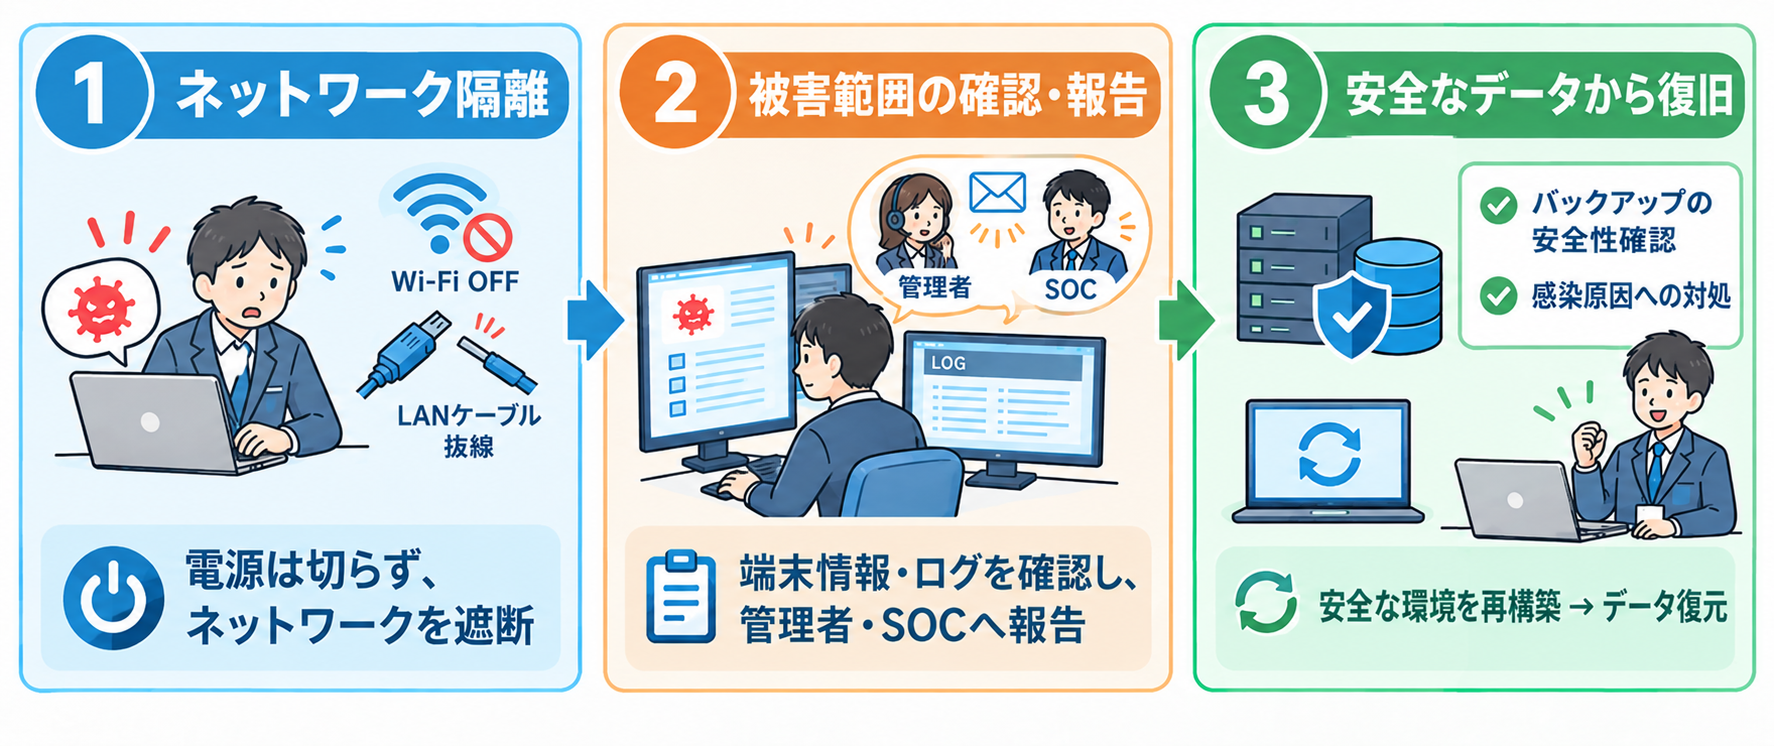
手順1:該当端末のネットワーク自動隔離(※電源は落とさない)
異常を検知した端末は、直ちに有線LANケーブルの抜線、またはWi-Fiの無効化(自動隔離システムが導入されている場合は即時ネットワーク切断)を行います。
【重要】
端末の「電源を切る(シャットダウンする)」対応は極力避けてください。電源を落とすと、メモリ(RAM)上に残っている攻撃の痕跡や暗号化鍵の復元データが消失し、後の原因究明やデジタルフォレンジック調査が困難になります。電源は入れたまま、ネットワーク通信のみを遮断するのが鉄則です。
手順2:被害範囲の特定と管理者・SOCへの迅速アラート
隔離後、管理者は感染端末のIPアドレス、ログインアカウント、接続されていたネットワークセグメントを確認し、同セグメント内の他端末や共有サーバーに異常なアクセスログがないか調査を開始します。必要に応じてCSIRTや外部セキュリティ機関(SOC)へアラートを通知します。
手順3:バックアップデータからの安全なシステム復旧
被害の拡大を防いだ後、システムの復旧に進みます。バックアップデータ自体がランサムウェアに暗号化されていないか確認し、感染経路となった脆弱性や設定不備を修正・塞いだことを確認したうえで、安全な状態のデータからリストア(復元)を実施します。
不適格端末を自動隔離するネットワーク認証基盤の選定・導入手順
社内インフラ管理者が業務負担を増やさずに自動隔離の仕組みを構築・導入する際、製品選定およびプロジェクト推進において確認すべきポイントを解説します。
既存インフラ(有線LAN・Wi-Fi・VPN)を変更せずに導入できるか
認証・検疫システムを導入する際、既存のネットワークスイッチやWi-Fiアクセスポイント、VPN機器をすべて買い換える仕様の場合、膨大な費用と構築作業が発生します。
標準的なネットワーク規格(IEEE 802.1X認証など)に対応しており、マルチベンダー環境の既存ネットワーク機器とスムーズに連携・同居できる製品を選ぶことが、コストと導入ハードルを抑える鍵となります。
マルチ拠点・海外拠点をクラウドから一元管理できるか
国内外に複数の拠点を持つ企業では、拠点ごとに認証サーバーを個別構築・管理すると運用負荷が増大します。
クラウド上で認証ポリシーやデジタル証明書を一元管理できる仕組み、あるいは各拠点に配置したアプライアンス機器を統合管理できる構成を採用することで、本社の情シス人員だけで全拠点の接続制御・自動隔離ルールを安定運用できるようになります。
運用負荷を抑える証明書の自動配布・管理機能の有無
証明書認証を導入する際の最大の懸念は「ユーザー(社員)への証明書配布と更新の手間」です。
社員に複雑な設定作業を求めると、問い合わせが殺到して情シスの業務を圧迫します。MDM(モバイルデバイス管理)ツールやクラウド認証基盤と連携し、端末への証明書配備・更新作業をバックグラウンドで自動完結できる仕組みが備わっているかを確認してください。
導入ステップ(事前評価・実証実験・全社展開)
現場の業務を止めずに安全に導入を進めるための標準的な手順は以下の通りです。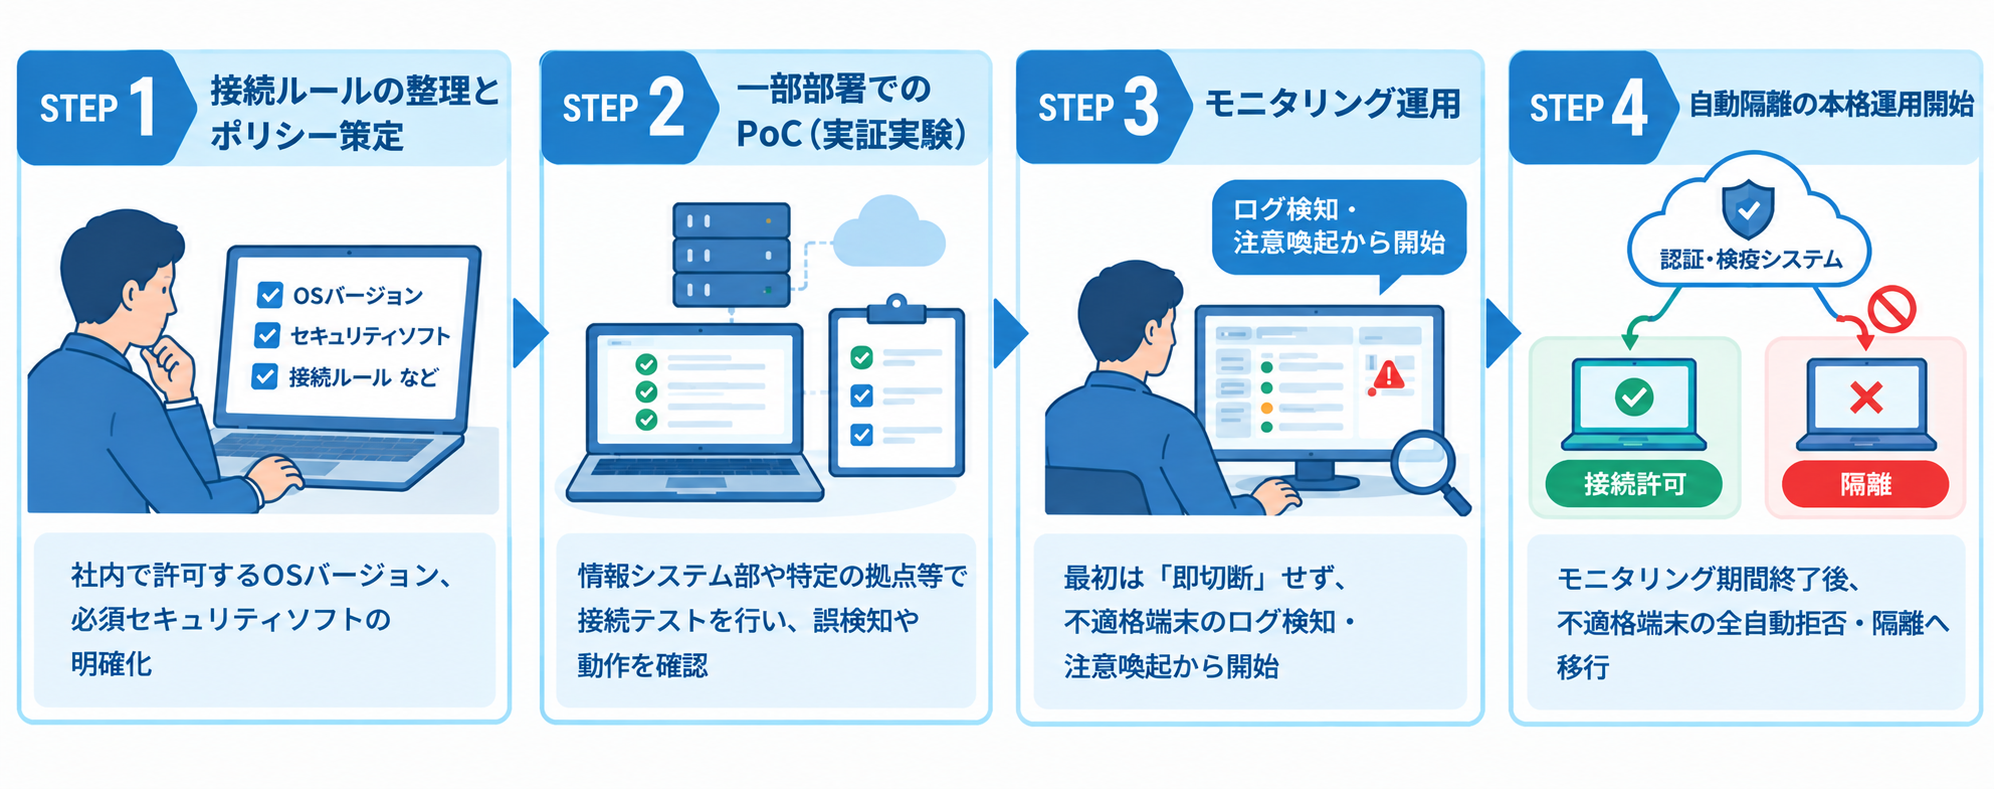
自社に最適な「持ち込みPC・USBの水際検疫」を実現する選択肢|『PC検疫 けんちくん®』の活用
社内の未対策端末や外部からの持ち込みPCによるランサムウェアの感染拡大を防ぐ要件を満たす具象的ソリューションとして、株式会社システムサポートが提供する「PC検疫 けんちくん®」の活用が非常に有効な選択肢となります。
「PC検疫 けんちくん®」が解決する課題と主な特長
「PC検疫 けんちくん®」は、社内ネットワークや工場網、電子カルテ網へ接続しようとするPCや持ち込みUSBメモリのセキュリティ状態を接続前の「水際」で客観チェックし、基準を満たしていない危険なデバイスの侵入を未然にブロックするシステムです。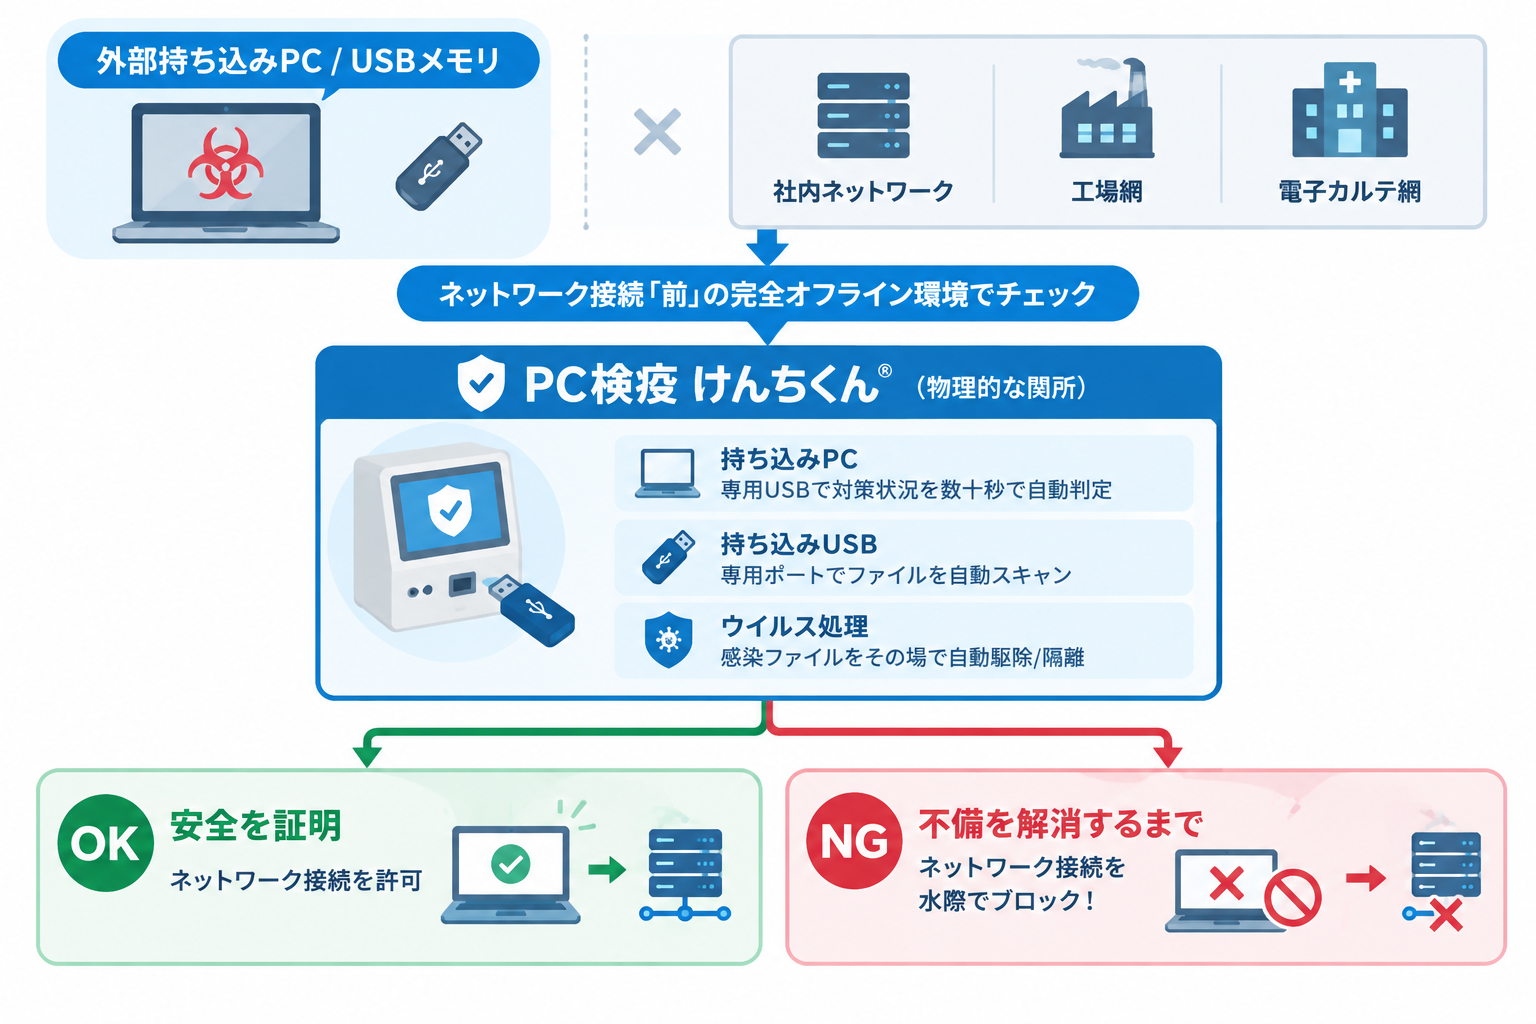
- 完全オフライン&特許技術のQRコード判定:
ネットワーク接続「前」の独立した環境で点検を実施。持ち込みPCに専用USBを挿し、画面に表示されたQRコードを読み取るだけ(特許第6915183号)で、OSのパッチ適用状況やウイルス対策ソフトの稼働状態を数十秒で客観判定します。基準未達の端末は接続前に物理的にはじくため、脅威を社内LANに一切持ち込ませません。 - 相手のPC環境に影響を与えない「完全エージェントレス」:
対象PCに事前ソフト(監視エージェント)を常駐させる必要がありません。保守ベンダーや協力会社の作業用PC、学生・教員の私物PCなど、自社の管理ソフトを入れられない持ち込み端末であっても、プライバシーを保護しながら安全性を客観証明できます。 - 大がかりなネットワーク改修なしで導入可能:
認証スイッチや検疫VLANなどの複雑なネットワーク改修は一切不要です。守衛所、受付、情報センターなどに端末を設置するだけで即日運用を開始でき、現場のIT担当者の立ち会いコストや管理負担を大幅に削減します。保守ベンダーの出入りが多い工場環境、BYODの多い教育機関、あるいは管理外端末の持ち込みリスクに手動対応の限界を感じている企業において、「既存ネットワークに手を加えずに実現できる現実的な水際対策」として極めて有効です。
あわせて読みたい!
「【現場直結】PC検疫 けんちくん®活用例ガイド」
よくある質問(FAQ)
ランサムウェア対策や社内ネットワーク管理に関して、多くのインフラ管理者が抱く代表的な疑問へ回答します。
EDRを導入していればネットワーク層の隔離対策は不要ですか?
EDR(Endpoint Detection and Response)だけでは不十分であり、両方の対策を組み合わせることが推奨されます。
EDRは端末内部の挙動を監視・検知する優れたツールですが、「EDRエージェントがインストールされていない端末(BYODや旧式PC、海外拠点端末)」には効果が及びません。また、エージェントが無効化された場合や、未サポートのOSでは動作しないリスクがあります。ネットワーク層で接続そのものを制御・隔離する仕組みと併用することで、Agentレスの不適格端末も含めた漏れのない防御が可能になります。
海外拠点や子会社のセキュリティレベルを揃える効果的な方法は?
現場の「運用意識」に依存せず、システム側で機械的にアクセスを制御するルールを構築することが最も効果的です。
現地の担当者にセキュリティチェックや運用報告を義務付けても、現場のリソース不足から形骸化しがちです。「本社が承認したデジタル証明書が無い端末は物理的に接続できない」「セキュリティ基準未達のPCはネットワークに繋がらない」という技術的な仕組み(検疫ネットワーク)を本社主導でクラウド等から導入・適用することが、グループ全体のセキュリティ底上げの近道となります。
持ち込みPC(BYOD)のネットワーク接続を安全に管理するには?
業務ネットワークとは物理的・論理的に完全に隔離された「ゲスト専用ネットワーク(インターネット接続のみ許可)」を提供するのが基本です。
そのうえで、どうしても社内リソースへのアクセスが必要な持ち込みPCに対しては、事前申請の上で検証用の検疫システムを通し、セキュリティチェックを通過した場合にのみ、限られたVLANへの期間限定接続を許可するアクセス制御を実施してください。
まとめ|社内感染経路を遮断し、不適格端末を自動隔離する安全な環境へ
ランサムウェアによる甚大な被害を防ぐためには、VPNやメールといった初期侵入経路の対策(入口対策)に加えて、万が一侵入された場合や、不適格な端末が接続された際に「社内ネットワーク内での横展開を許さない仕組み」を構築することが極めて重要です。
海外拠点の端末や持ち込みPC(BYOD)、旧式PCといった「セキュリティの盲点」を手動で監視・隔離することには限界があります。ネットワーク認証基盤や「PC検疫 けんちくん®」のような自動診断・隔離のソリューションを導入することで、情シス部門の日常的な運用負担を増やすことなく、基準を満たさない端末を水際で遮断・手当てできる安全な社内インフラを実現できます。
自社のネットワーク環境と端末の接続実態を整理し、人の手や監視だけに頼らないシステム化されたセキュリティ体制への移行を検討してみてはいかがでしょうか。
▶ 【無料】「PC検疫 けんちくん®」製品資料をダウンロードする
▶ 【デモ機貸出】「PC検疫 けんちくん®」運用相談・お見積りはこちら
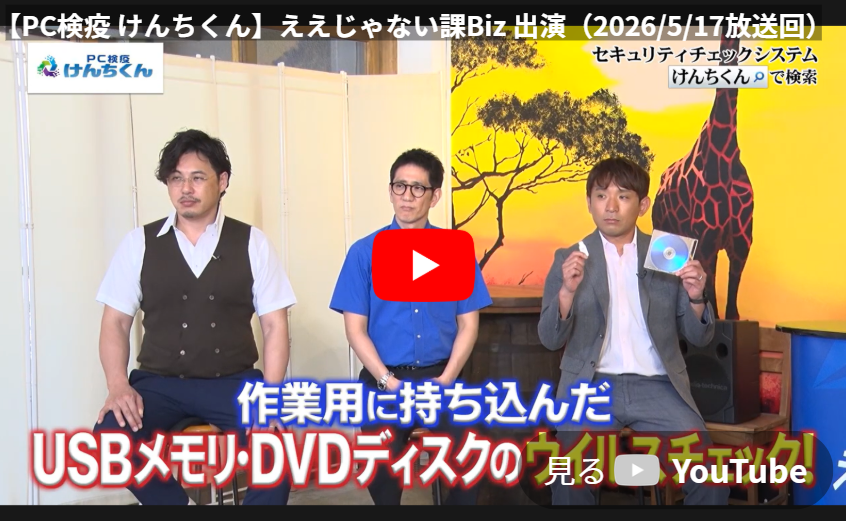
ビジネス情報番組「ええじゃない課Biz」にて、「PC検疫 けんちくん®」が紹介されました!
4分の短い動画で番組の様子をご覧いただけるので、ぜひチェックしてみてください👀✨
管理外機器の検疫システム
「PC検疫 けんちくん®」