記事公開日
なぜ大企業の漏洩は止まらないのか?「PC検疫」が果たす役割とサイバー防衛の落とし穴


💡 30秒でわかる本記事の要点
- なぜ今、大企業の漏洩が相次ぐのか? 直近の漏洩事件の原因は、強固な本社PCではなく「委託先」「海外子会社」「クラウド/APIの隙」を突く攻撃へと変化しています。
- 「PC検疫」で防げること・防げないことの境界線とは? 社内ネットワークを守る「PC検疫(水際対策)」は絶大な効果を発揮しますが、それ「だけ」では防げないサイバー防衛の重大な盲点が存在します。
- 経営層に求められる「本当の対策」とは? 「全社ツールをいれたから安心」という誤解を捨て、直近の事例から自社の“裏口”を塞ぐための多層防御の具体的な手順を解説します。
相次ぐ大手企業の情報漏洩。経営層から「我が社は大丈夫か?」と問われたら
ここ数日、損害保険大手、大手クラウドインフラ事業者、旅行大手グループの現地法人、外食チェーン、カーシェアリング大手など、業界を問わず大手企業やその関連組織での個人情報漏洩ニュースが相次いで報道されています。
「大手企業でさえ防げないのに、自社の対策は本当に万全なのか?」
経営層からのこのような問いかけに対し、情報システム部門やグループIT子会社の責任者は単なる「セキュリティ製品の導入報告」ではなく、「攻撃者の侵入ルートの現実」と「自社防衛策の構造的穴(境界)」を正しく整理して説明する責任が求められています。
本記事では、直近の漏洩事例に見る最新の発生原因を解説するとともに、端末の水際対策として注目される「PC検疫」などの防御ツールが発揮する効果と、単一ツールに頼ることで生じる「サイバー防衛の落とし穴」について徹底解説します。
直近で相次ぐ個人情報漏洩の主要原因:なぜ従来型の防壁は破られるのか?
大企業の漏洩事故が止まらない最大の理由は、「攻撃者の狙いが、強固な本社PCや基幹システムから、対策の手薄な『周辺組織やサードパーティ』へと移行したこと」にあります。直近の事例から見えてくる主な侵入原因は以下の通りです。
①サプライチェーン(業務委託先・連携システム)の脆弱性
大企業本社のセキュリティが厳格であっても、業務を委託しているパートナー企業やクラウド型の問い合わせ管理システム(API接続部など)に認証不備や設定の抜け穴があれば、そこが侵入の「裏口」となります。
②海外拠点・子会社という「ガバナンスのエアポケット」
本社と接続された海外現地法人やグループ子会社は、日本国内の本社ほどITセキュリティ投資や管理体制が行き届いていない傾向があります。攻撃者はグループネットワークの最も弱い拠点に侵入し、そこから重要情報(渡航者の身分証データ等)を盗み出します。
③クラウド・Webアプリのゼロデイ攻撃および設定ミス
短期間で構築された会員向けアプリやクラウド基盤のアクセス制御設定の不備、未修整のセキュリティホール(脆弱性)を自動スキャンツールで狙われ、保管されていた大量の会員情報や本人確認書類画像が抜き取られるケースです。
④社内ネットワークへ持ち込まれるマルウェア(ランサムウェアの内部拡散)
業務委託者の持ち込みPC(野良PC)や、在宅勤務中に外部でウイルス感染した社用PCが社内ネットワーク(VPN含む)に接続され、そこから社内サーバー全体へと横展開(ラテラルムーブメント)されてシステムが暗号化・情報流出に至るパターンです。
水際対策「PC検疫」が果たす役割と防げる漏洩リスク
企業がセキュリティ境界線を守る上で、有効な施策の一つが「PC検疫システム(検疫ネットワーク)」の導入です。
PC検疫(例:「PC検疫 けんちくん®」等)の仕組みとは?
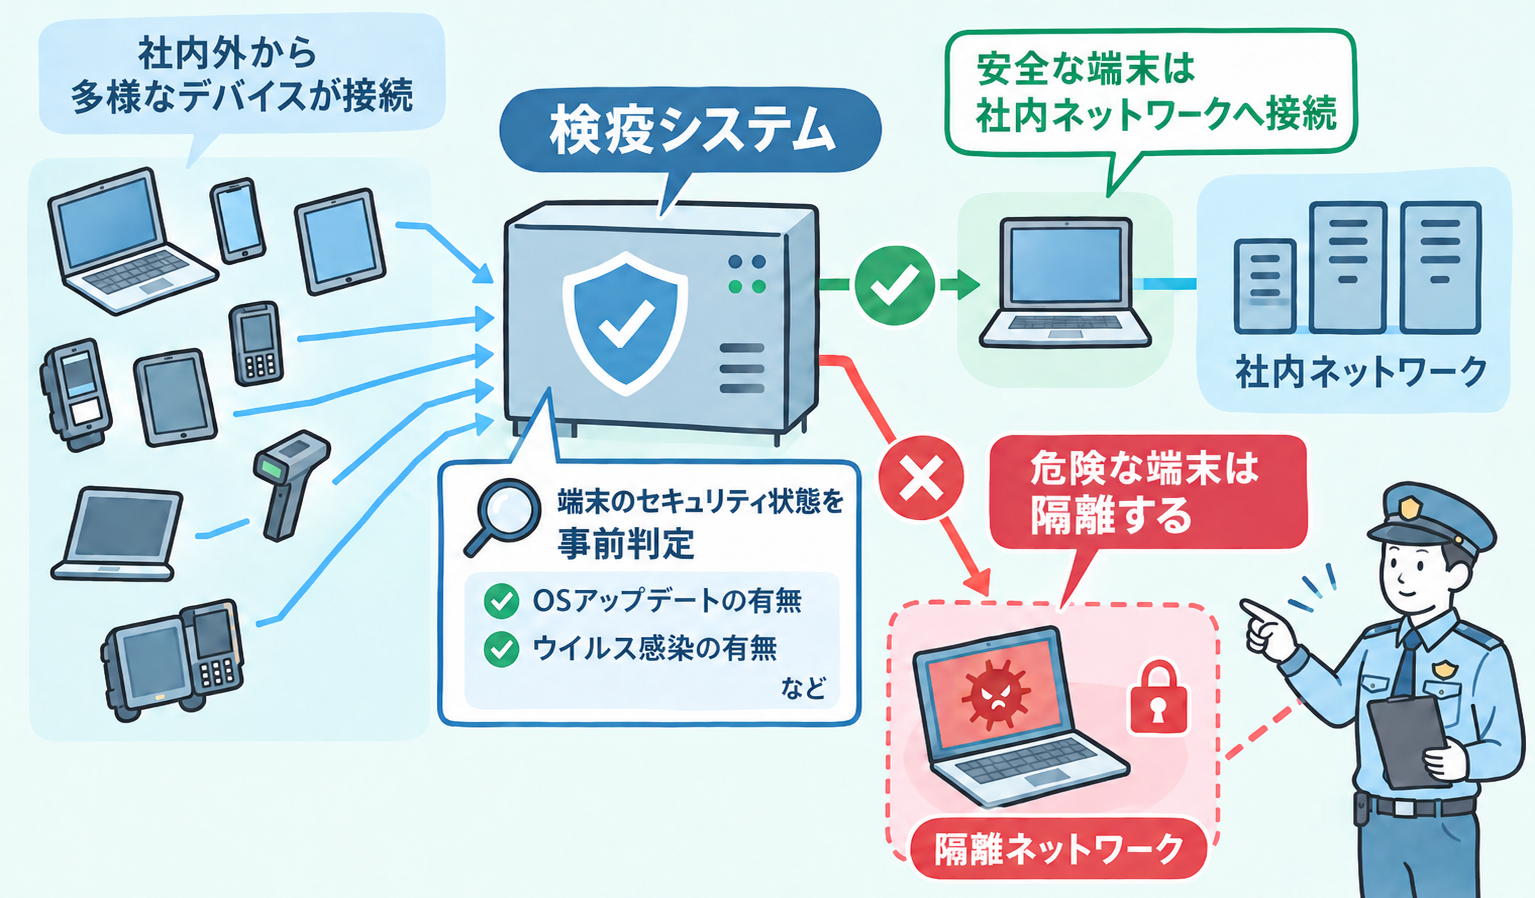
PC検疫とは、PCや各種メディア(USBメモリ、DVD等)を社内ネットワークや工場LANなどに接続する前に、セキュリティ対策状況やウイルス感染の有無を事前に検査し、安全基準を満たしていない端末の接続を水際で隔離・遮断するシステムです。
| 抑止できる漏洩リスク | 具体的な防衛効果 |
|---|---|
| 感染PC経由の社内拡散 | 外部でマルウェアに感染したPCがネットワークに繋がった際、速やかに検知して自動隔離。ランサムウェア等の横展開を防ぐ。 |
| 管理外端末(野良PC)の侵入 | 社員の私用PCや業務委託先の持込PCなど、セキュリティポリシーを満たさない端末の不正接続をシャットアウトする。 |
| セキュリティ未適用の放置 | OSのアップデート未適用やウイルス定義ファイルの更新遅れがあるPCを検疫で弾き、安全な状態へ強制アップデートさせる。 |
「社内ネットワークの入口に強固な関所を設ける」という意味で、PC検疫はエンドポイントおよびネットワークセキュリティの基本動作として極めて重要な役割を果たします。
経営層が陥りがちな「サイバー防衛の落とし穴」
ここで情報システム部門・経営層が注意しなければならないのは、「PC検疫などの端末対策を入れれば、すべての情報漏洩を防げる」という誤解(落とし穴)です。
今回多発している漏洩事故の構造を分析すると、PC検疫が得意とする領域と、守備範囲外となる領域が存在することが分かります。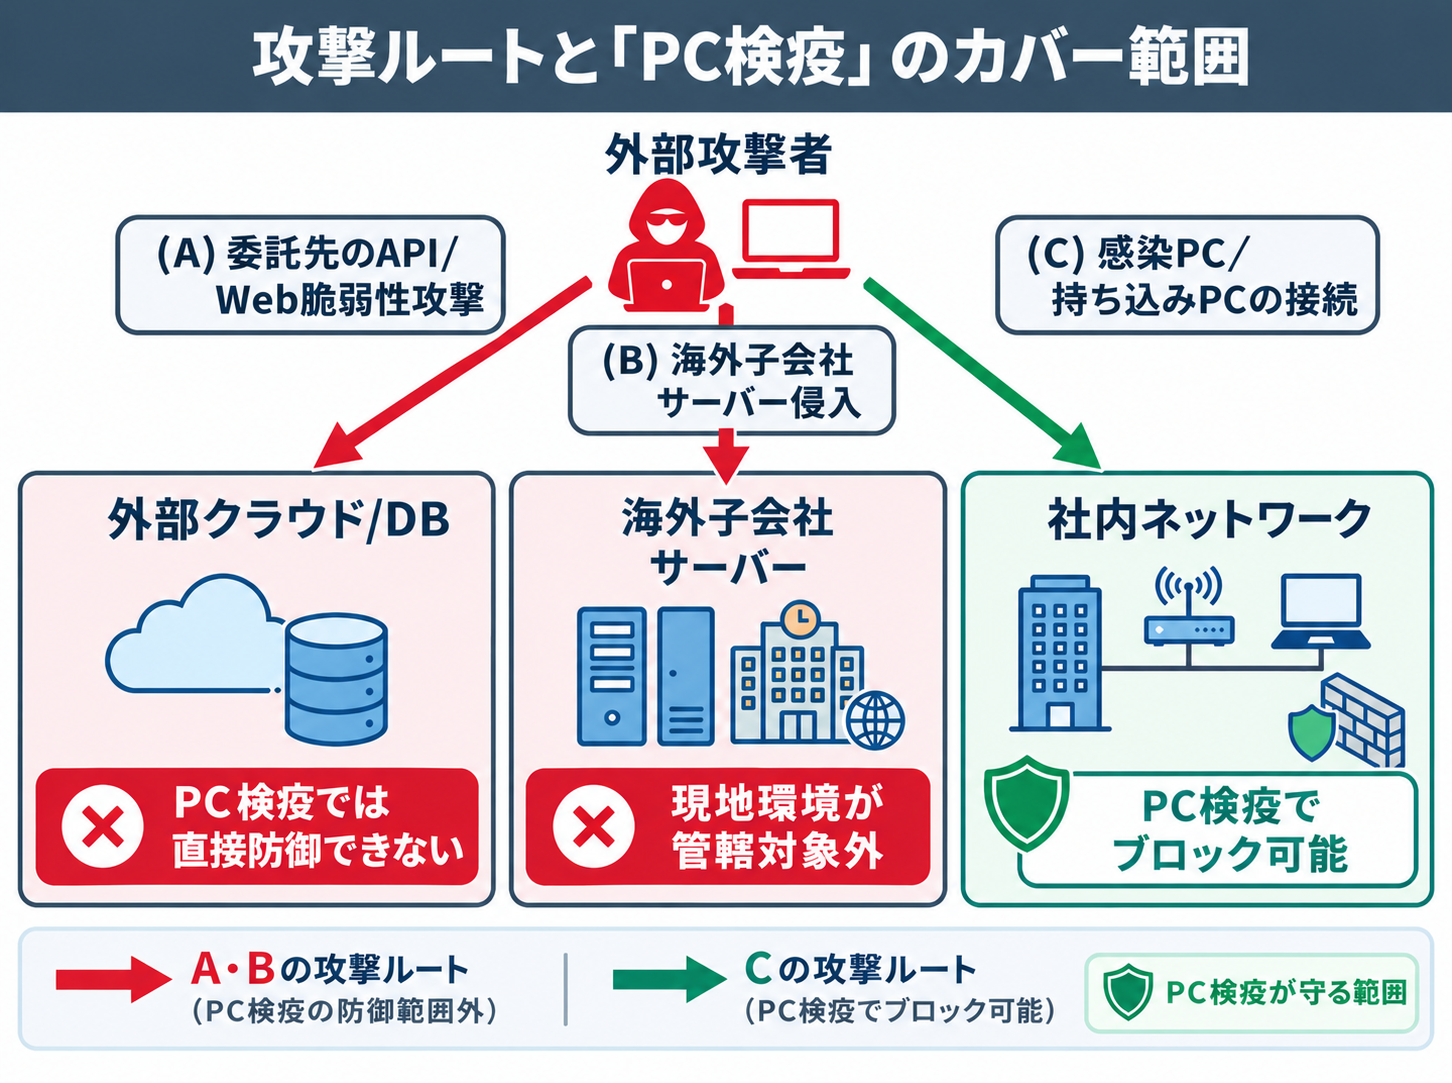
落とし穴①:サーバー・クラウドへの「直接攻撃」は端末検疫では防げない
攻撃者が社内PCを経由せず、インターネット上に公開されているWebサーバー、アプリのAPI、クラウドストレージの認証突破や脆弱性を直接突いて侵入した場合、クライアントPC側の検疫システムは動作しません。
落とし穴②:子会社・委託先まで適用範囲が広がっていない
本社にどれだけ優れた検疫システムを入れていても、海外拠点や業務委託先のネットワークに同等の仕組みが組み込まれていなければ、グループ全体の安全は担保できません。
落とし穴③:「一度侵入されたら終わり」の境界型防御依存
「社内ネットワークは安全」という前提(境界型防御)だけに頼っていると、認証情報の盗取などで一度関所を突破された場合、内部での不正アクセスを防げなくなります。
経営層・情シスが取り組むべき「多層防御」と具体的なアクション
現代の複雑化するサイバー攻撃から自社の情報を守るには、単一のセキュリティ製品に依存するのではなく、「多層防御(Defense in Depth)」を構築することが不可欠です。
自社およびグループ企業の防衛力を高めるため、以下のステップで対策を進めることを推奨します。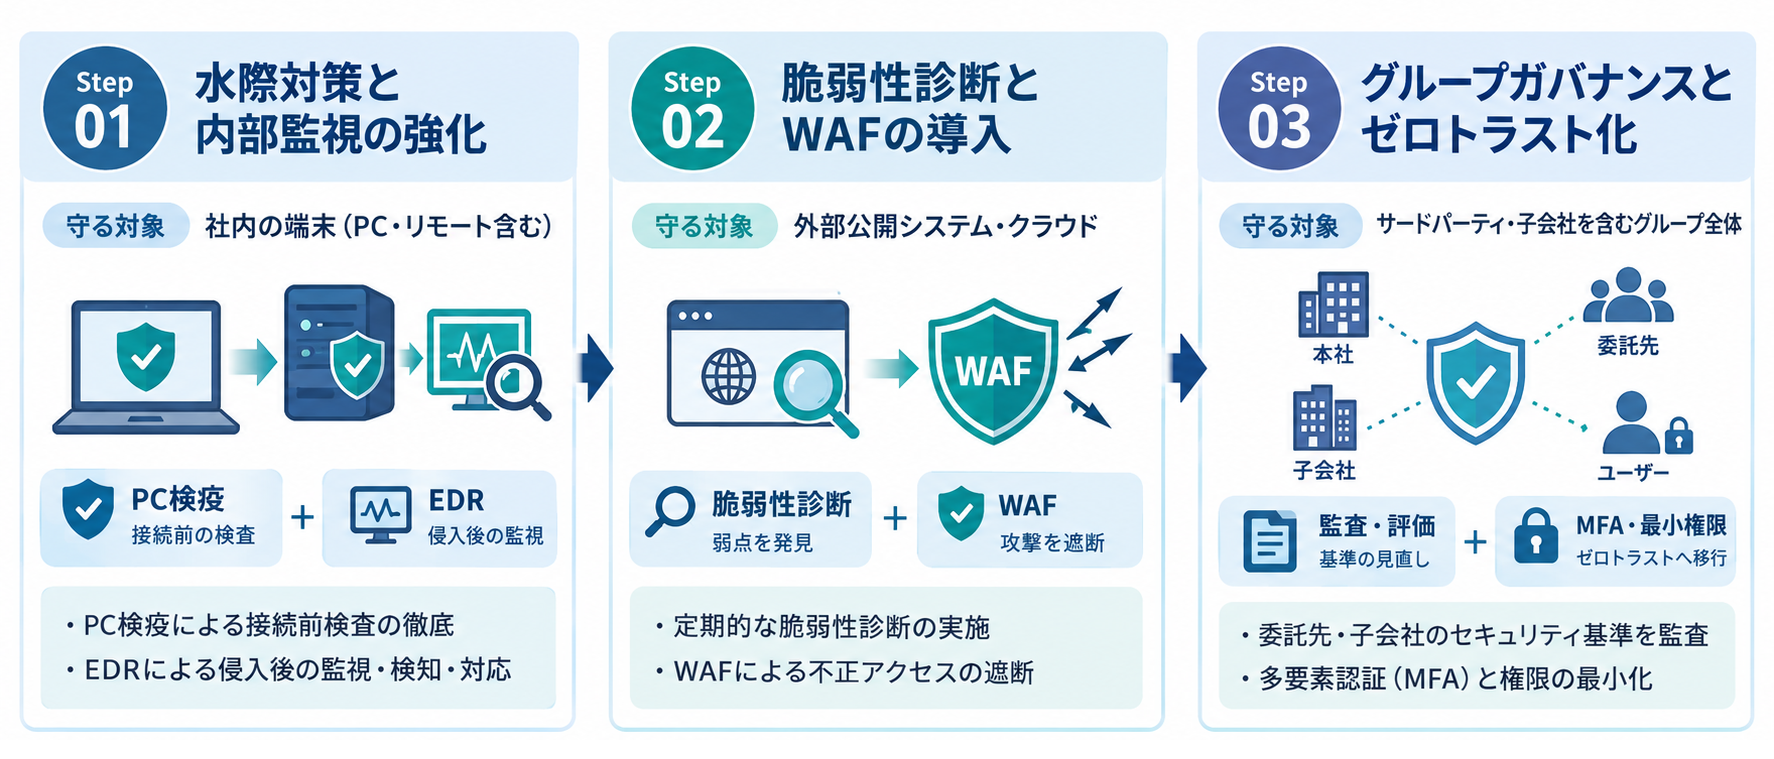
Step①:PC検疫・EDRによる「水際対策と内部監視の強化」
- 社内ネットワーク(工場LANやリモートアクセス環境含む)へ接続する端末に対し、PC検疫(PC検疫 けんちくん®等)による接続前検査を徹底する。
- 万一侵入された場合に備え、端末の挙動を監視・検知・対応するEDR(Endpoint Detection and Response)を併用する。
Step②:外部公開システム・クラウドの「脆弱性診断とWAFの導入」
- 自社Webサービス、会員向けアプリ、公開API、外部委託システムに対する定期的な脆弱性診断を実施する。
- Webアプリケーションファイアウォール(WAF)を導入し、不正アクセス攻撃(SQLインジェクション等)を遮断する。
Step③:サードパーティ・子会社を含めた「グループガバナンスとゼロトラスト化」
- 委託先企業や海外子会社のセキュリティ基準に関する監査・評価体系を再構築する。
- 「誰も信用しない」前提に立ち、重要データへのアクセスには必ず多要素認証(MFA)を義務付け、権限を最小化するゼロトラストモデルへと順次移行する。
あわせて読みたい!
「持ち込みPC・BYODのサイバー攻撃を防ぐ『セキュリティ保険』としてのPC検疫とは」
まとめ:経営層へどう報告・提案すべきか?
情報システム部門やグループ管理層が経営陣へ報告する際は、以下の論理で会話を組み立てるのが最も効果的です。
- 現状の理解: 相次ぐ漏洩の原因は「PC感染」だけでなく、「委託先」「海外拠点」「Web脆弱性」など多角化していることを示す。
- PC検疫の評価: 「PC検疫」は、社内ネットワークへの感染端末や未許可デバイスの侵入を確実に防ぐ第一防衛線(水際対策)として極めて有効であることを説明する。
- 今後の投資方針: ただしそれだけに留まらず、Web/APIの脆弱性対策や委託先ガバナンスを組み合わせた「多層防御の投資プラン」をセットで提示する。
個人情報漏洩は企業の信用を一瞬で失墜させます。自社の弱点がどこにあるかを正しく把握し、水際対策と全体ガバナンスの双方を強化していくことが求められています。
▶ 【無料】「PC検疫 けんちくん®」製品資料をダウンロードする
▶ 【デモ機貸出】「PC検疫 けんちくん®」運用相談・お見積りはこちら
ビジネス情報番組「ええじゃない課Biz」にて、「PC検疫 けんちくん®」が紹介されました!
4分の短い動画で番組の様子をご覧いただけるので、ぜひチェックしてみてください👀✨
管理外機器の検疫システム
「PC検疫 けんちくん®」