記事公開日
SIEM導入で失敗する原因と対策|アラート検知の限界を超え「運用破綻」を防ぐ技術的アプローチ

💡 30秒でわかる本記事の要点
- SIEM失敗の最大の原因は「アラート疲弊」:ログのチューニング不足による誤検知の多発や、検知後の手動対応のタイムラグが現場の運用破綻を引き起こします。
- SIEMの構造的限界「ログが届かない死角」:未許可端末(野良PC)やオフラインの持ち込みUSBなど、ログが発生しない領域の脅威はSIEM単体では検知できません。
- 解決策は「火種を入れない水際対策」:ネットワーク接続前のオフライン環境で安全性を検証する「端末検疫」を組み合わせ、無駄なアラート発生そのものを激減させます。
🔻 「なぜSIEMは持ち込みPCやUSBを検知できないのか?」「SOCを疲弊させないネットワーク運用の具体的な組み方」は、本文で詳しく解説中!
「高額なSIEM(シーム)を導入したのに、期待した成果が出ない」「連日届く膨大なアラートの対応に追われ、SOCや情シスが疲弊している」——。SIEMを導入した多くの企業が、運用フェーズでこのような深刻な壁に直面しています。
SIEM導入が失敗に終わる最大の原因は、「ログを集約し、分析ルールを組めば脅威を防止できる」という誤解と、監視の死角(ログが取れない領域)を考慮した運用設計ができていないことにあります。
本記事では、SIEM運用が失敗する技術的・組織的な原因(ログの量・質、相関分析の限界、アラート疲弊)を深く掘り下げるとともに、SIEMの監視領域をクリーンに保ち、現実的で堅牢なセキュリティ体制を構築する方法をわかりやすく解説します。
あわせて読みたい!
「SIEM(シーム)とは?仕組み・導入メリット・EDRやSOARとの違いをわかりやすく解説」
なぜSIEM導入は「失敗」しやすいのか?現場が陥る4つの構造的課題
SIEMは、FW、IPS/IDS、EDR、プロキシ、AD(Active Directory)など、社内環境に点在するセキュリティ機器やサーバーのログを一元管理し、相関分析(Correlation Analysis)によって潜伏する脅威を炙り出す強力なプラットフォームです。
しかし、実際の現場では以下のような構造的課題によって運用が破綻するケースが見られます。
① 「相関分析のチューニング不足」によるアラート疲れ(Alert Fatigue)
SIEMは導入して終わりではなく、自社の環境に合わせた閾値(シグネチャ・検知ルール)の継続的なチューニングが不可欠です。初期設定のまま、あるいは過剰に厳しいルールで運用すると、正常な業務通信まで「異常」として判定する偽陽性(フォルス・ポジティブ)が大量発生します。
結果として、1日に数百件〜数千件ものアラートが発報され、担当者が重要な本物の脅威(真陽性)を見落とす「アラート疲れ」に陥ります。
② ログ定義と「監視対象の死角」による検知漏れ(偽陰性)
SIEMは「送られてきたログ」しか分析できません。
- 管理外端末(野良PC・持ち込み端末)の通信
- エージェントソフトが入っていないベンダー作業用PC
- ネットワークに接続される前の「ウイルス入りUSBメモリ」による感染
こうした領域はそもそもログが生成されない、あるいは分析エンジンに届かないため、SIEMにとって完全な「監視の死角」となります。SIEMが静観している間に内部感染が進むリスクが存在します。
③ アラート検知から「一次対処・隔離」までのタイムラグ
SIEMが「感染の疑いがある異常ログ」を検出しても、SIEM自体はデータ分析基盤であり、通信を遮断する権限を持たないケースが一般的です。アラート発報後、管理者がメールに気づき、該当IPのMACアドレスを特定し、スイッチやアクセスポイントの設定を変更して端末をネットワークから隔離するまでに、数分〜数時間のタイムラグが発生します。現代のランサムウェアは侵入から数分で暗号化を開始するため、検知できても「手遅れ」になりがちです。
④ 専門人材(SOCアナリスト)の不足と夜間・休日の無防備
SIEMから出力される複雑な相関分析ログを解析し、「今すぐ対処が必要か」を判断するには高度なセキュリティ知見(SOCアナリストレベル)が必要です。リソースが限られるインハウスのIT部門では、24時間365日の監視・判断体制を維持できず、夜間や休日に発生したアラートへの対応が遅れて被害が拡大します。
SIEM失敗を回避するカギ:アラート対応の前に「無駄な火種を入れない」
SIEMの運用を成功させるためには、アラートが発生した後の対応速度を上げる(SOARなどの導入やSOCの増員)だけでなく、「そもそもSIEMを誤作動・過敏反応させる危険な要因を、ネットワーク内部に入れない」という設計思想が不可欠です。
💡 「オフィスの火災報知器」で例えると… どれほど性能の良い火災報知器(SIEM)を設置しても、オフィス内で日常的にタバコや火気が放置されていれば、毎日警報が鳴り響いて現場はパンクしてしまいます。
本当に必要なのは、火災報知器を鳴らして消火活動(アラート対応)に追われることではなく、オフィスの入り口で「危険物(未対策PCやウイルス入りUSB)」の持ち込みをチェックし、火種をそもそも中に持ち込ませない『関所』をつくることです。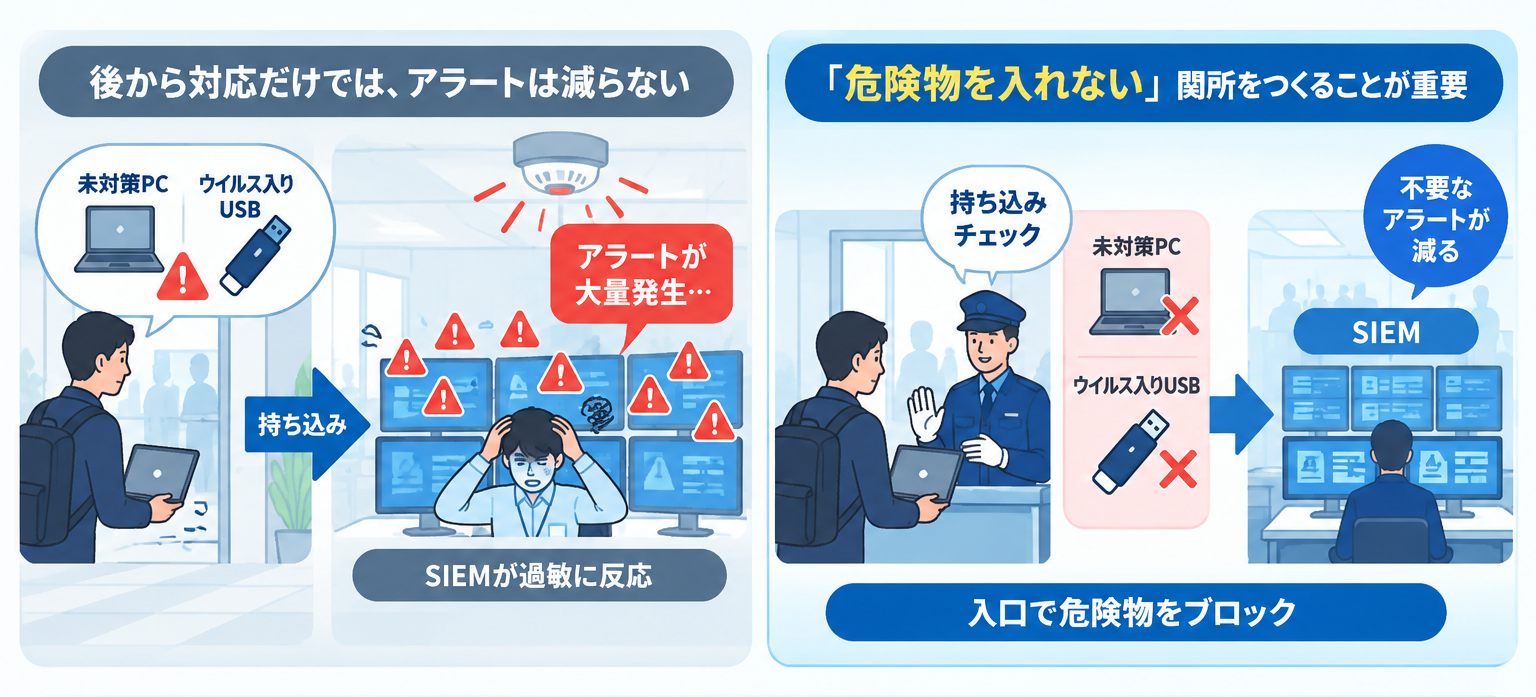
SIEMの監視領域をクリーンに保つ「PC検疫 けんちくん®」の水際アプローチ
SIEMの「監視の目の届かない死角」を無くし、アラートの発生数そのものを根本から激減させるソリューションとして最適なのが、システムサポートの「PC検疫 けんちくん®」です。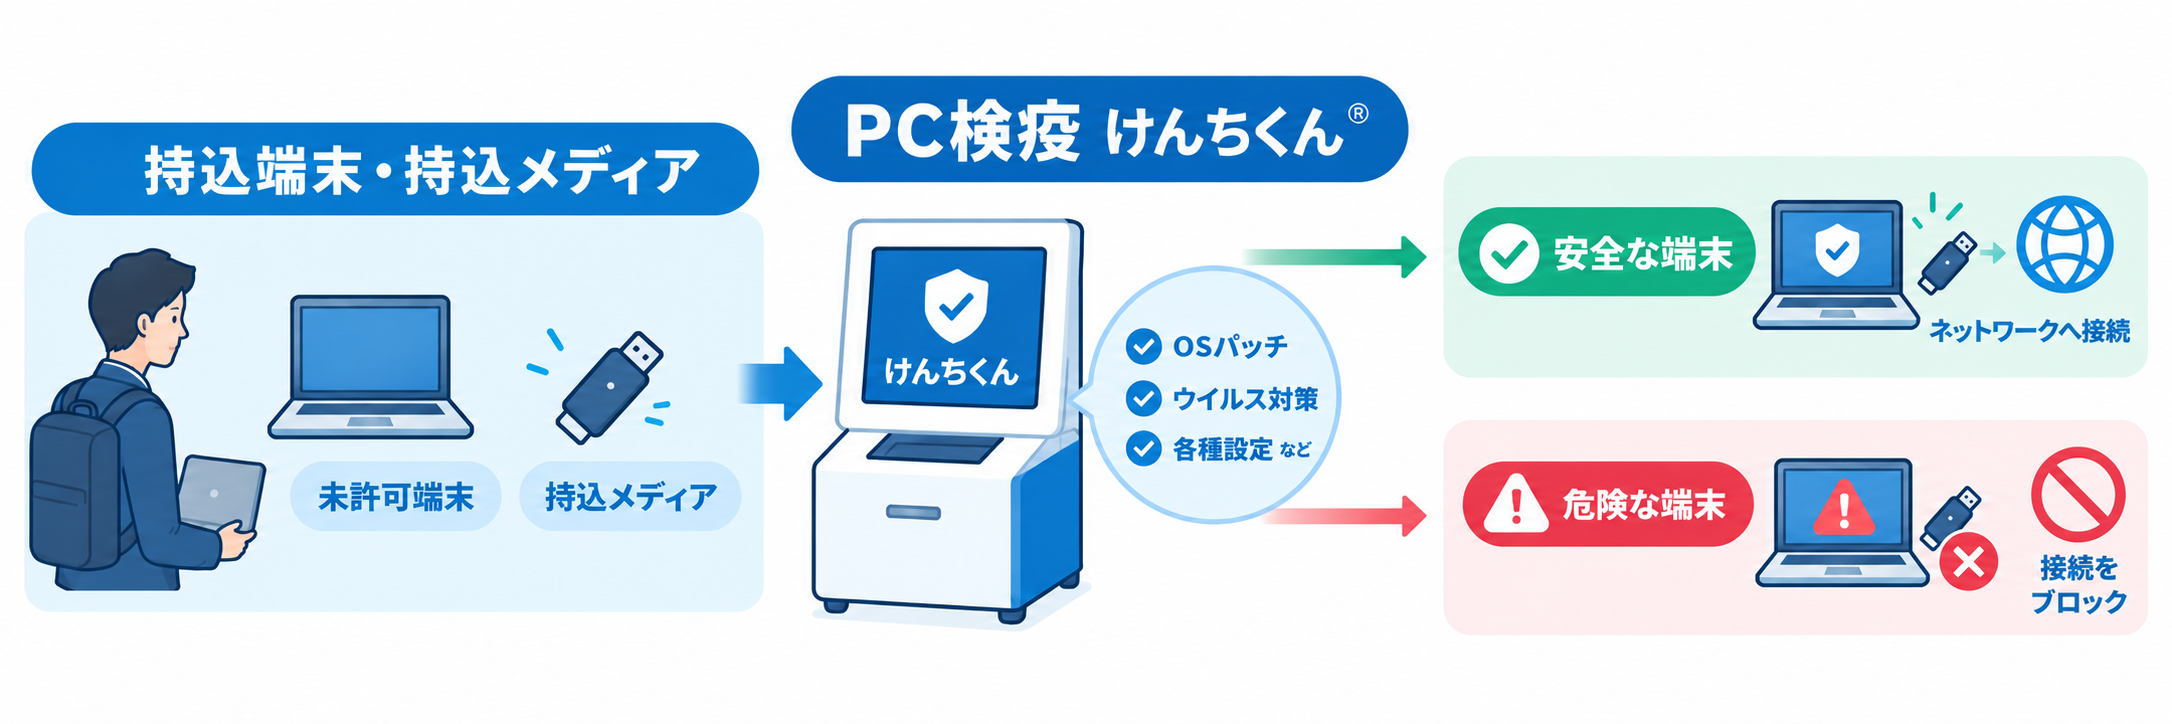
- SIEMの盲点である「持ち込み端末・USB」を接続前に完全点検
外部業者の持ち込みPCやUSBメモリは、自社の管理ソフトを入れられないためSIEMのログ収集から漏れがちです。けんちくんなら、ネットワーク接続「前」のオフライン環境でOSパッチやウイルス対策状況を数十秒で自動判定。不完全な端末をネットワークの入り口で物理的にシャットアウトします。 - エージェントレスで相手のPC環境に影響を与えない
対象PCに事前に専用ソフトをインストールさせる必要がないため、保守ベンダーの作業用PCや私物PCであっても、プライバシーを侵害せず水際で安全性を証明させることができます。 - 「アラート疲れ」からの解放と運用コストの劇的削減
危険な端末やウイルス入りメディアが最初から接続されないため、SIEMが発する無駄なアラートが激減。セキュリティ担当者は夜間・休日の緊急対応やアラート追跡に追われることなく、本来注力すべき業務に集中できるようになります。
あわせて読みたい!
「SIEMと検疫ネットワーク(端末検疫)の違いとは?」
まとめ:SIEMは「水際対策」とセットで初めて真価を発揮する
SIEMの導入効果を最大限に高め、「失敗」で終わらせないためのポイントは以下の通りです。
- SIEM単体では、監視ログの届かない「持ち込みPC・USB」が最大の抜け道になる
- アラート疲れを防ぐには、検知後の対応だけでなく「危険な端末を入れない水際対策」が不可欠
- 接続前にエージェントレスで点検する「PC検疫 けんちくん®」を組み合わせることで、SIEMのアラート発生数を抑え、現実的かつ堅牢なセキュリティ運用が完成する
SIEMの導入・リプレイスや、運用中のアラート過多にお悩みの場合は、ログ監視の強化だけでなく、ぜひ「ネットワーク接続前の水際対策」という視点も取り入れてみてください。
▶ 【無料】「PC検疫 けんちくん®」製品資料をダウンロードする
▶ 【デモ機貸出】「PC検疫 けんちくん®」運用相談・お見積りはこちら
ビジネス情報番組「ええじゃない課Biz」にて、「PC検疫 けんちくん®」が紹介されました!
4分の短い動画で番組の様子をご覧いただけるので、ぜひチェックしてみてください👀✨
管理外機器の検疫システム
「PC検疫 けんちくん®」