記事公開日
SIEMと検疫ネットワーク(端末検疫)の違いとは?セキュリティログ監視と不正接続ブロックの正しい組み合わせ


社内ネットワークの安全性を確保するうえで、「SIEM(シーム)」や「検疫ネットワーク(端末検疫)」といったセキュリティソリューションの導入が検討されます。しかし、「SIEMを導入すれば端末の不正接続や孤立化までカバーできるのか?」「両者の役割の違いが分かりづらい」とお悩みの方も多いのではないでしょうか。
結論から言えば、SIEMは「セキュリティ異常の監視・分析」を行う「目」であり、検疫ネットワークは「不正端末の進入防止・即時遮断」を行う「手足」です。どちらか片方だけでは、現代のセキュリティ脅威に完全に対応することはできません。
本記事では、SIEMと検疫ネットワークの違いを明確に比較しながら、両者を組み合わせた万全のセキュリティ体制の構築方法についてわかりやすく解説します。
あわせて読みたい!
「SIEM(シーム)とは?仕組み・導入メリット・EDRやSOARとの違いをわかりやすく解説」
概念の違い:SIEMは「分析・検知」、検疫システムは「制御・隔離」
SIEMと検疫システムは、セキュリティフレームワークにおける役割領域が全く異なります。
- SIEM(Security Information and Event Management)とは
ネットワーク機器、サーバー、セキュリティツール(FWやEDR等)から集めた「ログ」を統合し、リアルタイムで相関分析を行う仕組みです。「日常とは異なる不審な挙動」を検知し、管理者へアラートを発報することが主な役割です。 - 検疫ネットワーク(端末検疫システム)とは
社内ネットワークに接続しようとする端末が、組織のセキュリティ基準(OSの更新状態、ウイルス対策ソフトの有効化、許可されたMACアドレスか等)を満たしているかを判定し、基準を満たさない端末や不正端末の接続を物理的・論理的にブロック・隔離する仕組みです。
💡 たとえば「オフィスの防犯システム」で例えると…
SIEMと検疫システムの違いは、オフィスの防犯対策に例えると非常にイメージしやすくなります。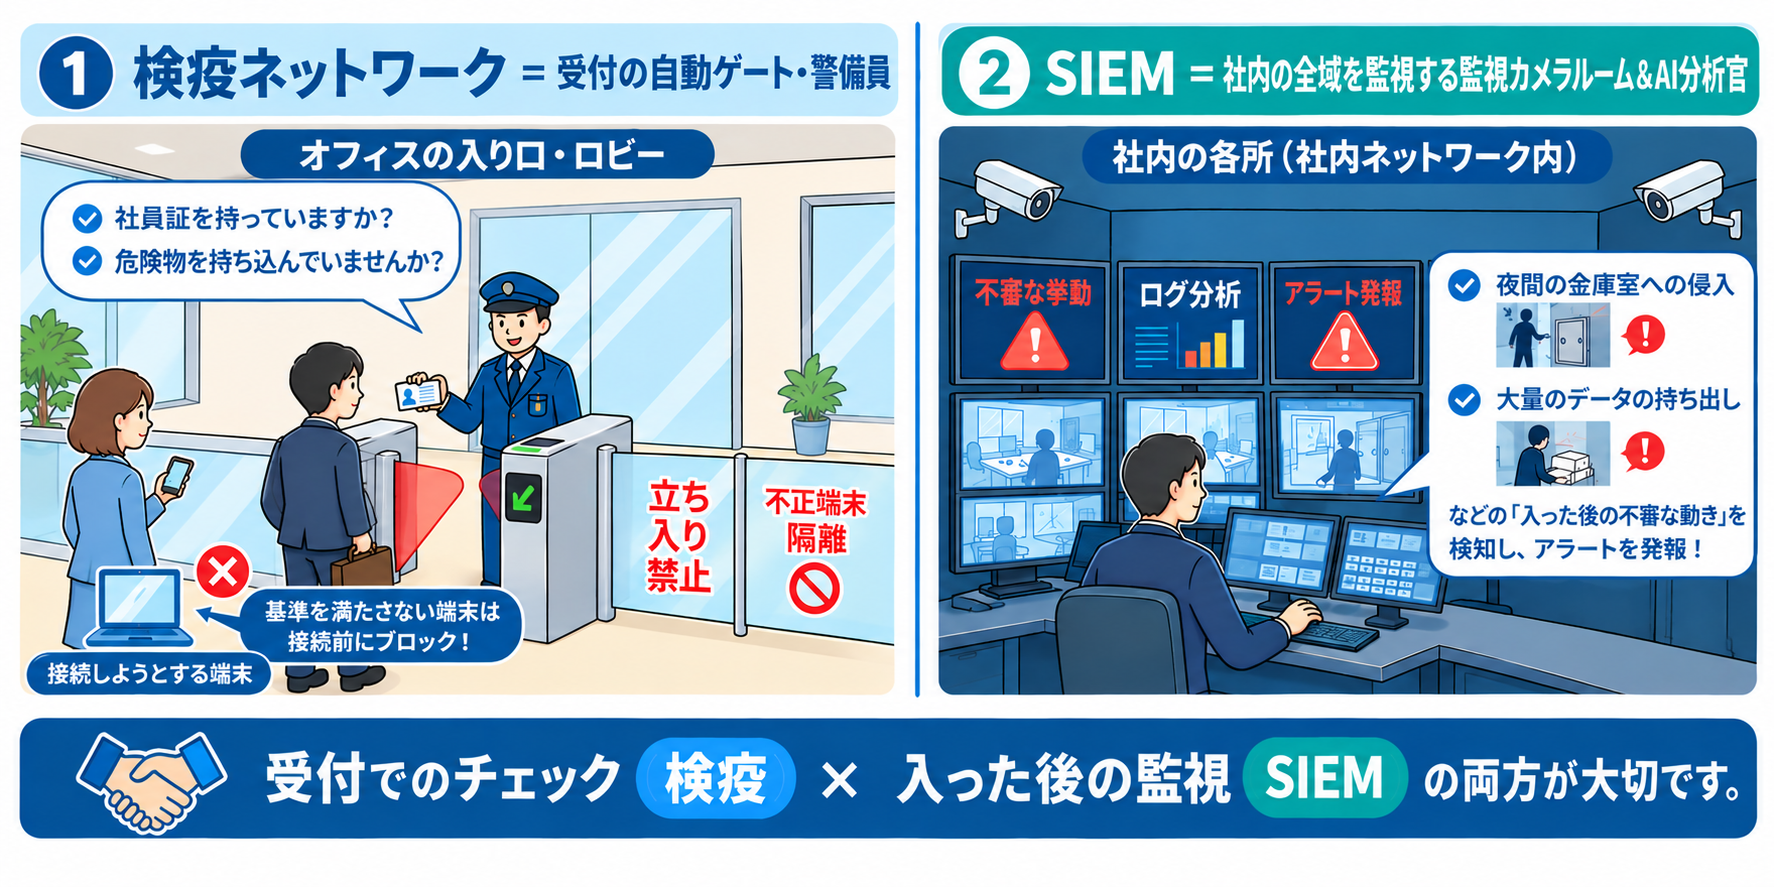
- 検疫ネットワーク(端末検疫)は「受付の自動ゲート・警備員」
社内に入ろうとする人(端末)に対し、「社員証を持っているか?」「危険物(ウイルス等)を持ち込んでいないか?」を受付でチェックします。チェックを通らない人や不審者は、物理的に社内(ネットワーク)へ入れず門前払いにします。 - SIEMは「社内の全域を監視する監視カメラルーム&AI分析官」
受付を通過して社内にいる人たちの行動を、防犯カメラやログでずっと見守ります。「社員証を持っているけれど、夜中に金庫室へ入ろうとしている」「急に大量の書類を持ち出そうとしている」といった「入った後の不審な動き」を即座に見つけ出し、アラートを鳴らします。
つまり、受付の警備員(検疫)がいなければ怪しい人物が社内に自由に入ってしまいますし、防犯カメラ(SIEM)がなければ社内で悪事を働く社員を見逃してしまいます。だからこそ、「受付でのチェック」と「入った後の監視」の両方を組み合わせることが大切なのです。
【比較表】SIEMと検疫ネットワークの機能・役割一覧
両者の主要スペックと役割の違いを一目で把握できる比較表を以下にまとめました。
| 比較項目 | SIEM(Security Information and Event Management) | 検疫ネットワーク(端末検疫システム) |
|---|---|---|
| 主な役割 | セキュリティログの集約・相関分析・異常検知 | 端末の接続許可・検証・不正端末の隔離 |
| 監視対象 | 全社のシステムログ、アクセスログ、通信履歴 | ネットワークに接続されるIT端末(PC、スマホ、IoT等) |
| 得意なこと | 潜伏型攻撃の検知、複数機器にまたがる攻撃シグナルの発見 | 未許可PCの物理的な接続遮断、セキュリティ未対策端末の自動隔離 |
| 不得意なこと | 物理的な通信遮断やネットワークレベルでの自動隔離(単独機能の場合) | 長期的なログの相関分析や潜在的脅威の炙り出し |
| 対応タイミング | 発生中・発生後の脅威分析(リアルタイム〜事後) | 接続時および接続中のリアルタイム防御(事前〜発生直後) |
SIEMだけでは防げない「運用の落とし穴」とは?
SIEMは非常に強力な分析ツールですが、SIEM「だけ」に頼ったセキュリティ運用には明確な限界が存在します。
落とし穴1:異常を検知しても「即時遮断」が自動でできない
SIEMが「危険な通信」を検知して管理者にアラートを出しても、管理者が気づくまでに時間がかかれば、その間にマルウェアはネットワーク内部で横展開(ラテラルムーブメント)してしまいます。SIEM自身はネットワークポートを閉じたり端末をアクセス遮断する権限を持たないケースが多いためです。
落とし穴2:未許可の「持ち込みPC」の物理的接続を防げない
持ち込まれた私物PCやエージェントソフトが入っていない端末がLANケーブルで繋がれた場合、SIEMは「ログが送られてこないため検知すらできない」という事態に陥ります。
理想的なセキュリティ構成:SIEM×検疫システムによる脅威対応の自動化
強固なセキュリティ環境を作るには、SIEMによる「監視」と、検疫システムによる「接続制御」を連動させることが最も効果的です。
- 入口対策(検疫):基準を満たさないPCや許可のない端末の社内ネットワーク接続を物理的に遮断。
- 内部監視(SIEM):許可された端末であっても、通信ログをSIEMで常時監視し、異常挙動をキャッチ。
- 即時対応(検疫への連動):SIEMが危険を検知した瞬間、検疫システムへ命令を送り、該当端末をLANから即時遮断・孤立化。
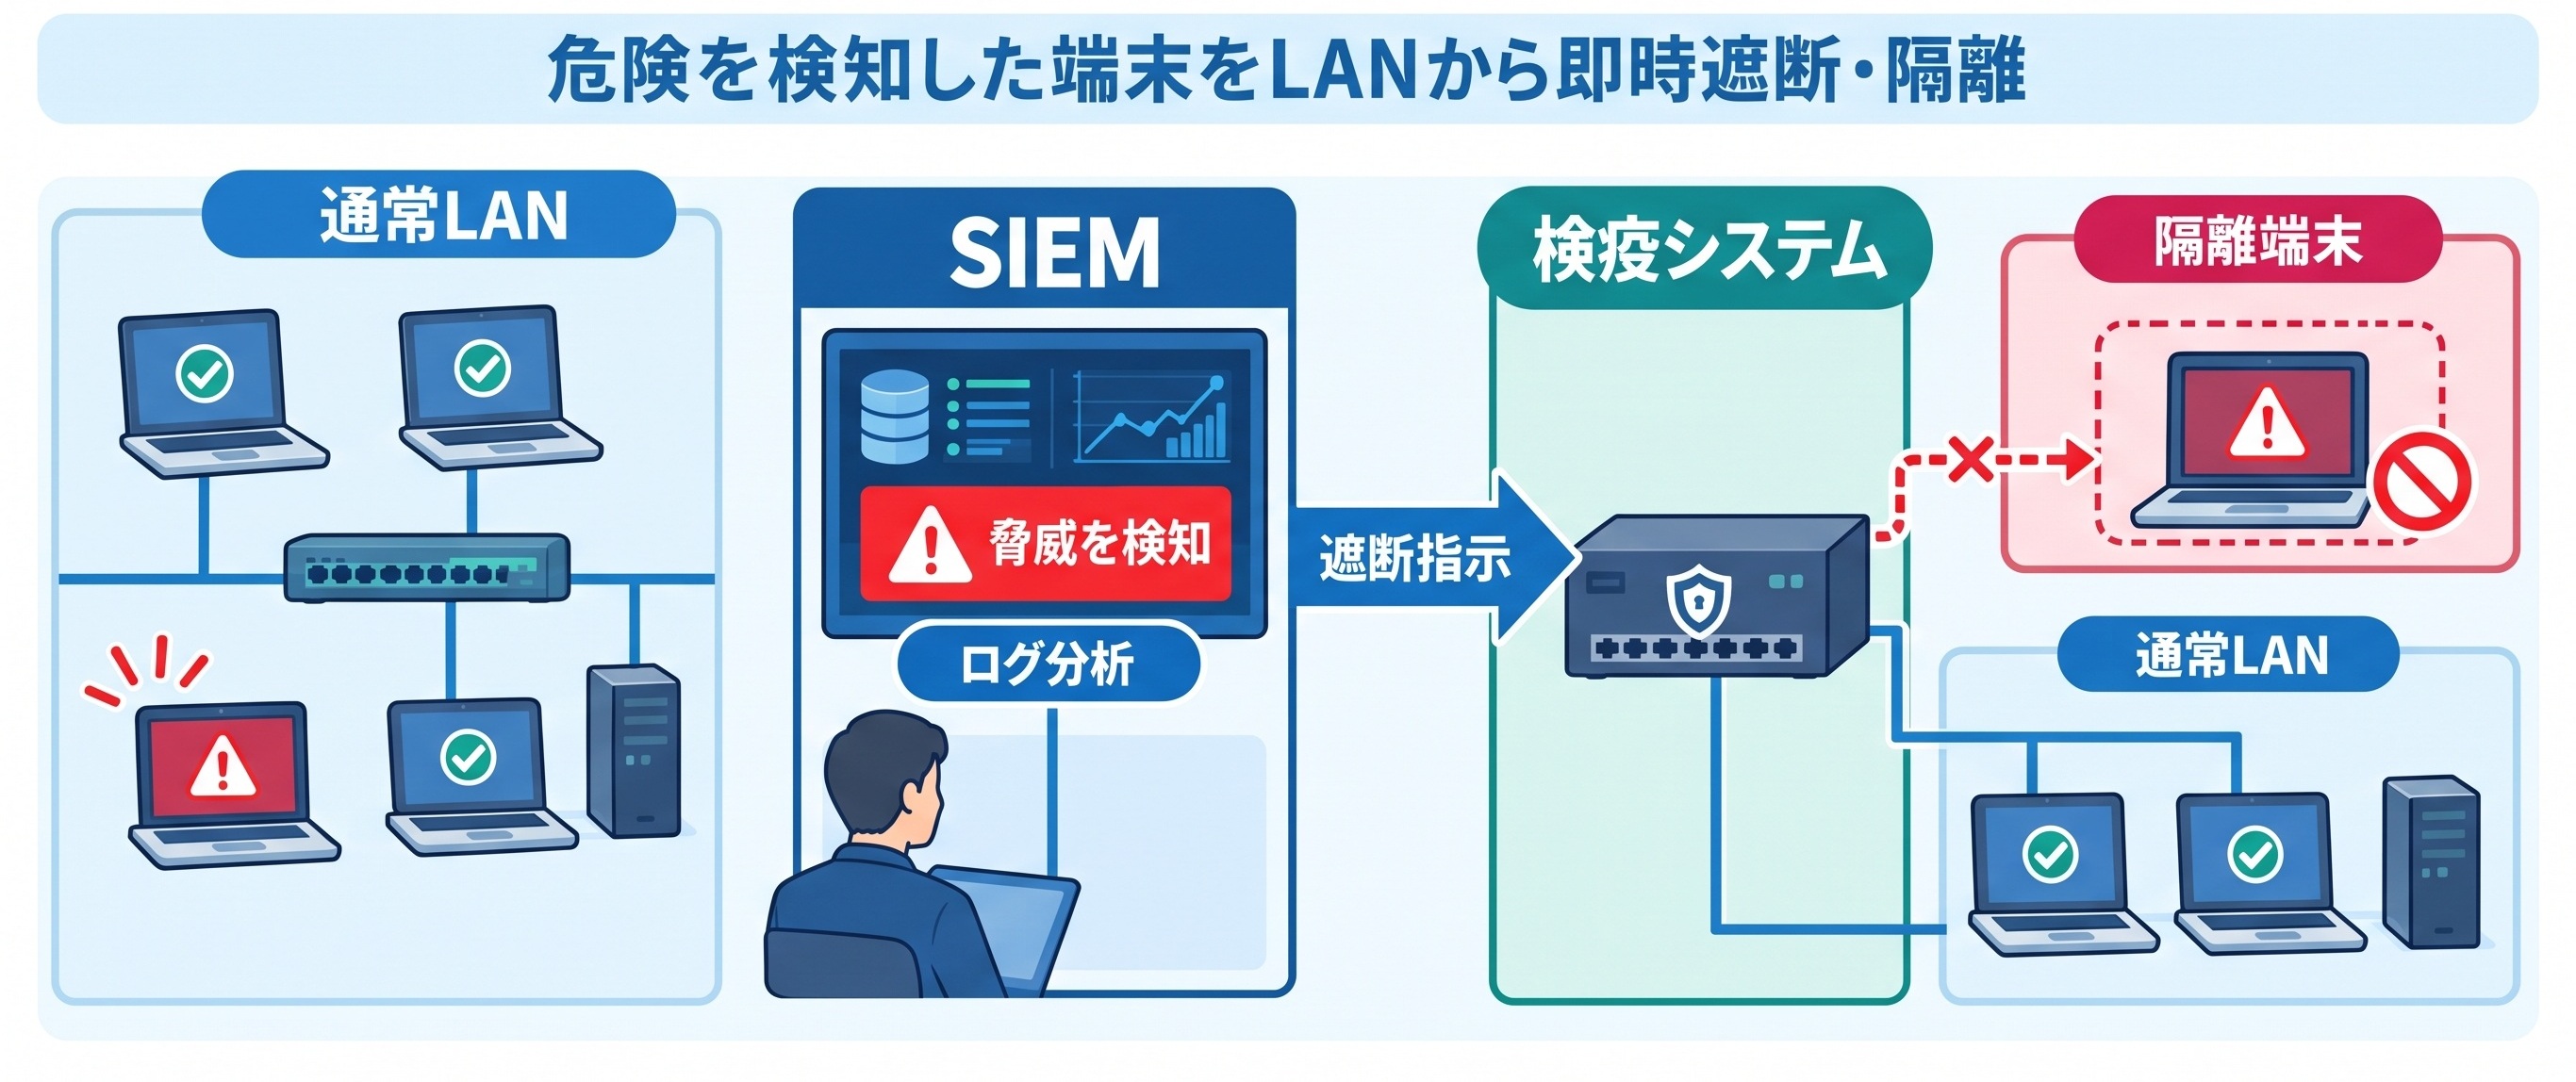
このように、検知から隔離までのレスポンスタイムをゼロに近づけることが、被害を最小限に抑える鍵となります。
エージェントレスで手軽に不正接続をブロックする「PC検疫 けんちくん®」
「SIEMと連携してネットワークの遮断・隔離体制を整えたい」「まず手軽に社内LANの不正接続対策とPC検疫を始めたい」という企業におすすめなのが、システムサポートが提供する「PC検疫 けんちくん®」です。
あわせて読みたい!
「PC検疫 けんちくん®はウイルス対策ソフト?役割の違いと「併用」すべき理由」
「PC検疫 けんちくん®」が選ばれる理由
- 相手のPC環境に影響を与えない「完全エージェントレス」
対象PCに事前の監視ソフトをインストールする必要がありません。保守ベンダーの作業用PCや私物PC(BYOD)など、自社の管理ソフトを入れられない端末でも環境を問わずスムーズに点検・運用を開始できます。 - 接続前の「水際チェック」で未対策PCやウイルスの侵入を遮断
社内ネットワークに接続する「前」の完全オフライン環境で点検を実施。専用USBを挿してQRコードをかざすだけ(特許第6915183号)で、OSパッチやウイルス対策状況を数十秒で客観判定し、不適合な端末の接続を入り口で確実に防ぎます(持ち込みUSBのウイルス自動駆除も可能)。 - 大がかりなネットワーク改修なしで導入可能
認証スイッチや検疫VLANの構築など、既存のネットワーク構成工事や大がかりなシステム変更が一切不要です。完全オフラインで稼働するため、低コストかつ届いたその日から手軽に「関所」を設置できます。
SIEMの導入や運用とあわせて、まずは足元の「不正端末の持ち込み・接続ブロック」からセキュリティを強化してみてはいかがでしょうか。
▶ 【無料】「PC検疫 けんちくん®」製品資料をダウンロードする
▶ 【デモ機貸出】「PC検疫 けんちくん®」運用相談・お見積りはこちら
ビジネス情報番組「ええじゃない課Biz」にて、「PC検疫 けんちくん®」が紹介されました!
4分の短い動画で番組の様子をご覧いただけるので、ぜひチェックしてみてください👀✨
管理外機器の検疫システム
「PC検疫 けんちくん®」