記事公開日
専門知識ゼロでもわかる!自動車産業サイバーセキュリティガイドラインv2.3入門


みなさんは、最近の車が「走る大きなパソコン」のように進化していることを知っていますか?
スマートフォンとつながったり、自動でブレーキがかかったり、電気で走ったりと、車はとても便利で賢くなっています。
でも、車や車を作る工場がインターネットとつながるようになったことで、ひとつの大きな問題が生まれるようになりました。それが「サイバー攻撃(ハッカーの侵入)」です。
今回は、日本自動車工業会(JAMA)と日本自動車部品工業会(JAPIA)が共同で策定した「自動車産業サイバーセキュリティガイドライン(最新v2.3対応)」について、背景から具体的な実践方法までをわかりやすく解説します!
なんでルール(ガイドライン)が必要なの?(背景と目的)
車は1台作るために、数万点に及ぶ部品が必要です。そのため、自動車メーカーだけでなく、部品メーカーや素材メーカー、物流会社、ソフトウェアを作る会社など、たくさんの会社が連携しています。こうした会社同士のつながりを「サプライチェーン」といいます。
昨今の攻撃者は、セキュリティがしっかりしている大きな会社を直接狙うのではなく、対策が遅れがちなチームの関連会社や取引先(中小企業など)にこっそり侵入し、そこを足掛かりにしてネットワーク経由で大きな会社を狙う「サプライチェーン攻撃」を仕掛けてきます。どれか1社のパソコンや工場システムが止まってしまうと、生産や開発に影響が及ぶ可能性があります。
また、社会的な要請も高まっていることから、「チーム全員で同じ防犯ルールを守って、みんなの車作りを守ろう!」と作られたのが、この自動車産業サイバーセキュリティガイドラインです。
あわせて読みたい!
「サプライチェーン攻撃の脅威と対策|自社が「加害者」にならないための新常識」
ガイドラインの全体像:「3つのレベル」と「2つの領域」
ガイドライン全体では153項目の要求事項(達成条件)が定められています。これらは一律ですべて実施するわけではなく、自社の規模や役割に応じた「3つのレベル」と、対策を施す対象となる「2つの領域」に整理されています。
企業の役割に合わせた「3つのレベル」
- レベル1:全員がやる基本ルール(50項目)
自動車に関わるすべての会社が、最低限絶対に達成すべき基本的な防犯ルール。 - レベル2:標準を目指すルール(+74項目)
重要な技術や機密情報を取り扱う会社が目指す「業界標準」のルール。 - レベル3:業界をひっぱる大企業のルール(+29項目)
自動車業界を代表する大きな会社が目指す最高レベルのルール。
ガイドラインが守る「2つの領域」
- エンタープライズ領域(OA環境):会社全体のベースとなるパソコン、サーバー、社内ネットワークなどを守る基本ルール。
- 工場領域(OT環境):実際に車の部品を組み立てるロボットや制御機器(OT:Operational Technology)を守る専用ルール。
「何から手をつければいいの?」という時の「優先20項目」
「レベル1の50項目でも、どこから手をつければいいかわからない…」という小さなお店や会社のために、ガイドラインでは「まずはこれだけ真っ先にやって!」という優先20項目が厳選されています。
内容を大きく分けると、次の2つの柱に整理されます。
柱1:事故が起きたときの準備(8項目)
- 緊急連絡網をつくる:不審なウイルスを見つけたら、誰にすぐ報告するか決めておく。
- ネットから離した場所にバックアップをとる:大切なデータを物理的に別の場所(外部媒体や独立クラウド)へ保存しておく。
- パソコンが止まったときの工夫:システムが壊れても紙や電話で連絡をとり、仕事を止めない方法を考えておく。
柱2:サイバー攻撃を防ぐ基本対策(12項目)
- OSやソフトを最新にする:古い状態のまま使わず、いつでも最新にアップデートする。
- ウイルス対策ソフトを入れる:見張り番を入れて定義ファイルを毎日更新する。
- パスワードを強くする:「長く・複雑に・使い回さない」ルールを守る。
- アクセス権限とアカウントの見直し:必要な人だけが見れる鍵をかけ、不要なアカウントは削除する。
📌 優先20項目の詳細番号一覧(ガイドラインNo.対応表)
| カテゴリ | 対策内容 | ガイドライン該当No. |
|---|---|---|
| 事故時の構え(8項目) | 緊急連絡体制・報告ルート確立 | No.18, 19, 20, 24, 26 |
| オフラインバックアップ保管 | No.148, 149 | |
| 業務継続手順(手運用準備) | No.150 | |
| 侵入・拡散防止(12項目) | 脅威情報の収集・パッチ適用 | No.16, 124 |
| ウイルス対策ソフト運用 | No.136, 137 | |
| パスワード強化・アカウント管理 | No.49, 51, 52, 115 | |
| 外部システム・クラウド利用・接続ルールの策定 | No.76, 77, 78, 79 |
💡社内のセキュリティ対策や従業員への周知には、無料ダウンロード資料をご活用ください!
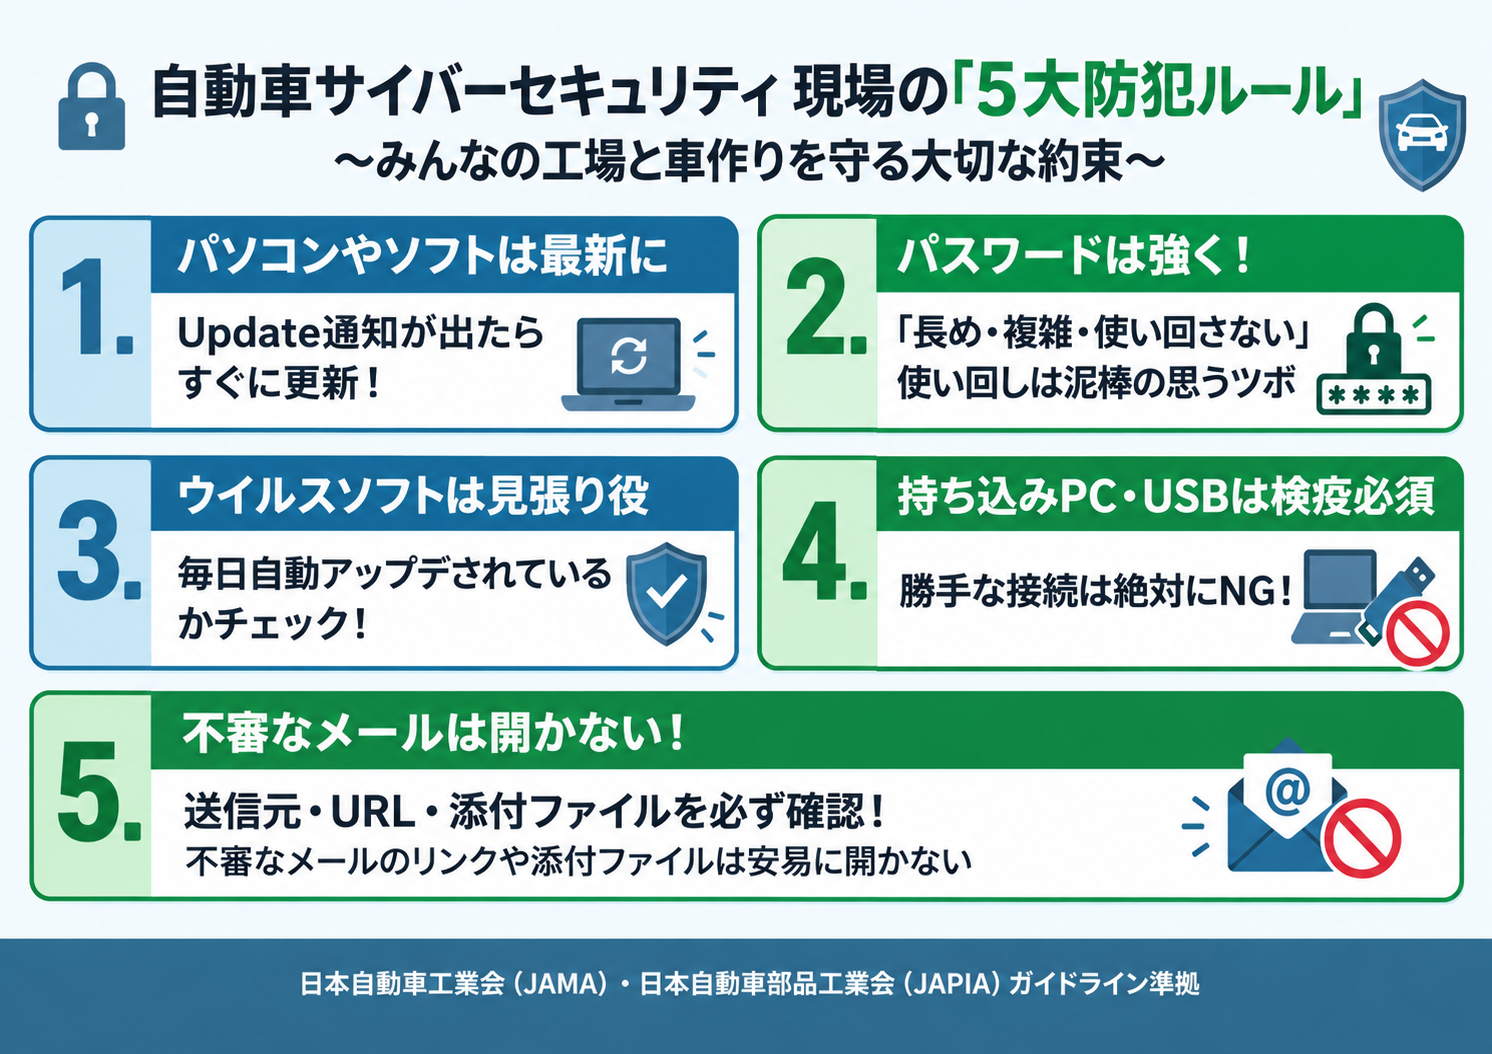
Webでご紹介した要点に加え、「優先20項目のセルフチェックシート」と「社内掲示・現場点検でそのまま使えるA4ポスター」の無料PDFをご用意しました。
印刷して社内に貼ったり、毎月の定期点検や避難訓練のようなセキュリティチェックにぜひお役立てください!
▶📋 『優先20項目のセルフチェックシート』を無料でダウンロードする(PDF)
▶📌 『社内掲示・現場点検でそのまま使えるA4ポスター』を無料でダウンロードする(PDF)
※イメージ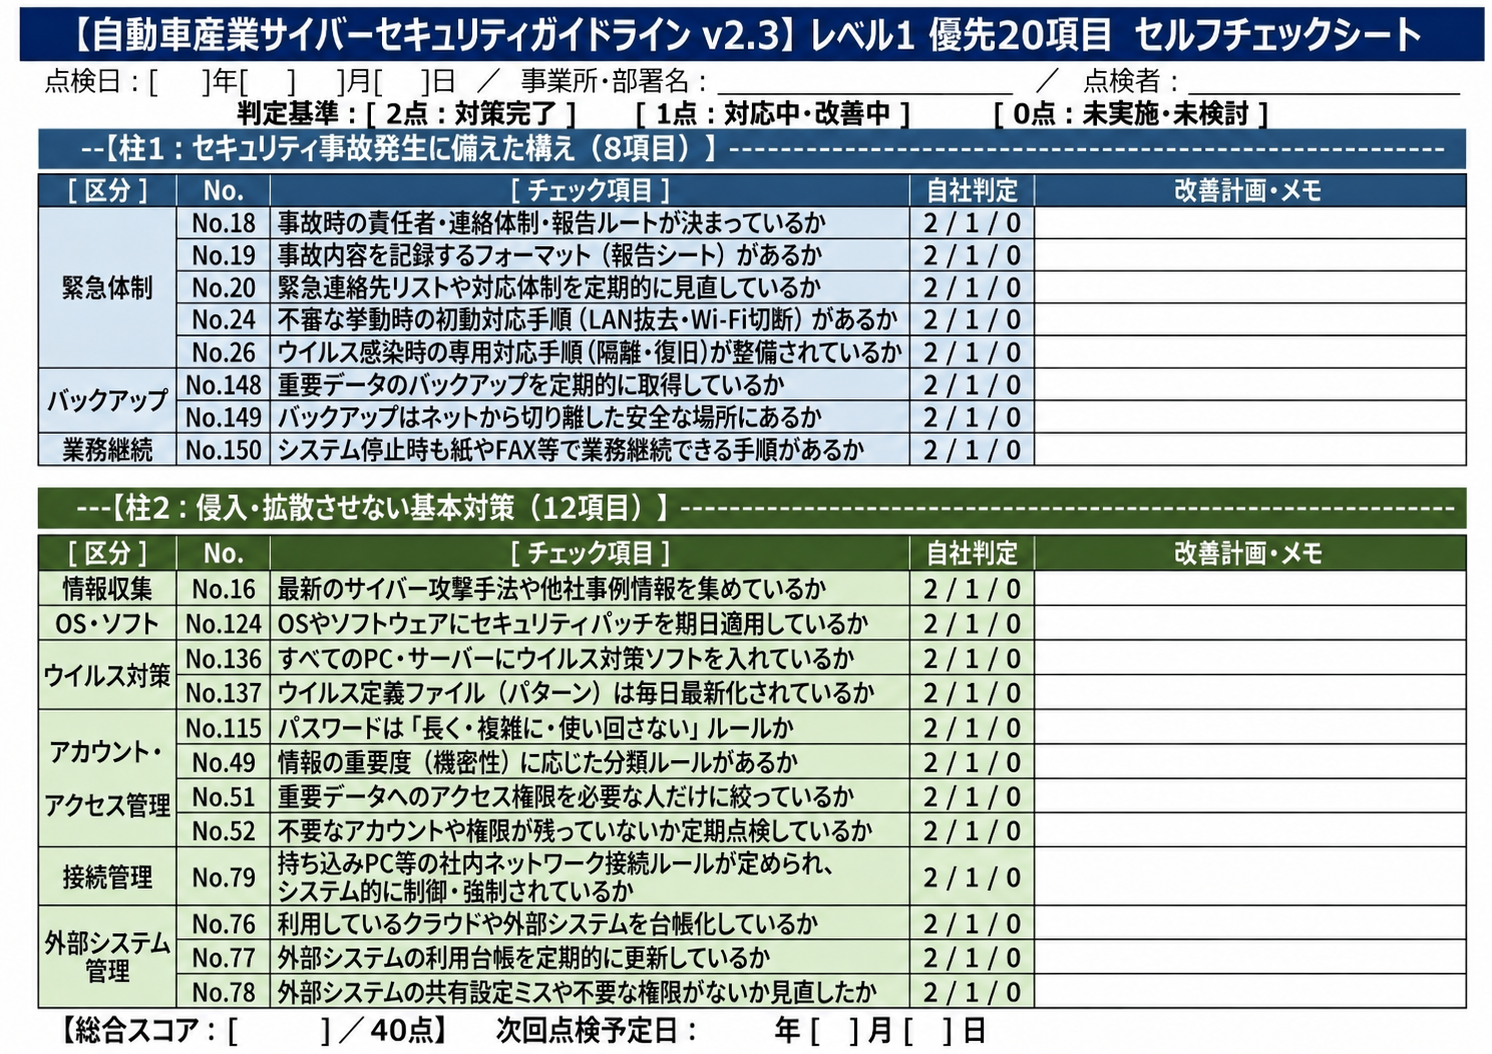
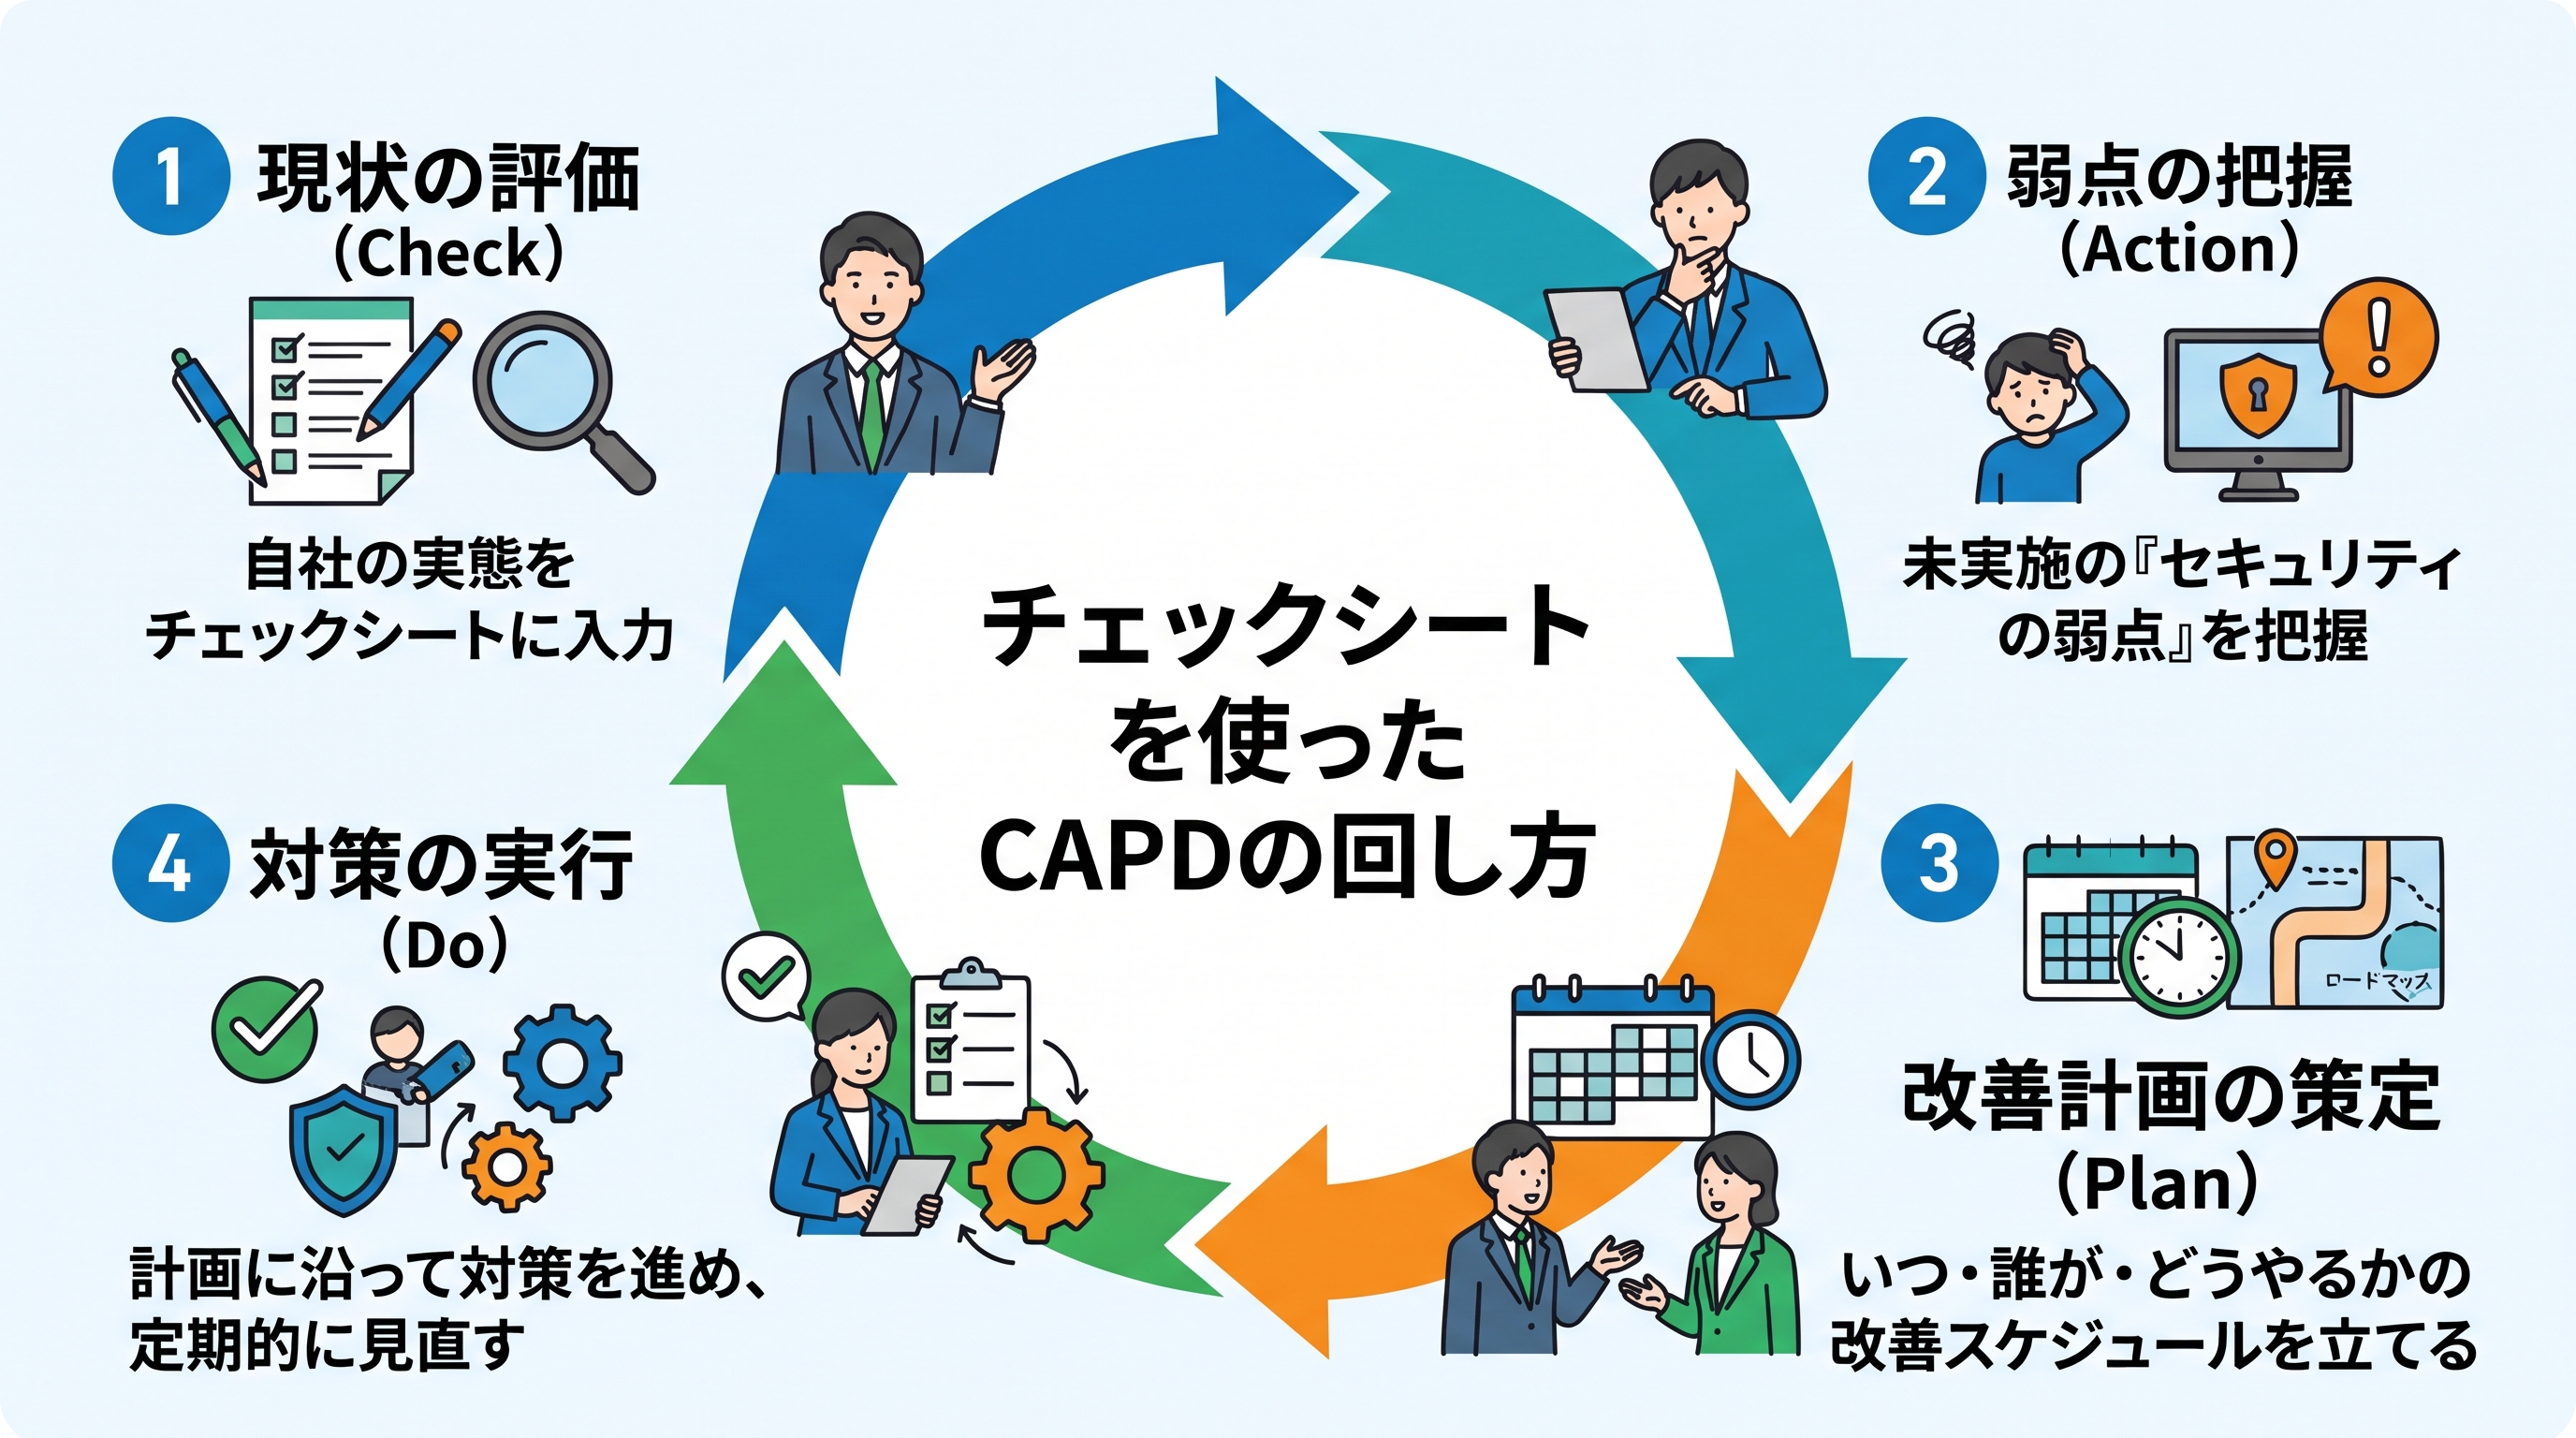
チェックシートを使ったCAPDの回し方
対策は1回やって終わりではありません。健康診断のように定期的に見直す(CAPDサイクルを回す)ことが重要です。
- Step 1:現状の評価(Check)
自社の実態をごまかさずにチェックシートへ正直に入力します。 - Step 2:弱点の把握(Action)
未実施や対応中の項目を、自社の「セキュリティの弱点」として把握します。 - Step 3:改善計画の策定(Plan)
「いつまでに・誰が・どうやって対策するか」の改善スケジュールを立てます。 - Step 4:対策の実行と見直し(Do)
計画に沿って対策を進め、年に1回以上など定期的にチェックシートを更新します。
現場の「穴」になりがちな「持ち込みPC・USBメディア」の対策はどうする?
基本対策を進める中で、多くの企業が壁にぶつかるのが「外部業者や作業員の持ち込みPC・USBメモリなどの持ち込み機器」によるセキュリティ対策です。
紙のチェックシートや「自己申告」による目視確認だけでは、「本人が気づいていないウイルス感染やOSの未更新」を防ぎきれず、手書きの運用ルールが形骸化してしまうリスクがあります。
ガイドラインでも、持ち込み機器について以下のような厳格なルール遵守・システム的制御が求められています。
- No.79(Lv1):接続ルール(許可端末のみ接続可)をシステム的に強制する
- No.80(Lv3):未許可・不適合な端末の接続を検知し、物理的に遮断する
- No.81(Lv3):退場時のログ確認により不正な情報持ち出し・異常行動を自動検知する
- No.91(Lv2):USB等の記憶媒体を含めた持ち込みルールと確実な記録管理
「入れさせない・逃がさない」対策:『PC検疫 けんちくん®』
「紙の運用ではなく、システムで客観的にルールを強制したい」「高額なネットワーク改修なしで対応したい」という企業におすすめなのが、株式会社システムサポートが提供する『PC検疫 けんちくん®』です。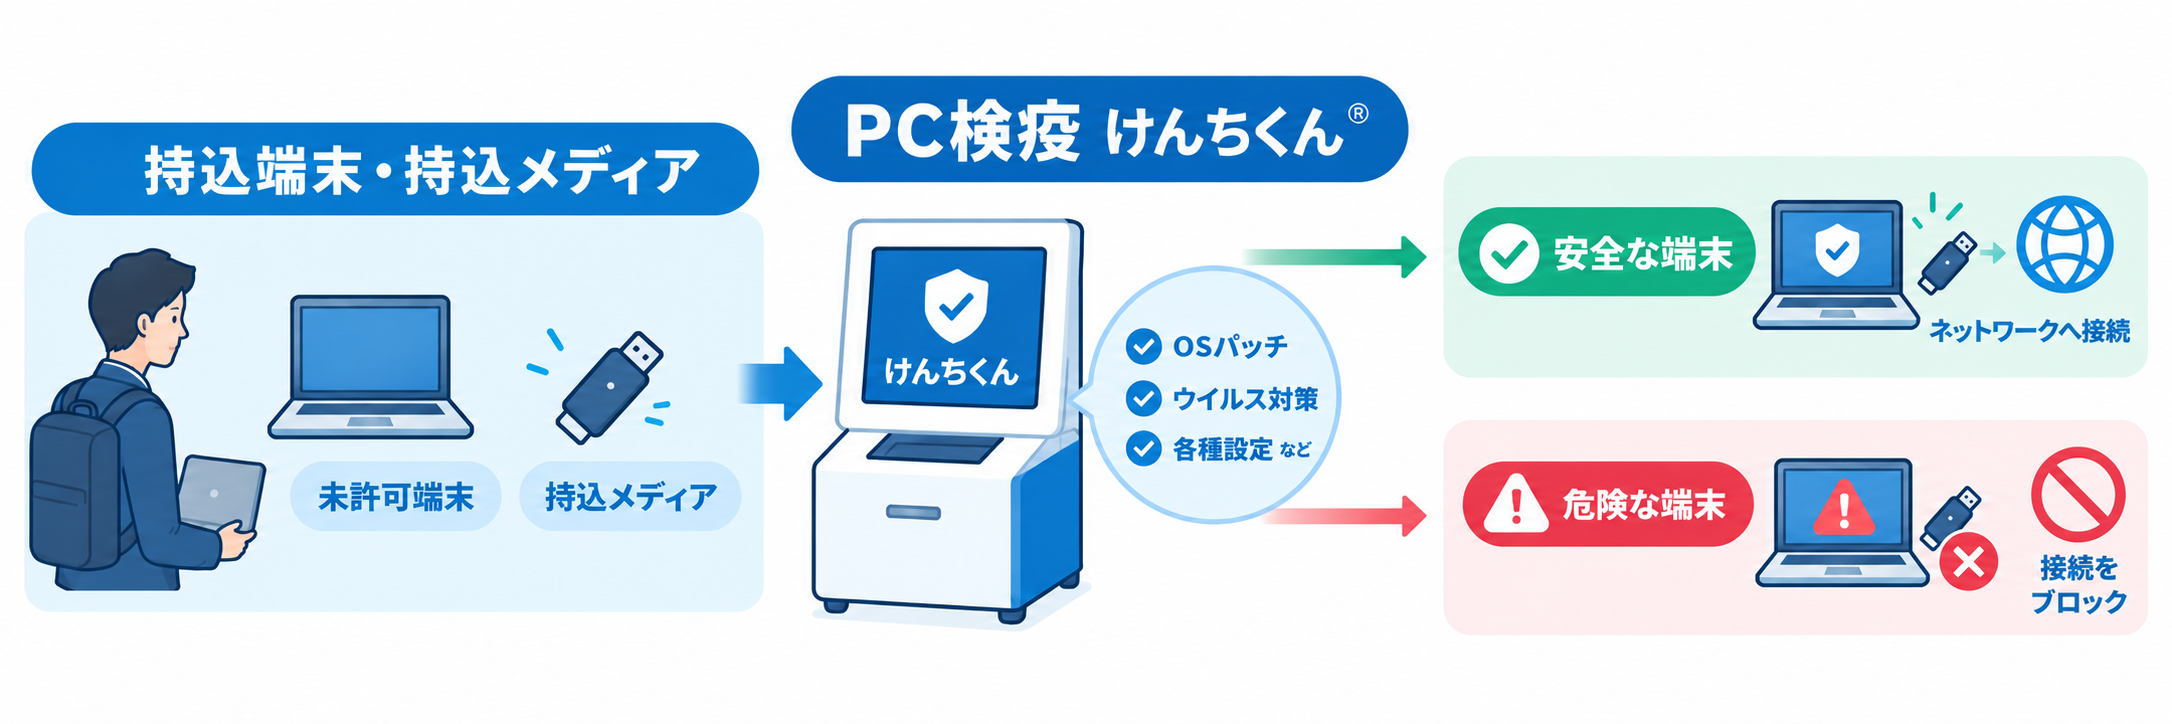
- 社内ネット接続前の「オフライン水際チェック」
社内ネットワークに繋ぐ前の独立した環境で、持ち込みPCを自動検査。OSバージョンやウイルス対策ソフトの状態を客観的に判定します。 - NG端末を「物理的に遮断」
基準を満たさないPCには接続パスワードを発行せず、物理的に社内ネットワークへの接続を封じ込めます。高額なネットワーク機器の改修は一切不要です。 - 「自動ログ記録」で監査対策&抑止力
手書きチェックを廃止し、検査履歴を客観的なデータ(ログ)として自動記録。また退場時のログ分析により未許可のデータ持ち出しも自動検知・警告するため、強固な情報漏洩防止策(心理的抑止)にもつながります。
まとめ:安全な車作りは、セキュリティから!
自動車産業のサイバーセキュリティガイドラインは、単にパソコンを守るためだけのルールではありません。
車を作るたくさんの会社が手を取り合って信頼をつなぎ、私たちが毎日安全に車に乗れる未来を守るための「大切な約束」です。
まずは自社で優先20項目のセルフチェックを行い、持ち込みPC等の安全管理も含めて、強靭なサプライチェーンの一員として第一歩を踏み出しましょう!
▶ 【無料】「PC検疫 けんちくん®」製品資料をダウンロードする
▶ 【デモ機貸出】「PC検疫 けんちくん®」運用相談・お見積りはこちら
ビジネス情報番組「ええじゃない課Biz」にて、「PC検疫 けんちくん®」が紹介されました!
4分の短い動画で番組の様子をご覧いただけるので、ぜひチェックしてみてください👀✨
管理外機器の検疫システム
「PC検疫 けんちくん®」