記事公開日
サプライチェーン評価制度(SCS評価制度)適合プロセスの全体像|審査クリアと運用自動化のポイント


2026年度末頃(2027年3月頃)に本格稼働を予定している、経済産業省主導の「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」。前回の記事では、制度の全体像やスケジュール、および「★3」から「★5」までの対策レベルについて解説しました。
制度の全体像を把握した実務担当者が次に向き合うべき課題は、「自社でどのように制度へ適合し、評価や確認(審査)をクリアするか」という具体的な実務プロセスです。セキュリティ製品の導入にとどまらず、組織体制・技術的対策・運用ルール・客観的な証跡(エビデンス)の確保など、包括的な対応が求められます。
本記事では、SCS評価制度の適合に向けた対応領域、審査で重視される「運用の実効性」、そして制度適合と業務効率化を両立するソリューション「PC検疫けんちくん」の活用法までを徹底解説します。
あわせて読みたい!
「2026年施行「セキュリティ対策評価制度」完全解説」
1. SCS評価制度適合に向けた3つの必須対応領域
SCS評価制度(特に★3・★4)の評価基準案は、米国の「NIST CSF(サイバーセキュリティフレームワーク)」や「自工会・部工会ガイドライン」などの国際・産業標準と整合して策定されています。適合には以下の3領域をバランスよく網羅することが不可欠です。
① ガバナンス・組織体制の整備
- ポリシー・規程の策定と見直し: 全社的な情報セキュリティ基本方針や運用ルールの整備。
- 経営層の関与と体制構築: 経営層への定期報告ラインの構築、インシデント発生時の責任体制の明確化。
- 従業員への教育・訓練: 標的型メール訓練やセキュリティルールの定期的な周知・教育。
② システム・技術的防衛策の強化
- アクセス制御と認証強化: 多要素認証(MFA)の導入、不要なアクセス権限の最小化。
- プラットフォームの保護: 端末(EDR/アンチウイルス)やネットワークの防御力向上、OSパッチ等の脆弱性管理。
- バックアップと復旧体制: ランサムウェア対策としてのバックアップ取得と復元手順の確認。
③ サプライチェーン・委託先管理
- 委託先セキュリティの確認: 再委託先を含む取引先の対策状況把握、契約におけるセキュリティ要件の明確化。
2. 評価・審査で問われる「運用の実効性」と「客観的証跡」
評価手続き(★3の「専門家確認付き自己評価」や★4の「第三者評価」)において多くのアセスメント担当者が直面するのが、「ルールを決めただけでは適合判定が得られない」という壁です。
審査では規程の有無だけでなく、「ルールが日常的に機能しているか(実効性)」、そして「それを証明する改ざんのない客観的データ(証跡・ログ)が存在するか」が厳しく評価されます。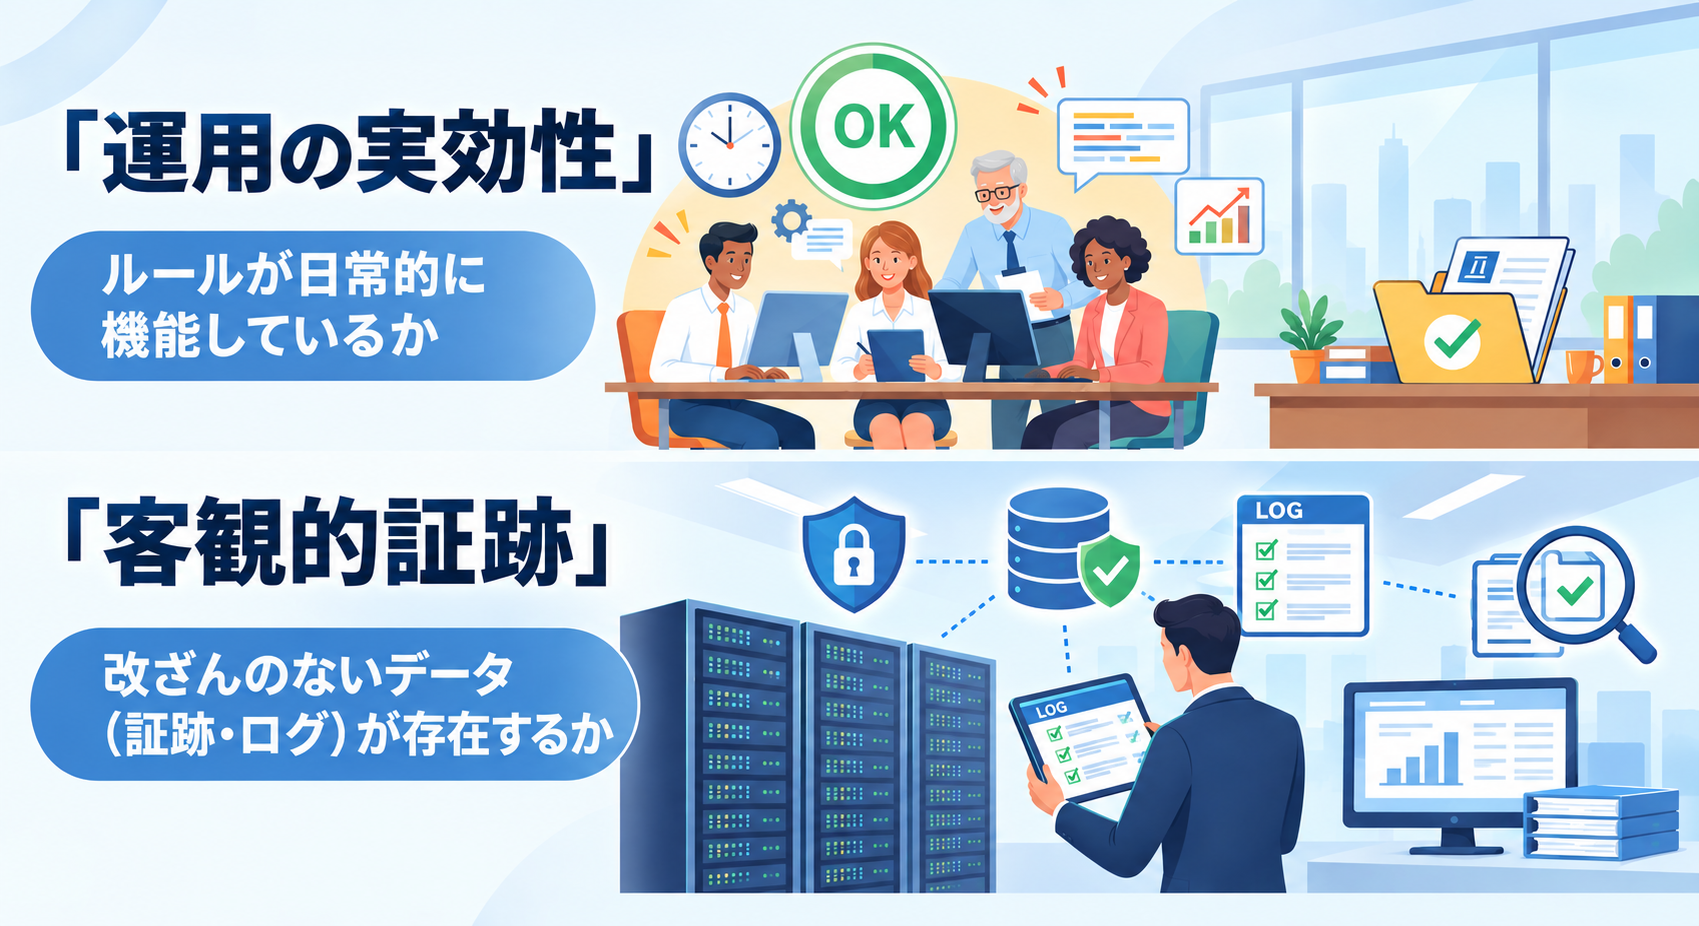
実務上で特にハードルとなりやすい「運用の難所」
- 外部ベンダーや持ち込み機器の管理: 委託先や保守業者が持ち込むPCやUSBメモリ等の物理デバイスに対し、「事前点検を行っているか」「未対策端末を接続させていないか」を客観的に証明することの難しさ。
- ログの収集・保管と照合の負担: 認証サーバやファイアウォール等のログ収集・6ヶ月以上の保管、および紙の手書き台帳によるチェック履歴の整理にかかる過大な業務負担。
3. 効率的に評価をクリアするための「仕組み化」3つのポイント
人手や紙の運用は形骸化しやすく、審査時の証跡整理に膨大な労力がかかります。審査をスムーズに突破するためには、対策の「自動化・システム化」が有効です。
- ポイント①:ログと証跡の一元管理・自動蓄積
- ポイント②:接続前の「水際チェック」とアクセス制御
- ポイント③:専門家支援や外部ソリューションの活用
4. 2026年度末に向けた実務推進の3ステップ
制度始動に向けて慌てずに対応できるよう、以下のステップで順次準備を進めることが推奨されます。
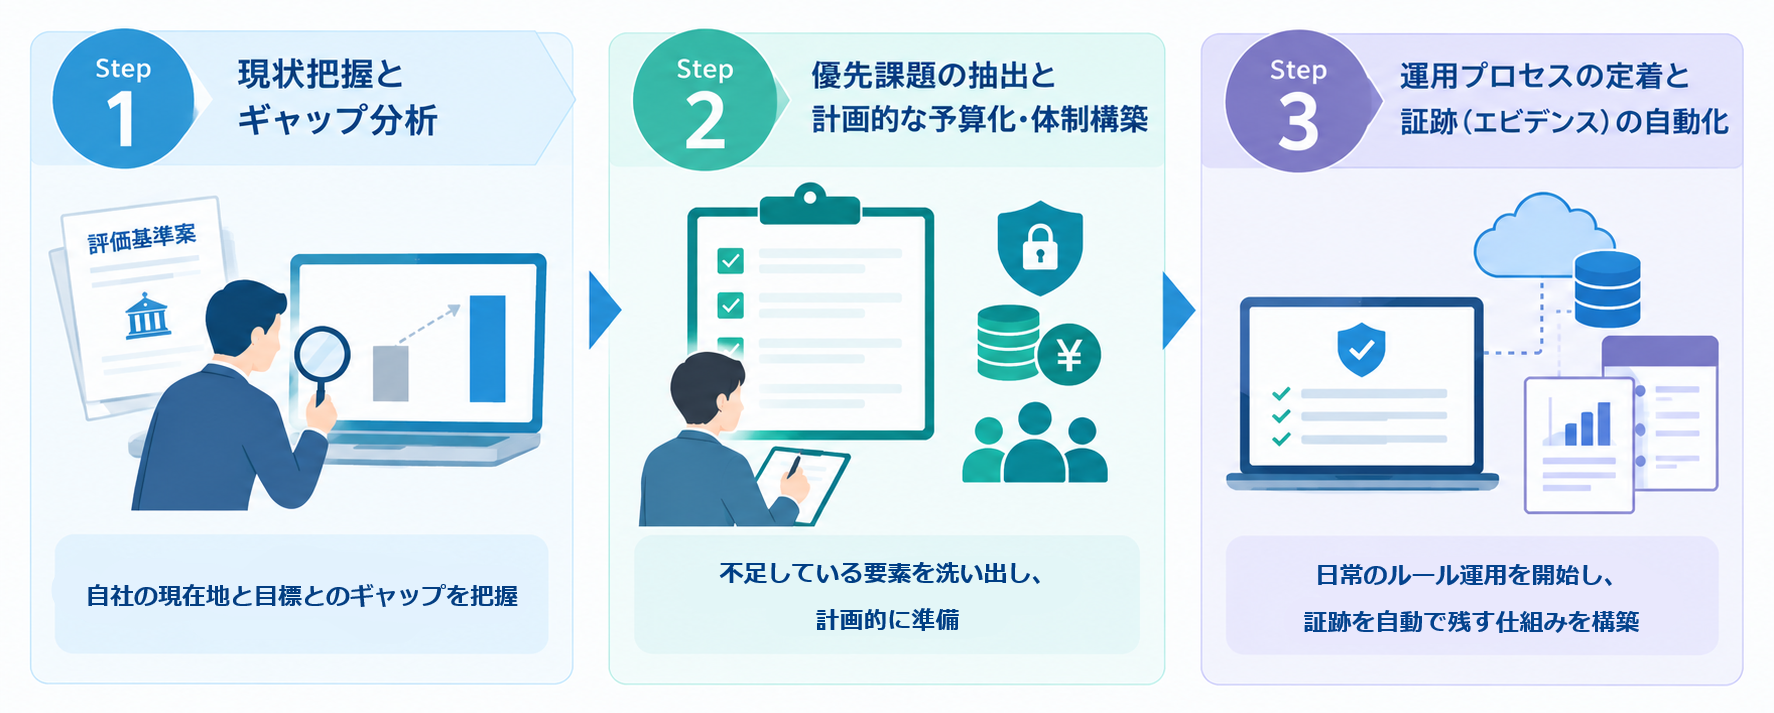
- Step 1:現状把握とギャップ分析(アセスメント)
- Step 2:優先課題の抽出と計画的な予算化・体制構築
- Step 3:運用プロセスの定着と証跡(エビデンス)の自動化
5.FAQ:SCS評価制度と適合対策に関するよくある質問
Q1. SCS評価制度で「★3」や「★4」を取得するには何が必要ですか?
技術的な対策(多要素認証やEDRの導入等)だけでなく、ガバナンス体制の整備、運用ルールの策定、 そして「ルールが日常的に運用されていること」を示す客観的なログや証跡(エビデンス)の提示が必要です。
Q2. SCS評価制度の評価(審査)において、企業が不適合や指摘を受けやすい「落とし穴」は何ですか?
主に以下の3点が挙げられます。
- 「社内規程はあるが、点検や教育の記録(証跡)がない」: ルールを定めていても、年1回以上の点検・見直しや従業員教育の実施ログ・記録が残っていないケース。
- 「経営層への報告・ガバナンス体制の欠如」: セキュリティ担当部署で完結してしまい、CISOや経営層への定期報告(年1回以上)や指示の記録が存在しないケース。
- 「必須となる技術的要件の未達」: 管理者権限やクラウド接続時の多要素認証(MFA)未導入や、重大な脆弱性パッチ(14日以内適用)の未対応など。
※単に「規程(文書)を作る」だけでなく、日常的な運用実績の記録(エビデンス)を整理しておくことが、 スムーズな合格の鍵となります。
Q3. 「PC検疫けんちくん」を導入すると審査対策の負担はどれくらい減りますか?
端末の健全性チェックと接続ログの保管がすべて自動化されるため、 従来手作業で行っていた紙台帳の管理や審査時の膨大なログ収集作業を大幅に削減できます。
6. まとめ:SCS評価制度(★3・★4)対策を強力に支援する「PC検疫けんちくん」
2026年度末に本格稼働するSCS評価制度への対応は、単なる審査対策にとどまらず、自社の事業継続性を高め、取引先からの信頼を獲得するための重要投資です。
評価・審査を円滑にクリアするための最大の鍵は、規程の作成にとどめず、「日常の運用がスムーズに回り、客観的な証跡が自動で残る仕組み」を整えることにあります。
「PC検疫けんちくん」が選ばれる理由
「運用ルールはあるが、徹底できている証跡が出せない」「持ち込み機器のチェックや台帳管理の手間を減らしたい」といった実務担当者の課題をスマートに解決するのが、システムサポートが提供する「PC検疫 けんちくん®」です。
- ネットワーク接続時の「自動水際チェック」
- 審査に必要な「証跡(エビデンス)」の自動蓄積
- 持ち込みPC・外部ベンダー機器の徹底管理
制度適合に向けた体制構築にお悩みの方や、運用の自動化・効率化をご検討中の企業様は、ぜひお気軽にご相談ください。制度開始までの準備期間を活かし、審査を確実にクリアできる強固で効率的なセキュリティ基盤を整えましょう。
▶ 【無料】「PC検疫 けんちくん®」製品資料をダウンロードする
▶ 【デモ機貸出】一人情シスの負担を減らす運用相談・お見積りはこちら
ビジネス情報番組「ええじゃない課Biz」にて、「PC検疫 けんちくん」が紹介されました!
4分の短い動画で番組の様子をご覧いただけるので、ぜひチェックしてみてください👀✨
管理外機器の検疫システム
「PC検疫 けんちくん®」