記事公開日
【2026年最新】セキュリティアクションとは?一つ星・二つ星の違い・申請手順から宣言後のPC管理まで徹底解説

【30秒でわかる】この記事の要点
- 概要・費用
── セキュリティアクションはIPAが運用する中小企業向けの自己宣言制度。費用完全無料・最短1〜2週間で取得可能。 - 二つのランク
──手軽な「★一つ星(6か条)」と、補助金の加点等で優位な「★★二つ星(基本方針公開)」がある。 - 注意点(本文で解説)
── 制度は最新の「情報セキュリティ6か条」にアップデートされており、ロゴの有効期限は2年。 - 最大の落とし穴
──「宣言して終わり(形骸化)」にする企業が多い中、本文では二つ星のコピペ用基本方針テンプレと、宣言後のPC管理を自動化して形骸化を防ぐ具体策まで詳しく解説しています。
中小企業の情報セキュリティ対策や、デジタル化・AI導入補助金(旧:IT導入補助金)の申請準備として注目されている「セキュリティアクション(SECURITY ACTION)」。
「名前は聞くけれど、具体的に何をすればいいの?」「★一つ星と★★二つ星、どちらを選べばいいの?」と悩む担当者の方も多いのではないでしょうか。
結論から言うと、セキュリティアクションは費用ゼロ・完全オンライン完結で申請でき、ロゴマークの活用や補助金申請の加点といった多くのメリットが得られる制度です。
本記事では、最新の「情報セキュリティ6か条」に基づき、基礎知識から「一・二つ星の違い」、申請手順、二つ星申請で使える「基本方針テンプレート」、さらには宣言後の社内PC管理まで詳しく解説します。
セキュリティアクション(SECURITY ACTION)の概要とメリット
セキュリティアクション(SECURITY ACTION)とは、独立行政法人情報処理推進機構(IPA)が創設した、中小企業が自ら情報セキュリティ対策に取り組むことを自己宣言する制度です。
大企業に比べてセキュリティ対策が手薄になりがちな中小企業を狙い、取引先の大企業へ侵入する「サプライチェーン攻撃」が増加しています。こうしたリスクを防ぐため、国をあげて中小企業のセキュリティ底上げを図る目的で作られました。
主な3つの導入メリット
- デジタル化・AI導入補助金(旧:IT導入補助金)などの申請で加点・必須要件になる
デジタル化・AI導入補助金(旧:IT導入補助金)をはじめとする各種補助金・助成金の申請時に、セキュリティアクションの宣言が「加点要素」や「必須要件」として設定されています。 - ロゴマークを名刺やWebサイトに掲載できる
自己宣言を完了すると、専用のロゴマーク(ポスター・名刺・Webサイト用)を無料で利用できます。取引先や顧客に対して「セキュリティ意識の高い企業」であることをアピール可能です。 - 完全無料で手軽に始められる
申請費用や維持費用は一切かかりません。Web上の手続きのみで、申請から通常1〜2週間程度でロゴマークのダウンロードが可能になります。
「★一つ星」と「★★二つ星」の違いと選び方
セキュリティアクションには、取り組みのレベルに応じて「★一つ星」と「★★二つ星」の2種類のロゴマークが存在します。
| 項目 | ★(一つ星) | ★★(二つ星) |
|---|---|---|
| 取り組み内容 | 「情報セキュリティ6か条」に取り組む | 「情報セキュリティ自社診断」+「基本方針の公開」 |
| 難易度 | 簡単(数分で完了) | 標準(方針の作成・Web公開が必要) |
| おすすめの企業 | ・手軽に宣言を済ませたい ・まずは社内ルール作りから始めたい |
・より強い対外的な信頼を得たい ・補助金で高い加点を狙いたい |
※以前は「5か条」でしたが、現在は「バックアップの実施」などの重要施策が整理・反映され「情報セキュリティ6か条」へとアップデートされています。
※最初は「★一つ星」からスタートし、社内体制が整った段階で「★★二つ星」へステップアップすることも可能です。
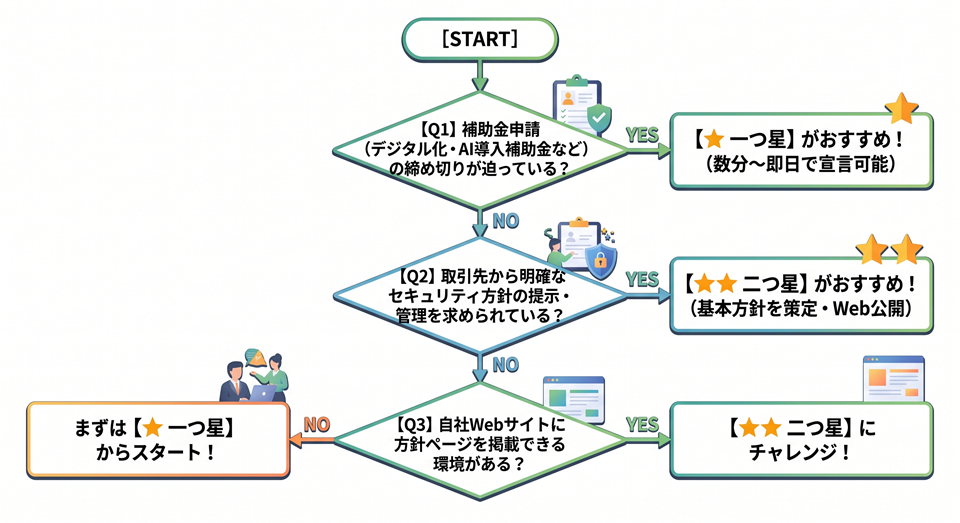
【選定フロー】自社はどちらを選ぶべき?
- 「とにかく急いで補助金要件を満たしたい」「まずは最低限の対策から始めたい」
→「★一つ星」がおすすめ - 「取引先から厳格なセキュリティ管理を求められている」「社内のセキュリティ意識を本格的に高めたい」
→「★★二つ星」がおすすめ
【コピペOK】二つ星で必要な「情報セキュリティ基本方針」テンプレート
二つ星を申請する際、多くの担当者様が壁に突き当たるのが「情報セキュリティ基本方針の策定とWebサイトへの公開」です。
以下のテンプレートを自社の状況に合わせて書き換え、自社Webサイト等に掲載することで、スムーズに二つ星の要件を満たすことができます。
情報セキュリティ基本方針
[貴社名](以下、当社)は、お客様からお預かりした情報資産および当社の情報資産を改ざん・破壊・漏洩などのリスクから保護し、健全な営業活動を推進するため、以下の通り情報セキュリティ基本方針を定めます。
1. 法令等の遵守
当社は、情報セキュリティに関する法令、国が定める指針、およびその他の規範を遵守します。
2. 情報資産の管理
当社は、保有する情報資産の適正な管理を行うため、責任者を配置し、不正アクセスや紛失、破壊、改ざん、漏洩などの防止策を講じます。
3. 教育・訓練の実施
当社のすべての役員および従業員に対し、情報セキュリティの重要性を認識させ、遵守徹底を図るための適切な教育を実施します。
4. 事故発生時の対応
万が一、情報セキュリティ上の問題が発生した場合、直ちに原因を究明し、被害を最小限に抑えると同時に、再発防止策を迅速に講じます。
5. 継続的改善
当社は、社会情勢やIT環境の変化に応じ、本基本方針および関連規程を定期的に見直し、継続的な改善に努めます。
制定日:2026年◯月◯日
[貴社名] 代表取締役 [代表者氏名] 印
※社内に自社Webサイトがない場合は、IPAが提供する機能などを利用して公開することも可能です。
図解でわかる!セキュリティアクションの申請手順4ステップ
セキュリティアクションの申請は、IPAの専用サイトからオンラインで行います。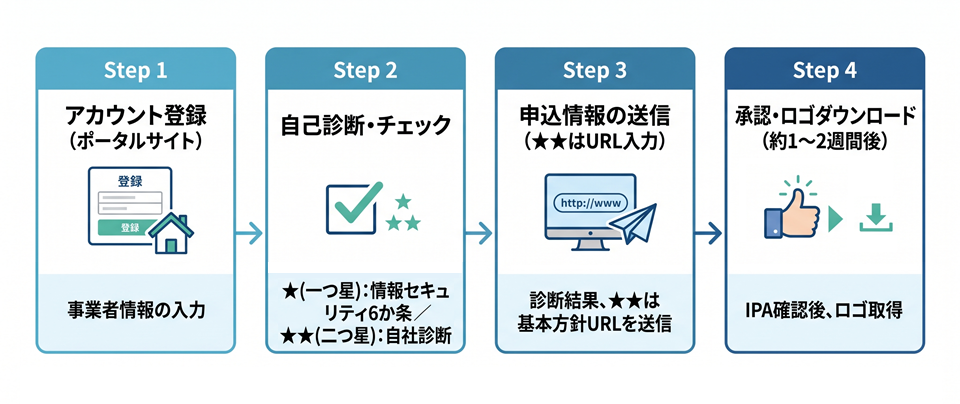
- Step 1: 専用サイトでアカウント登録 IPAの「SECURITY ACTIONポータルサイト」へアクセスし、事業者情報(法人番号や連絡先など)を入力してアカウント登録を行います。
- Step 2: 自己診断・チェックの実施
- 一つ星: 「情報セキュリティ6か条」(OSの更新、ウイルス対策ソフトの導入、パスワード管理、共有設定の見直し、脅威や攻撃の手口の把握、バックアップの実施)を確認・チェックします。
- 二つ星: 「5分でできる!情報セキュリティ自社診断」を実施します。
- Step 3: 申込情報の送信(二つ星は基本方針URLを入力) 二つ星の場合は、自社Webサイト等に掲載した「基本方針ページのURL」を入力して申し込みを完了させます。
- Step 4: 承認・ロゴマークのダウンロード IPA側の確認完了後(通常1〜2週間程度)、マイページよりロゴマークの画像データがダウンロード可能になります。
宣言して満足はNG!「形骸化」を防ぐために社内でやるべき具体策
セキュリティアクションのロゴマークを取得して満足してしまう企業は少なくありません。しかし、「宣言すること」と「現場でセキュリティが保たれていること」は別です。
特に「情報セキュリティ6か条」の実践において、以下のようなルール徹底で壁にぶつかる企業が多く見られます。
- 1か条目:OSやソフトウェアを最新の状態に保つ
- 2か条目:ウイルス対策ソフトを導入し、定義ファイルを更新する
これらを「全社員がルール通りに守っているか」を、IT担当者が1台ずつ手作業で確認するのは極めて困難です。「社員任せ」にした結果、未更新のPCが1台でも放置されていれば、そこからランサムウェア感染などの被害が広がるリスクがあります。
宣言を「絵に描いた餅」にせず、現場の実運用の安全を保つためには、「ルールが守られているかを検証・管理する仕組み」が必要です。
中小企業のPC管理・セキュリティ運用をシステム化する『PC検疫 けんちくん®』
宣言したセキュリティ対策を「形骸化させない確実な運用」へと引き上げるための強力なツールが、『PC検疫 けんちくん®』です。
「SECURITY ACTION」などが掲げるセキュリティ項目のうち、特に人の手による目視確認が難しい「持ち込みPCやUSBの点検」をシステムで自動サポートします。
| 情報セキュリティ6か条 | 現場で起きがちな課題 | 『けんちくん』での解決策 |
|---|---|---|
| 1. OSやソフトを最新にする | 未更新のPCが社内に放置される | 専用USBを挿すだけでOSパッチ適用状況を数十秒で自動判定 |
| 2. ウイルス対策ソフトの導入 | 定義ファイルが古いPCが存在する | パターンファイルの更新状態を客観的にチェック・可視化 |
| 4. 共有設定・接続の見直し | 不適切な設定や野良端末の接続 | ネットワーク接続「前」に安全性を点検し、不適合PCの接続を水際でブロック |
『PC検疫けんちくん』が選ばれる理由
- 事前ソフト不要&手動点検のコスト激変(一人情シス・情シス不在の企業に最適)
社内PCや外部持ち込みPCにソフトを常駐させる必要がない「完全エージェントレス」。専用USBを挿してQRコードをかざすだけ(特許技術)の簡単操作で点検が完了し、検査ログもデジタルで自動保存されるため、紙の管理台帳の手間を全廃できます。 - 未対策PCからの感染拡大を「水際」で未然に防止
ネットワークに接続する「前」の完全オフライン環境で判定するため、セキュリティ要件を満たしていないPCを社内LANに繋がせるリスクを物理的にカット。安全性が証明されたPCだけを受け入れる健全な環境を維持できます。
セキュリティアクションで宣言した内容を「形だけにせず、手動の手間をかけずに自動で定着させる」仕組みとして最適です。
セキュリティアクションに関するよくある質問(FAQ)
申請からロゴマークが届くまでどのくらいかかりますか?
申請完了後、IPA事務局での確認を経て、通常1〜2週間程度でマイページからロゴマークがダウンロード可能になります。
セキュリティアクションに有効期限はありますか?
有効期限は2年間です。ロゴマークを継続使用する場合は、2年ごとに取り組み状況を確認し、ポータルサイトから更新手続きを行う必要があります。
費用は本当にかかりませんか?
はい。申請費、ロゴマーク使用料、更新費用を含め、一切費用はかかりません(完全無料です)。
正しいセキュリティ対策で企業信頼度を高めよう
セキュリティアクションは、企業の信頼性を高め、補助金活用や取引拡大に向けた第一歩として非常に有効な制度です。
- 自社の目的に合わせて「★一つ星」か「★★二つ星」を選択
- 手順に沿ってIPAポータルサイトから無料申請
- 宣言後は『PC検疫けんちくん』などで運用の自動化・セキュリティ状態の維持を図る
セキュリティアクションの宣言後、手間をかけずに確実なPC管理・セキュリティ運用を実現したい方は、ぜひ『PC検疫 けんちくん®』の製品資料ダウンロードやデモ体験をご活用ください。