記事公開日
最終更新日
大学・学校のBYOD対策|安全な持ち込みPC接続を実現する「水際検疫」の仕組み

【30秒でわかる】この記事の要点
- 従来対策の限界
── なぜ「MDM(管理ソフト)の義務化」や「誓約書の提出」では学内感染を防げないのか? - 学校現場の3大課題
──OS未更新・ウイルス対策切れ・フリーソフト潜伏に潜む感染リスク。 - プライバシーを守る水際対策
──私物PCにソフトを入れさせず、接続前に安全性を客観判定する「水際検疫」の仕組み。
▶「誓約書頼みのルール運用に限界を感じている」情シス・情報処理センター担当者様は、まず『従来の対策で限界が来る理由』からご確認ください。
はじめに:教育現場で急速に進むBYODの現状
学生・生徒の個人所有PC(BYOD)活用が定着した背景
近年、大学や専門学校、高校などの教育機関において、学生や生徒が個人所有するノートPCやタブレットを学内に持ち込んで学習に活用する「BYOD(Bring Your Own Device)」が急速に一般化しました。
オンライン授業やLMS(学習管理システム)の普及、レポート作成やプログラミング演習、就職活動に至るまで、学生生活においてPCは必須の学習用具となっています。学校側にとっても、PC教室の整備コストを抑えつつ柔軟なICT教育を提供できる大きなメリットがあります。
利便性と裏腹に増大する「学内ネットワーク侵入」のリスク
しかし、その利便性と引き換えに情報システム部門(IT推進室や情報処理センター)を悩ませているのが「学内ネットワークをどう守るか」というセキュリティリスクです。
大学のネットワーク内には、学生用のWi-Fi環境だけでなく教職員が利用する「校務・財務系システム」や「入試・成績管理サーバー」、さらには研究室が保有する「機密性の高い研究データ」などが存在します。もしマルウェアに感染した学生の私物PCが1台でも学内LANに接続されれば、それを足がかりに学内全体へランサムウェア攻撃が広がり、最悪の場合は授業停止や個人情報漏洩といった重大なインシデントに発展しかねません。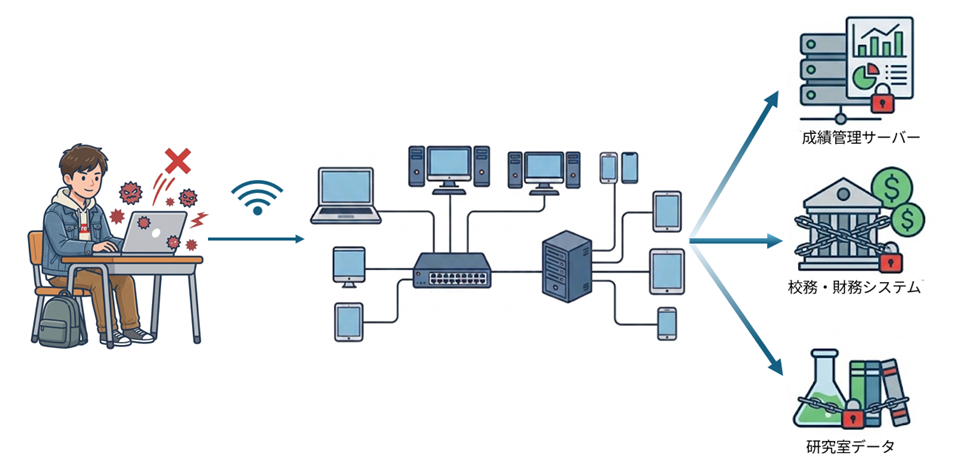
大学・学校のBYODで発生し得るセキュリティ課題
学校環境におけるBYODセキュリティが一般的な企業よりも困難とされる理由は、教育現場特有の利用実態にあります。
OSやセキュリティソフトの未更新(最新化されていない端末の混入)
学生が持ち込む端末のセキュリティ状態は人それぞれです。 「Windows Updateを何か月も停止している」「購入時にプレインストールされていたウイルス対策ソフトの有効期限が切れたまま放置されている」といった端末が、学内Wi-Fiに日常的に持ち込まれます。OSの脆弱性が放置されたPCは、既知のマルウェアにとって格好の標的となります。
シャドーIT・未許可アプリの導入(感染リスクの高いファイルの保持)
学生の私物端末は、授業以外にプライベートでも利用されます。ファイル共有ソフトや非公式なフリーソフト、ゲーム、海外サイトからダウンロードしたファイルなど、大学側が把握・管理できないアプリケーションが多数インストールされており、すでにバックドアやマルウェアが潜んでいるリスクが常に潜んでいます。
パスワード使い回し・不正アクセス(ID盗用によるネットワーク侵入)
学内Wi-Fiへの接続用アカウント(学生ID/パスワード)が他人に貸し借りされたり、フィッシング詐欺等で漏洩したりするケースも後を絶ちません。認証情報だけを頼りに接続を許可する運用では、「IDは正規だが、端末自体はマルウェアに感染している」というケースを検知できません。
運用負荷の限界(手動による端末チェックや誓約書運用の上限)
春の新学期には数百~千人規模の新入生が一斉にPCを持ち込みます。これらすべての端末に対して、窓口で職員が1台ずつ目視で設定画面を確認したり、手書きの「セキュリティ遵守誓約書」を回収・管理したりするアナログ運用は、人的リソースの面から完全に破綻しています。
従来のBYOD対策(MDM・誓約書など)で限界が来る理由
これまで多くの教育機関が試みてきた従来型の対策には、それぞれ越えられない壁が存在します。
【 従来のBYOD対策が抱えるジレンマ 】
| 対策方法 | 概要 | 学生側(プライバシー・負担) | 大学側(コスト・運用) | 評価 |
| MDM(管理ソフト強制) | 全端末に管理アプリを導入 | ❌ プライバシー侵害の懸念・反発 | 🔺 端末登録・管理の手間 | × |
| 誓約書・自己申告 | ルール周知と同意書回収 | ⭕️ 負担なし | ❌ 形骸化、確認の手間(破綻) | × |
| ネットワーク大改修 | 認証スイッチやVLAN等の構築 | ⭕️ 影響なし | ❌ 数千万円規模の高額予算 | × |
・MDM(管理ソフト強制) ──▶ 学生のプライバシー侵害への懸念・反発
・誓約書(自己申告) ──▶ 形骸化しやすく、技術的な抑止力がない
・ネットワーク大改修 ──▶ 数千万円規模の予算・工事が必要
私物端末(BYOD)へのMDM(端末管理ソフト)強制導入の難しさ(プライバシー問題)
企業支給の端末であれば、監視エージェント(MDMや資産管理ソフト)のインストールを義務付けることができます。 しかし、学生や教職員の「私物PC(個人の私有財産)」に大学の管理ソフトを常駐させることは、プライバシー保護の観点から極めて強い反発を生みます。「閲覧履歴や個人データを見られるのではないか」「PCの動作が重くなる」といった懸念から、全端末への導入徹底は現実的ではありません。
「ルール遵守」に依存した運用の限界とヒューマンエラー
「ウイルス対策ソフトを最新にしてから接続してください」と学生ポータルで周知したり、利用規約に同意させたりする運用は、あくまで学生個人のモラルとITリテラシーに依存した「自己申告」です。 悪意のないうっかりミスや無知による未対策端末の接続を、ルール周知だけで防ぐことは不可能です。
安全なBYOD環境を構築する「持ち込みPCの水際検疫」とは?
私物端末のプライバシーを守りつつ、学内ネットワークの安全を確実に担保するための最適解が、接続前の「水際検疫(みずぎわけんえき)」という考え方です。
水際でネットワーク侵入を防ぐ「検疫」の基礎概念
医療における検疫と同様に、持ち込みPCの検疫とは「学内ネットワークに接続する『前』の段階で、端末の安全状態を客観的に検査し、基準を満たした健全なPCだけを通過させる仕組み」です。
端末の中身を常時監視するのではなく、「接続の瞬間」に最低限必要な健康状態だけをチェックするため、プライバシーを侵害することなく水際対策を徹底できます。
持ち込みPC接続時にチェックすべき3つの健全性ポイント
BYOD端末を安全に接続させるためには、最低限以下の3項目が基準を満たしているかをシステム的に確認する必要があります。
- OSのセキュリティパッチ適用状態
WindowsやmacOSのバージョンがサポート期間内であり、最新のセキュリティ更新プログラムが適用されているか。 - ウイルス対策ソフトの稼働と定義ファイルの最新化
ウイルス対策ソフト(Microsoft Defender等)が有効化されており、パターンファイルが直近数日以内に更新されているか。 - 不要・危険な設定の排除
OSのファイアウォール機能が無効化されていないか、危険な共有設定が放置されていないか。
教育現場のBYOD水際対策に最適:「PC検疫 けんちくん®」
「学生の私物PCにソフトをインストールさせずに、学内LAN接続前の安全確認を自動化したい」 「大がかりなネットワーク改修予算をかけずに、確実な関所を作りたい」
こうした教育機関の課題をシンプルに解決するのが、管理外機器検疫システム「PC検疫 けんちくん®」です。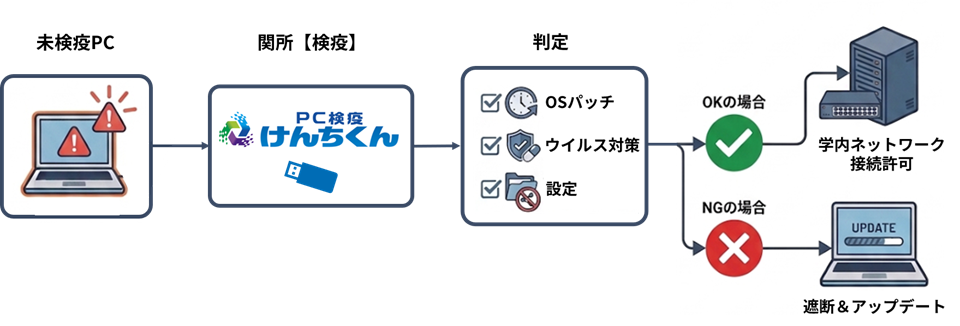
「PC検疫 けんちくん®」が大学・学校現場に選ばれる理由
- 完全エージェントレスで「プライバシー懸念をゼロ」に 学生の私物PCに監視ソフト等を常駐させる必要は一切ありません。専用USBを挿してセキュリティ状態を一時的に読み取るだけなので、個人のプライバシーを侵害せず、学生や保護者からの理解も容易に得られます。
- 特許技術のQRコード読み取りで「数十秒のセルフ検査」を実現 PCに表示されたQRコードをリーダーにかざすだけで、合否判定が瞬時に完了します(特許第6915183号)。ITの専門知識がない窓口スタッフや学生自身によるセルフ運用が可能なため、新学期の大量検査時でもIT担当者が立ち会う必要はありません。
- 既存のネットワーク改修が一切不要(完全オフライン稼働) 既存の学内ネットワーク構成を変更したり、高額な認証スイッチ等を導入したりする必要がありません。必要な窓口や情報センターにけんちくん端末を設置するだけで、その日から強固な水際対策をスタートできます。
まとめ:BYOD対策の課題解決は「確実な水際検疫」の仕組み化から
大学・学校現場におけるBYODセキュリティの成否は、「学生の良心や自己申告に頼る運用」から、「健全性を客観的に証明できた端末だけを接続させる仕組み」へシフトできるかどうかにかかっています。
- 私物端末には管理ソフトを入れさせない(エージェントレス)
- 接続前の水際でOSやウイルス対策ソフトの状態を客観判定する
- 運用管理者の立ち会い工数をゼロにする
この3つを同時に満たすセキュリティ設計こそが、教育現場に求められる持続可能なBYOD対策です。
「BYODのセキュリティ対策と運用省力化を両立させたい」とお考えの大学・学校関係者様は、ぜひお気軽にお問い合わせください。
▶ 【無料】「PC検疫 けんちくん®」製品カタログ・導入資料をダウンロードする
▶ 【デモ機貸出・個別相談】学内BYOD対策に関するお問い合わせはこちら